

جستجو














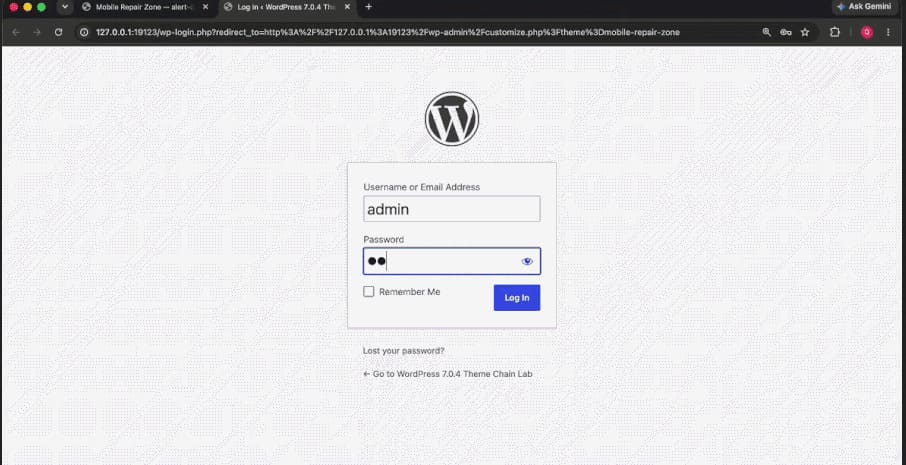
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
آسیبپذیری بحرانی پلاگین Bricksforge وردپرس با شناسه CVE-2026-85097 و امتیاز 10 از 10 در سیستم CVSS، بهطور فعال در حملات مورد سوءاستفاده قرار گرفته است. طبق گزارش Patchstack، این ضعف امنیتی به مهاجمان بدون احراز هویت اجازه میدهد کد دلخواه PHP را در وبسایتهای آسیبپذیر وردپرسی آپلود و اجرا کنند؛ موضوعی که میتواند منجر به اجرای کد از راه دور (RCE) شود. این آسیبپذیری نسخههای 3.1.8.9 و قدیمیتر پلاگین Bricksforge را تحت تأثیر قرار میدهد و پچ امنیتی آن در نسخه 3.1.8.10 منتشر شده است.
وردپرس یک مرحله بررسی امنیتی خودکار به فرآیند توزیع پلاگینها اضافه کرده است تا نسخههای جدید پیش از عرضه، از نظر ریسکهای امنیتی ارزیابی شوند و نسخههای پرریسک مسدود گردند. در این سازوکار، هر نسخه از پلاگینها از طریق API بهروزرسانی WordPress.org بررسی میشوند و نسخههایی که امتیاز ریسک بالایی داشته باشند، پیش از عرضه عمومی مسدود خواهند شد. این اقدام بخشی از برنامه گستردهتر وردپرس برای ایجاد یک لایه امنیتی خودکار پیش از توزیع نسخههای جدید است.

پلاگین Admin Menu Editor Pro پس از نفوذ یک عامل تهدید به وبسایت توسعهدهنده، با توزیع نسخههای مخرب در اختیار بیش از 200 مشتری قرار گرفت و این نسخهها روی دستکم 1500 سایت وردپرسی نصب شدند. نسخههای آلوده این پلاگین حاوی کدی بودند که با نصب وبشل (Web Shell) و ایجاد یک حساب کاربری مخفی، امکان دسترسی غیرمجاز به سایتهای قربانی را فراهم میکردند. در این حمله، پلاگین Admin Menu Editor Pro به ابزاری برای توزیع کد مخرب تبدیل شد و شواهد نشان میدهد دامنه این حمله ممکن است فراتر از مشتریان اولیه باشد؛ بررسیها برای مشخص شدن تعداد واقعی سایتهای تحت تأثیر همچنان ادامه دارد.

مهاجمان با سوءاستفاده از یک آسیبپذیری بحرانی در پلاگین ووکامرس(WooCommerce) ، سایتهای وردپرسی را هدف قرار دادهاند. این آسیبپذیری با شناسه CVE-2026-27540، به مهاجم بدون نیاز به احراز هویت اجازه میدهد فایلهای دلخواه، از جمله بکدورهای PHP را روی سایت آپلود کند. این آسیبپذیری نسخه 2.0.3.1 و قدیمیتر پلاگین WooCommerce Wholesale Lead Capture را تحت تأثیر قرار میدهد و در صورت سوءاستفاده موفق میتواند منجر به اجرای کد و در نهایت کنترل کامل سایتهای ووکامرس شود.

پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین در اکوسیستم پلاگینهای BdThemes خبر دادهاند؛ حملهای که بدون تغییر فایلهای کد منبع در مخزن رسمی وردپرس، از طریق آلودهسازی یک جریان داده JSON از راه دور، زمینه اجرای اسکریپتهای مخرب را در محیط مدیریتی سایتها فراهم کرده است

مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند

در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
آسیبپذیری SQL Injection در پلاگین Ally یادآور نیاز مداوم به رعایت اصول امنیت برنامهنویسی وب و انجام بهروزرسانیهای منظم است. توسعهدهندگان و مدیران وبسایتها باید سیاست پچ فوری را به بخشی از فرآیند امنیتی خود تبدیل کنند تا دادههای کاربران، قربانی اشتباهات تکراری نشود.

آسیبپذیری دور زدن احراز هویت (Authentication Bypass) در قالب AdForest وردپرس به دلیل عدم بررسی صحیح هویت کاربر در تابع sb_login_user_with_otp_fun رخ میدهد. این ضعف در نسخه 6.0.12 و پیش از آن وجود دارد و به مهاجم اجازه میدهد بدون احراز هویت، بهعنوان هر کاربر دلخواه، از جمله ادمین (Administrator) وارد سایت شود.
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
آسیبپذیری بحرانی پلاگین Bricksforge وردپرس با شناسه CVE-2026-85097 و امتیاز 10 از 10 در سیستم CVSS، بهطور فعال در حملات مورد سوءاستفاده قرار گرفته است. طبق گزارش Patchstack، این ضعف امنیتی به مهاجمان بدون احراز هویت اجازه میدهد کد دلخواه PHP را در وبسایتهای آسیبپذیر وردپرسی آپلود و اجرا کنند؛ موضوعی که میتواند منجر به اجرای کد از راه دور (RCE) شود. این آسیبپذیری نسخههای 3.1.8.9 و قدیمیتر پلاگین Bricksforge را تحت تأثیر قرار میدهد و پچ امنیتی آن در نسخه 3.1.8.10 منتشر شده است.
وردپرس یک مرحله بررسی امنیتی خودکار به فرآیند توزیع پلاگینها اضافه کرده است تا نسخههای جدید پیش از عرضه، از نظر ریسکهای امنیتی ارزیابی شوند و نسخههای پرریسک مسدود گردند. در این سازوکار، هر نسخه از پلاگینها از طریق API بهروزرسانی WordPress.org بررسی میشوند و نسخههایی که امتیاز ریسک بالایی داشته باشند، پیش از عرضه عمومی مسدود خواهند شد. این اقدام بخشی از برنامه گستردهتر وردپرس برای ایجاد یک لایه امنیتی خودکار پیش از توزیع نسخههای جدید است.
پلاگین Admin Menu Editor Pro پس از نفوذ یک عامل تهدید به وبسایت توسعهدهنده، با توزیع نسخههای مخرب در اختیار بیش از 200 مشتری قرار گرفت و این نسخهها روی دستکم 1500 سایت وردپرسی نصب شدند. نسخههای آلوده این پلاگین حاوی کدی بودند که با نصب وبشل (Web Shell) و ایجاد یک حساب کاربری مخفی، امکان دسترسی غیرمجاز به سایتهای قربانی را فراهم میکردند. در این حمله، پلاگین Admin Menu Editor Pro به ابزاری برای توزیع کد مخرب تبدیل شد و شواهد نشان میدهد دامنه این حمله ممکن است فراتر از مشتریان اولیه باشد؛ بررسیها برای مشخص شدن تعداد واقعی سایتهای تحت تأثیر همچنان ادامه دارد.
مهاجمان با سوءاستفاده از یک آسیبپذیری بحرانی در پلاگین ووکامرس(WooCommerce) ، سایتهای وردپرسی را هدف قرار دادهاند. این آسیبپذیری با شناسه CVE-2026-27540، به مهاجم بدون نیاز به احراز هویت اجازه میدهد فایلهای دلخواه، از جمله بکدورهای PHP را روی سایت آپلود کند. این آسیبپذیری نسخه 2.0.3.1 و قدیمیتر پلاگین WooCommerce Wholesale Lead Capture را تحت تأثیر قرار میدهد و در صورت سوءاستفاده موفق میتواند منجر به اجرای کد و در نهایت کنترل کامل سایتهای ووکامرس شود.
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین در اکوسیستم پلاگینهای BdThemes خبر دادهاند؛ حملهای که بدون تغییر فایلهای کد منبع در مخزن رسمی وردپرس، از طریق آلودهسازی یک جریان داده JSON از راه دور، زمینه اجرای اسکریپتهای مخرب را در محیط مدیریتی سایتها فراهم کرده است
مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
آسیبپذیری SQL Injection در پلاگین Ally یادآور نیاز مداوم به رعایت اصول امنیت برنامهنویسی وب و انجام بهروزرسانیهای منظم است. توسعهدهندگان و مدیران وبسایتها باید سیاست پچ فوری را به بخشی از فرآیند امنیتی خود تبدیل کنند تا دادههای کاربران، قربانی اشتباهات تکراری نشود.
آسیبپذیری دور زدن احراز هویت (Authentication Bypass) در قالب AdForest وردپرس به دلیل عدم بررسی صحیح هویت کاربر در تابع sb_login_user_with_otp_fun رخ میدهد. این ضعف در نسخه 6.0.12 و پیش از آن وجود دارد و به مهاجم اجازه میدهد بدون احراز هویت، بهعنوان هر کاربر دلخواه، از جمله ادمین (Administrator) وارد سایت شود.
