جزئیات فنی آسیبپذیری نرمافزار Ghostscript
نرمافزار Ghostscript مفسر زبان PostScript و فایلهای PDF است. این نرمافزار میتواند فایلهای PDF را به تصویر تبدیل کند، تصاویر کوچک (Thumbnail) برای پیشنمایش آنها بسازد و با فشردهسازی تصاویر جاسازیشده و حذف دادههای اضافی مربوط به فونتها، فایلهای PDF را بهینه کند.
در وردپرس، برای ساخت تصویر کوچک از فایل PDF، ممکن است از افزونه PHP Imagick برای فراخوانی ImageMagick استفاده شود. در این فرآیند، ImageMagick نرمافزار را اجرا میکند.
یک فایل PDF که بهصورت ویژه دستکاری شده و حاوی تصویر JPEG 2000 است، میتواند باعث شود نرمافزار نمونههای تصویری با عمق بیت پایین (Low-bit-depth Samples) و وضوحهای ناهماهنگ در کامپوننتهای تصویر را بهدرستی پردازش نکند.
پژوهشگران با استفاده از سامانه Argus، دو اکسپلویت برای سوءاستفاده از آسیبپذیری CVE-2026-39919 توسعه دادند. این اکسپلویتها باعث میشوند Ghostscript مقدار 1024 بایت داده را در یک بافر 256 بایتی بنویسد. در نتیجه، بخشهای مجاور حافظه دچار خرابی (Memory Corruption) میشوند؛ وضعیتی که میتواند منجر به اجرای کد از راه دور (RCE) بدون نیاز به احراز هویت در یک محیط وردپرسی شود.
دامنه تأثیر آسیبپذیری و محیطهای آزمایششده
پلتفرم Wordfence بررسیهای خود را بر سامانههای وردپرسی متمرکز کرده است؛ بااینحال، دامنه تأثیر این آسیبپذیری به وردپرس محدود نمیشود. هر سامانه آنلاینی که از نسخههای 9.21 تا 10.07.1 نرمافزار Ghostscript استفاده میکند، ممکن است آسیبپذیر باشد. البته، سوءاستفاده از این آسیبپذیری مستلزم تنظیم پیلود متناسب با محیط هدف است.
پژوهشگران 10 محیط لینوکسی را آزمایش کردند که شامل توزیع دبیان، اوبونتو، فدورا، آلپاین و آلمالینوکس بود. همچنین، آنها یک اسنپشات از ایمیج رسمی داکر وردپرس را بررسی کردند. نتایج آزمایشها نشان داد که کد آسیبپذیر در هر 10 محیط وجود دارد.
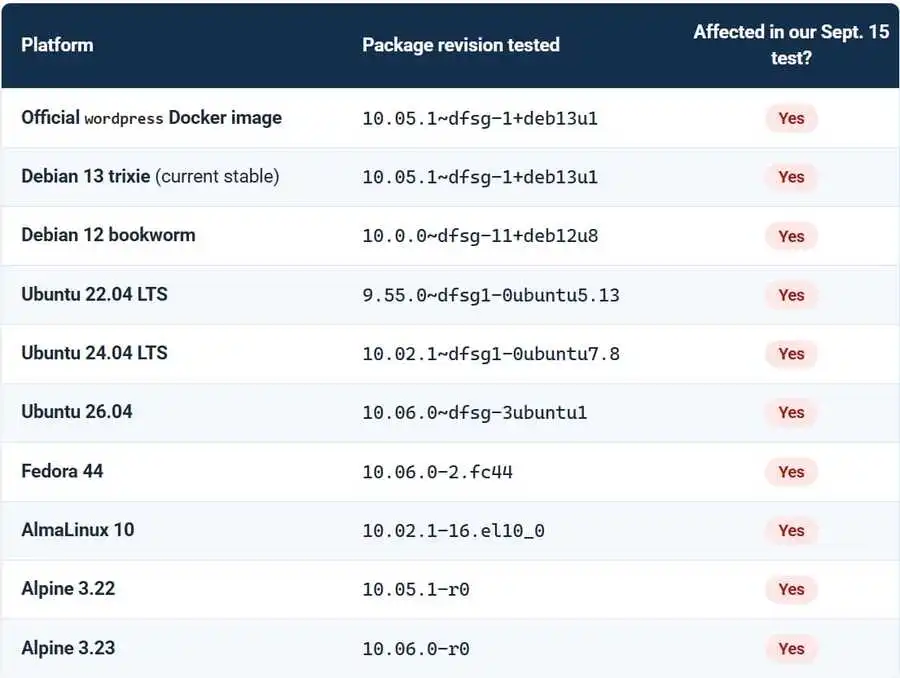
پژوهشگران دو اکسپلویت اثبات مفهوم (PoC) را آزمایش کردند و دریافتند که امکان سوءاستفاده از آسیبپذیری به محیط هدف بستگی دارد.
پژوهشگران در یک محیط آزمایشگاهی، اکسپلویتها را 10,240 بار روی پکیجهای نرمافزاری لینوکس اجرا کردند؛ اما در هیچیک از این آزمایشها موفق به اجرای کد از راه دور نشدند. بااینحال، پژوهشگران توانستند حمله را با موفقیت روی یک سرور آزمایشی که بهطور اختصاصی برای این منظور آماده شده بود، اجرا کنند.
نتایج بررسیها نشان داد که تغییر فونتهای فایل PDF، تنظیمات زبان، پیکربندی فونتها و یکی از کتابخانههای اصلی سیستم میتواند زمینه موفقیت اکسپلویت را فراهم کند؛ هرچند این روش همچنان قابلاتکا نبود.
چهار پیششرط لازم برای سوءاستفاده از آسیبپذیری Ghostscript در وردپرس
برای سوءاستفاده موفق از این آسیبپذیری در محیط وردپرس، باید چهار شرط برقرار باشد:
- مهاجم بتواند فایل PDF را بدون احراز هویت یا با استفاده از حساب کاربری دارای سطح دسترسی پایین آپلود کند.
- وبسایت فایل PDF را برای تولید تصویر پیشنمایش یا تصویر کوچک پردازش کند.
- فرآیند پردازش فایل به Ghostscript برسد و تنظیمات نرمافزار و سیاستهای امنیتی اجازه رندر فایلهای PDF را بدهند.
- کد آسیبپذیر مربوط به رمزگشایی فایل در Ghostscript هنوز پچ نشده باشد.
پلتفرم Wordfence تأکید کرده است که در تنظیمات پیشفرض وردپرس، کاربران ناشناس مجاز به آپلود فایل در بخش رسانهها نیستند.
بهطور کلی، هر اپلیکیشنی که فایلهای PDF آپلودشده توسط مهاجم را با استفاده از کد آسیبپذیر این نرمافزار رندر کند، ممکن است این آسیبپذیری را در معرض سوءاستفاده قرار دهد. نیاز یا عدم نیاز به احراز هویت برای اکسپلویت، به اپلیکیشن مورد استفاده بستگی دارد.
انتشار پچ امنیتی و توصیههایی برای محافظت از سیستمها
شرکت آرتیفکس (Artifex)، توسعهدهنده نرمافزار Ghostscript، در 8 سپتامبر پچ امنیتی این آسیبپذیری را در نسخه 10.08.0 منتشر کرد. پچهای امنیتی به نسخههای قدیمیتر نیز منتقل شدهاند؛ بنابراین، کاربران باید جزئیات تغییرات نسخه مورد استفاده خود را بررسی کنند تا از وضعیت دریافت پچ مطلع شوند.
مدیران وبسایتهای وردپرسی باید با ارائهدهنده سرویسهای میزبانی خود تماس بگیرند و مطمئن شوند که نسخه نصبشده این نرمافزار به نسخه 10.08.0 یا جدیدتر بهروزرسانی شده است.
در محیطهای مبتنی بر داکر، توصیه میشود ایمیج پایه حاوی پچهای امنیتی لازم را جایگزین کرده و سپس ایمیج را مجدداً بسازید و مستقر کنید.
اگر امکان بهروزرسانی نرمافزار به نسخه پچشده وجود ندارد، بهتر است از آپلود فایلهای PDF در سرور جلوگیری شود یا قابلیت رندر این فایلها در ایمیجمجیک غیرفعال گردد.
در پایان، پلتفرم Wordfence اعلام کرده است که تاکنون هیچ موردی از سوءاستفاده از آسیبپذیری CVE-2026-39919 در حملات واقعی مشاهده نشده است.