

جستجو















یک حمله جدید مبتنی بر تکنیک Rowhammer با نام GPUThor شناسایی شده است که میتواند با دور زدن مکانیزم کد تصحیح خطا (ECC) در GPUهای انویدیا (NVIDIA)، امکان تغییر بیتهای حافظه (Bit Flip) و در پی آن، انکار سرویس (DoS) و حتی افزایش سطح دسترسی (Privilege Escalation) تا سطح Root را فراهم کند. بر اساس گزارش پژوهشگران دانشگاه تورنتو، حمله GPUThor در مقایسه با روشهای پیشین مانند GPUHammer و GPUBreach، نرخ بسیار بالاتری از تغییر بیت را در شرایط عملی ایجاد میکند. این دو روش پس از معرفی مکانیزم ECC، تا حد زیادی کارایی خود را از دست دادند و دیگر تهدید مؤثری برای حافظههای مجهز به این مکانیزم حفاظتی محسوب نمیشدند. با این حال، حمله GPUThor با غلبه بر محدودیتهای ECC، بار دیگر نشان میدهد که دستکاری حافظه میتواند تهدیدی جدی برای امنیت GPUهای انویدیا باشد.
شرکت سیسکو (Cisco) از شناسایی یک آسیبپذیری روز صفر(Zero-Day) با شدت بحرانی در سیستم احراز هویت خود (Identity Services Engine – ISE) خبر داده است که با امتیاز کامل CVSS 10.0، هماکنون در حملات سایبری مورد سوءاستفاده قرار میگیرد. این آسیبپذیری روز صفر با شناسه CVE-2026-76460، ناشی از ضعف در سازوکار احراز هویت یک API Endpoint است و به مهاجم راه دور و بدون احراز هویت اجازه میدهد با ارسال یک درخواست دستکاریشده، فرآیند احراز هویت را دور بزند و به رابط مدیریتی تحت وب ISE دسترسی غیرمجاز پیدا کند؛ موضوعی که ضرورت اعمال فوری پچهای امنیتی و بررسی نشانههای احتمالی نفوذ را برای کاربران این محصول دوچندان میکند.

مهاجمان با سوءاستفاده از یک آسیبپذیری بحرانی در پلاگین ووکامرس(WooCommerce) ، سایتهای وردپرسی را هدف قرار دادهاند. این آسیبپذیری با شناسه CVE-2026-27540، به مهاجم بدون نیاز به احراز هویت اجازه میدهد فایلهای دلخواه، از جمله بکدورهای PHP را روی سایت آپلود کند. این آسیبپذیری نسخه 2.0.3.1 و قدیمیتر پلاگین WooCommerce Wholesale Lead Capture را تحت تأثیر قرار میدهد و در صورت سوءاستفاده موفق میتواند منجر به اجرای کد و در نهایت کنترل کامل سایتهای ووکامرس شود.

به گفته شرکت هوش تهدید Defused، مهاجمان با سوءاستفاده از زنجیرهای متشکل از دو آسیبپذیری در مایکروسافت شیرپوینت (Microsoft SharePoint) حملات خود علیه سرورهای پچ نشده را آغاز کردهاند. این زنجیره شامل آسیبپذیریهای CVE-2026-55040 و CVE-2026-63520 است و میتواند در نهایت منجر به اجرای کد دلخواه از راه دور (RCE) شود. انتشار عمومی اکسپلویتهای اثبات مفهوم (PoC) و مشاهده تلاش مهاجمان برای ترکیب این دو آسیبپذیری، مایکروسافت شیرپوینت را در کانون موج جدیدی از حملات سایبری قرار داده است.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) یک ضعف امنیتی با شدت بحرانی در Oracle HTTP Server و Oracle WebLogic Server را به فهرست KEV اضافه کرد. این اقدام پس از شناسایی شواهدی از اکسپلویت فعال آسیبپذیری اوراکل انجام شد.
این آسیبپذیری اوراکل با شناسه CVE-2026-21962 و امتیاز کامل 10.0 در سامانه CVSS، به مهاجمان بدون احراز هویت امکان میدهد از طریق HTTP به Oracle HTTP Server و Oracle WebLogic Server Proxy Plug-in دسترسی پیدا کنند و دادههای حیاتی را تغییر دهند.
یک آسیبپذیری بحرانی در پلتفرم Keycloak با شناسه CVE-2026-18963 شناسایی شده که از سوی Red Hat در سیستم امتیازدهی CVSS، امتیاز 9.1 از 10 را دریافت کرده است. این ضعف امنیتی در دسته ضعفهای مربوط به سازوکار بازیابی رمز عبور فراموششده (Weak Password Recovery Mechanism for a Forgotten Password) مطابق با CWE-640 قرار میگیرد و میتواند به مهاجمان راه دور و بدون احراز هویت اجازه دهد بدون نیاز به تعامل کاربر، کنترل هر حساب کاربری، حتی حسابهای ادمین، را در اختیار بگیرند. پلتفرم Keycloak و Red Hat برای رفع این ضعف، پچهای امنیتی لازم را منتشر کردهاند و به کاربران توصیه میشود هرچه سریعتر سامانههای خود را به نسخههای پچ شده بهروزرسانی کنند.
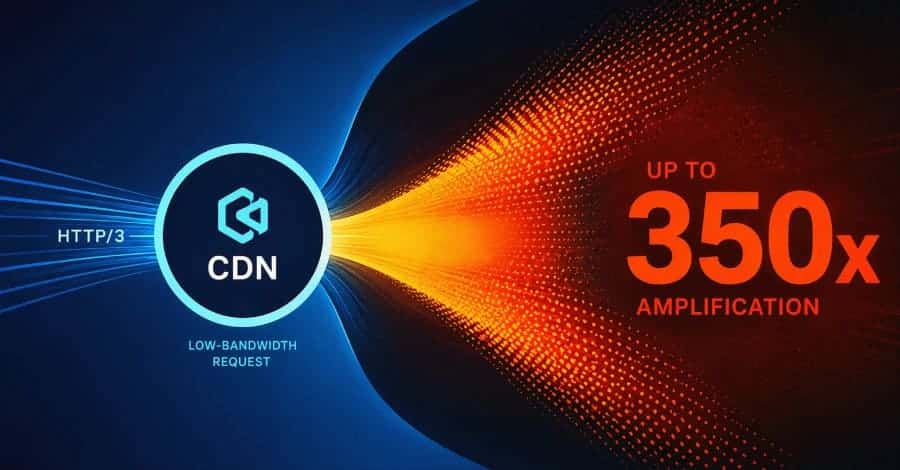
پژوهشگران امنیت سایبری از شناسایی حمله CDN Tsunami خبر دادهاند که مجموعهای از دو حمله انکار سرویس (DoS) است. این حملات با سوءاستفاده از نحوه تبدیل ترافیک HTTP/3 به درخواستهای HTTP/1.1 در شبکههای توزیع محتوا (CDN)، میتوانند ترافیک ارسالی با پهنای باند کم را در سمت سرور مبدأ (Origin Server) تا 350 برابر تقویت کنند. پژوهشگران حمله CDN Tsunami را روی شش ارائهدهنده بزرگ شامل علیبابا (Alibaba)، بایدو (Baidu)، کلودفلر (Cloudflare)، آمازون کلودفرانت (Amazon CloudFront)، فستلی (Fastly) و تنسنت (Tencent) ارزیابی کردهاند. این یافتهها نشان میدهد تفاوت میان پروتکل مورد استفاده در سمت کاربر و سرور مبدأ میتواند زمینه را برای تقویت حملات انکار سرویس (DoS) فراهم کند.
گیتلب(GitLab) برای رفع چندین ضعف امنیتی، پچهای جدیدی منتشر کرده است که در میان آنها یک آسیبپذیری بحرانی با شناسه CVE-2026-85706 و امتیاز CVSS 10.0 قرار دارد. این ضعف امنیتی از نوع پیمایش مسیر (Path Traversal) در API مربوط به کامیتهای مخازن است و در شرایط خاص میتواند به کاربران احراز هویتنشده اجازه دهد فایلهای دلخواه را از سرور گیتلب بخوانند. فعالیت مهاجمان برای سوءاستفاده از این آسیبپذیری تنها چند ساعت پس از افشای عمومی آن در اینترنت شناسایی شد. CISA نیز این آسیبپذیری را به فهرست KEV اضافه کرده است؛ به همین دلیل، سازمانها باید هرچه سریعتر پچهای امنیتی مربوطه را نصب کنند.

یک آسیبپذیری جدید در cPanel با شناسه CVE-2026-67401 شناسایی شده است که به یک حساب میزبانی (Hosting Account) احراز هویتشده با مجوزهای مرتبط با ایمیل اجازه میدهد از طریق EmailTrack، فایلهای دلخواه روی سرور ایجاد کرده و در نهایت کد را با دسترسی Root اجرا کند. این آسیبپذیری از نوع تزریق SQL (SQL Injection) گزارش شده و در صورت سوءاستفاده، میتواند منجر به کنترل کامل سرور شود. هنوز جزئیات فنی نحوه سوءاستفاده از این آسیبپذیری برای ایجاد فایل و اجرای کد با دسترسی Root منتشر نشده است. cPanel این آسیبپذیری را در نسخههای پشتیبانیشده با انتشار بیلدهای جدید برطرف کرده است.

پژوهشگران Varonis Threat Labs سه آسیبپذیری در نسخه شخصی مایکروسافت کوپایلت (Microsoft Copilot Personal) شناسایی کردهاند که میتوانند به مهاجمان اجازه دهند تنها با یک کلیک، دادههای کاربران را بهصورت مخفیانه استخراج کنند. این مجموعه ضعفها که با عنوان CoSnitch شناخته میشوند، امکان سوءاستفاده از یک لینک دستکاریشده را برای دسترسی به اطلاعات اپلیکیشنهای متصل و سایر دادههای موجود در نشست کوپایلت فراهم میکنند. پژوهشگران در جریان بررسی این آسیبپذیریها به یک پارامتر مستندسازینشده در URL رسیدند که خود دستیار هوش مصنوعی آن را در جریان آزمایشها افشا کرده بود. CoSnitch در راهنمای بهروزرسانیهای امنیتی مایکروسافت با شناسه CVE-2026-24301 ثبت شده است. این پژوهش مشخصاً نسخه شخصی مایکروسافت کوپایلت را بررسی کرده و وجود عملکرد مشابه در مایکروسافت 365 کوپایلت (Microsoft 365 Copilot) را مطرح نمیکند.
یک حمله جدید مبتنی بر تکنیک Rowhammer با نام GPUThor شناسایی شده است که میتواند با دور زدن مکانیزم کد تصحیح خطا (ECC) در GPUهای انویدیا (NVIDIA)، امکان تغییر بیتهای حافظه (Bit Flip) و در پی آن، انکار سرویس (DoS) و حتی افزایش سطح دسترسی (Privilege Escalation) تا سطح Root را فراهم کند. بر اساس گزارش پژوهشگران دانشگاه تورنتو، حمله GPUThor در مقایسه با روشهای پیشین مانند GPUHammer و GPUBreach، نرخ بسیار بالاتری از تغییر بیت را در شرایط عملی ایجاد میکند. این دو روش پس از معرفی مکانیزم ECC، تا حد زیادی کارایی خود را از دست دادند و دیگر تهدید مؤثری برای حافظههای مجهز به این مکانیزم حفاظتی محسوب نمیشدند. با این حال، حمله GPUThor با غلبه بر محدودیتهای ECC، بار دیگر نشان میدهد که دستکاری حافظه میتواند تهدیدی جدی برای امنیت GPUهای انویدیا باشد.
شرکت سیسکو (Cisco) از شناسایی یک آسیبپذیری روز صفر(Zero-Day) با شدت بحرانی در سیستم احراز هویت خود (Identity Services Engine – ISE) خبر داده است که با امتیاز کامل CVSS 10.0، هماکنون در حملات سایبری مورد سوءاستفاده قرار میگیرد. این آسیبپذیری روز صفر با شناسه CVE-2026-76460، ناشی از ضعف در سازوکار احراز هویت یک API Endpoint است و به مهاجم راه دور و بدون احراز هویت اجازه میدهد با ارسال یک درخواست دستکاریشده، فرآیند احراز هویت را دور بزند و به رابط مدیریتی تحت وب ISE دسترسی غیرمجاز پیدا کند؛ موضوعی که ضرورت اعمال فوری پچهای امنیتی و بررسی نشانههای احتمالی نفوذ را برای کاربران این محصول دوچندان میکند.
مهاجمان با سوءاستفاده از یک آسیبپذیری بحرانی در پلاگین ووکامرس(WooCommerce) ، سایتهای وردپرسی را هدف قرار دادهاند. این آسیبپذیری با شناسه CVE-2026-27540، به مهاجم بدون نیاز به احراز هویت اجازه میدهد فایلهای دلخواه، از جمله بکدورهای PHP را روی سایت آپلود کند. این آسیبپذیری نسخه 2.0.3.1 و قدیمیتر پلاگین WooCommerce Wholesale Lead Capture را تحت تأثیر قرار میدهد و در صورت سوءاستفاده موفق میتواند منجر به اجرای کد و در نهایت کنترل کامل سایتهای ووکامرس شود.
به گفته شرکت هوش تهدید Defused، مهاجمان با سوءاستفاده از زنجیرهای متشکل از دو آسیبپذیری در مایکروسافت شیرپوینت (Microsoft SharePoint) حملات خود علیه سرورهای پچ نشده را آغاز کردهاند. این زنجیره شامل آسیبپذیریهای CVE-2026-55040 و CVE-2026-63520 است و میتواند در نهایت منجر به اجرای کد دلخواه از راه دور (RCE) شود. انتشار عمومی اکسپلویتهای اثبات مفهوم (PoC) و مشاهده تلاش مهاجمان برای ترکیب این دو آسیبپذیری، مایکروسافت شیرپوینت را در کانون موج جدیدی از حملات سایبری قرار داده است.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) یک ضعف امنیتی با شدت بحرانی در Oracle HTTP Server و Oracle WebLogic Server را به فهرست KEV اضافه کرد. این اقدام پس از شناسایی شواهدی از اکسپلویت فعال آسیبپذیری اوراکل انجام شد.
این آسیبپذیری اوراکل با شناسه CVE-2026-21962 و امتیاز کامل 10.0 در سامانه CVSS، به مهاجمان بدون احراز هویت امکان میدهد از طریق HTTP به Oracle HTTP Server و Oracle WebLogic Server Proxy Plug-in دسترسی پیدا کنند و دادههای حیاتی را تغییر دهند.
یک آسیبپذیری بحرانی در پلتفرم Keycloak با شناسه CVE-2026-18963 شناسایی شده که از سوی Red Hat در سیستم امتیازدهی CVSS، امتیاز 9.1 از 10 را دریافت کرده است. این ضعف امنیتی در دسته ضعفهای مربوط به سازوکار بازیابی رمز عبور فراموششده (Weak Password Recovery Mechanism for a Forgotten Password) مطابق با CWE-640 قرار میگیرد و میتواند به مهاجمان راه دور و بدون احراز هویت اجازه دهد بدون نیاز به تعامل کاربر، کنترل هر حساب کاربری، حتی حسابهای ادمین، را در اختیار بگیرند. پلتفرم Keycloak و Red Hat برای رفع این ضعف، پچهای امنیتی لازم را منتشر کردهاند و به کاربران توصیه میشود هرچه سریعتر سامانههای خود را به نسخههای پچ شده بهروزرسانی کنند.
پژوهشگران امنیت سایبری از شناسایی حمله CDN Tsunami خبر دادهاند که مجموعهای از دو حمله انکار سرویس (DoS) است. این حملات با سوءاستفاده از نحوه تبدیل ترافیک HTTP/3 به درخواستهای HTTP/1.1 در شبکههای توزیع محتوا (CDN)، میتوانند ترافیک ارسالی با پهنای باند کم را در سمت سرور مبدأ (Origin Server) تا 350 برابر تقویت کنند. پژوهشگران حمله CDN Tsunami را روی شش ارائهدهنده بزرگ شامل علیبابا (Alibaba)، بایدو (Baidu)، کلودفلر (Cloudflare)، آمازون کلودفرانت (Amazon CloudFront)، فستلی (Fastly) و تنسنت (Tencent) ارزیابی کردهاند. این یافتهها نشان میدهد تفاوت میان پروتکل مورد استفاده در سمت کاربر و سرور مبدأ میتواند زمینه را برای تقویت حملات انکار سرویس (DoS) فراهم کند.
گیتلب(GitLab) برای رفع چندین ضعف امنیتی، پچهای جدیدی منتشر کرده است که در میان آنها یک آسیبپذیری بحرانی با شناسه CVE-2026-85706 و امتیاز CVSS 10.0 قرار دارد. این ضعف امنیتی از نوع پیمایش مسیر (Path Traversal) در API مربوط به کامیتهای مخازن است و در شرایط خاص میتواند به کاربران احراز هویتنشده اجازه دهد فایلهای دلخواه را از سرور گیتلب بخوانند. فعالیت مهاجمان برای سوءاستفاده از این آسیبپذیری تنها چند ساعت پس از افشای عمومی آن در اینترنت شناسایی شد. CISA نیز این آسیبپذیری را به فهرست KEV اضافه کرده است؛ به همین دلیل، سازمانها باید هرچه سریعتر پچهای امنیتی مربوطه را نصب کنند.
یک آسیبپذیری جدید در cPanel با شناسه CVE-2026-67401 شناسایی شده است که به یک حساب میزبانی (Hosting Account) احراز هویتشده با مجوزهای مرتبط با ایمیل اجازه میدهد از طریق EmailTrack، فایلهای دلخواه روی سرور ایجاد کرده و در نهایت کد را با دسترسی Root اجرا کند. این آسیبپذیری از نوع تزریق SQL (SQL Injection) گزارش شده و در صورت سوءاستفاده، میتواند منجر به کنترل کامل سرور شود. هنوز جزئیات فنی نحوه سوءاستفاده از این آسیبپذیری برای ایجاد فایل و اجرای کد با دسترسی Root منتشر نشده است. cPanel این آسیبپذیری را در نسخههای پشتیبانیشده با انتشار بیلدهای جدید برطرف کرده است.
پژوهشگران Varonis Threat Labs سه آسیبپذیری در نسخه شخصی مایکروسافت کوپایلت (Microsoft Copilot Personal) شناسایی کردهاند که میتوانند به مهاجمان اجازه دهند تنها با یک کلیک، دادههای کاربران را بهصورت مخفیانه استخراج کنند. این مجموعه ضعفها که با عنوان CoSnitch شناخته میشوند، امکان سوءاستفاده از یک لینک دستکاریشده را برای دسترسی به اطلاعات اپلیکیشنهای متصل و سایر دادههای موجود در نشست کوپایلت فراهم میکنند. پژوهشگران در جریان بررسی این آسیبپذیریها به یک پارامتر مستندسازینشده در URL رسیدند که خود دستیار هوش مصنوعی آن را در جریان آزمایشها افشا کرده بود. CoSnitch در راهنمای بهروزرسانیهای امنیتی مایکروسافت با شناسه CVE-2026-24301 ثبت شده است. این پژوهش مشخصاً نسخه شخصی مایکروسافت کوپایلت را بررسی کرده و وجود عملکرد مشابه در مایکروسافت 365 کوپایلت (Microsoft 365 Copilot) را مطرح نمیکند.
