

جستجو














شرکت امنیت سایبری Palo Alto Networks، هشتم نوامبر ۲۰۲۴ به مشتریان خود هشدار داد که دسترسی به فایروالهای next-generation این شرکت را به دلیل وجود آسیب پذیری بالقوه اجرای کد از راه دور در اینترفیس مدیریت PAN-OS محدود کنند. یک روز پس از آنکه این فروشنده امنیت شبکه، آسیب پذیری روز صفر را
مایکروسافت هشدار داده است که هکرهای چینی از بات نت Quad7 (با نام مستعار Botnet-7777، CovertNetwork-1658 و xlogin) که متشکل از هزاران روتر هک شده است برای سرقت اطلاعات کاربری و انجام حملات password spray استفاده میکنند. این بات نت اولین بار در اکتبر 2023 توسط محقق امنیتی Gi7w0rm کشف
شرکت فورتینت (Fortinet)، بیست و سوم اکتبر ۲۰۲۴ یک آسیب پذیری روز صفر بحرانی را در API محصول FortiManager خود فاش کرد. این آسیب پذیری که با شناسه CVE-2024-47575 دنبال میشود، FortiJump نام دارد و برای سرقت دادههای حساس همچون فایلهای پیکربندی، آدرسهای IP و دادههای لاگین دستگاههای مدیریت شده

توسعه دهندگان سیسکو از انتشار یک به روزرسانی امنیتی برای پچ آسیب پذیری فعال CVE-2024-20481 در فایروالهای [1]ASA و [2]FTD این شرکت خبر دادند که میتواند منجر به حمله DoS (انکار سرویس) شود. این آسیب پذیری تمام نسخههای ASA، FTD و سرویس VPN دسترسی از راه دور (RAVPN) سیسکو را
متخصصان آزمایشگاه کسپرسکی در دسامبر 2023 موفق به کشف یک گروه تهدید کننده جدید به نام “Crypt Ghouls” شدند که از باج افزارهای LockBit 3.0 و Babuk برای رمزگذاری سیستمهای شرکتهای روسی از جمله سازمانهای دولتی استفاده میکند. تحقیقات بیشتر درمورد فعالیت این گروه حاکی از ارتباط آن با سایر
محققان از زمان کشف گروه باج افزار به عنوان یک سرویس Cicada3301 در ژوئن 2024، مشاهده کردهاند که این گروه طیف گستردهای از مشاغل مختلف را مورد هدف قرار میدهد. Cicada3301 اطلاعات ربوده شده از 30 شرکت را که اغلب آنها در ایالات متحده و بریتانیا واقع شدهاند بین ژوئن
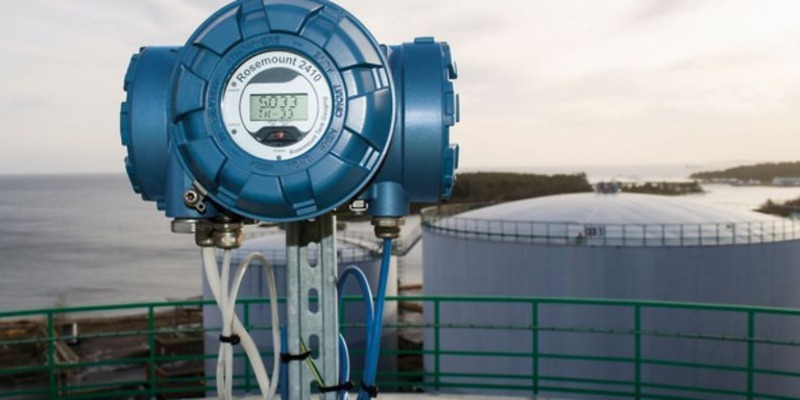
سیستمهای کنترل صنعتی ساخته شده توسط سازندگان مختلف برای نظارت بر مخازن ذخیره ساز سوخت، از جمله آنهایی که در پمپ بنزینها استفاده میشوند، حاوی آسیب پذیریهای بحرانی هستند که میتوانند آنها را به اهدافی برای هکرها تبدیل کنند. سیستمهای سنج یا اندازهگیری مخزن اتوماتیک (ATG[1])، سیستمهای حسگری هستند که
SonicWall، ششم سپتامبر ۲۰۲۴ طی گزارشی اعلام کرد که اخیراً یک نقص امنیتی مهم پچ شده (CVE-2024-40766) که بر SonicOS تأثیر میگذارد، ممکن است تحت بهره برداری فعال قرار گرفته باشد و ضروری است که کاربران فورا این به روزرسانیها را دریافت و نصب کنند. CVE-2024-40766، یک آسیب پذیری کنترل
هکرهایی که در پشت گروه باج افزار BlackByte قرار دارند، اخیرا در یک حمله سایبری از یک نقص امنیتی تازه پچ شده که بر روی هایپروایزرهای VMware ESXi تأثیر میگذارد، سوء استفاده کردهاند. این گروه باج افزاری همچنین از درایورهای آسیب پذیر مختلف برای دور زدن مکانیزمهای امنیتی بهره برده
یک نقص امنیتی قدیمی 18 ساله به نام آسیب پذیری 0.0.0.0 Day کشف شده است که به وب سایتهای مخرب اجازه میدهد تا امنیت مرورگرهای کروم، موزیلا فایرفاکس و سافاری اپل را دور بزنند و با سرویسهای شبکه لوکال تعامل داشته باشند. البته لازم به ذکر است که این آسیب
شرکت امنیت سایبری Palo Alto Networks، هشتم نوامبر ۲۰۲۴ به مشتریان خود هشدار داد که دسترسی به فایروالهای next-generation این شرکت را به دلیل وجود آسیب پذیری بالقوه اجرای کد از راه دور در اینترفیس مدیریت PAN-OS محدود کنند. یک روز پس از آنکه این فروشنده امنیت شبکه، آسیب پذیری روز صفر را
مایکروسافت هشدار داده است که هکرهای چینی از بات نت Quad7 (با نام مستعار Botnet-7777، CovertNetwork-1658 و xlogin) که متشکل از هزاران روتر هک شده است برای سرقت اطلاعات کاربری و انجام حملات password spray استفاده میکنند. این بات نت اولین بار در اکتبر 2023 توسط محقق امنیتی Gi7w0rm کشف
شرکت فورتینت (Fortinet)، بیست و سوم اکتبر ۲۰۲۴ یک آسیب پذیری روز صفر بحرانی را در API محصول FortiManager خود فاش کرد. این آسیب پذیری که با شناسه CVE-2024-47575 دنبال میشود، FortiJump نام دارد و برای سرقت دادههای حساس همچون فایلهای پیکربندی، آدرسهای IP و دادههای لاگین دستگاههای مدیریت شده
توسعه دهندگان سیسکو از انتشار یک به روزرسانی امنیتی برای پچ آسیب پذیری فعال CVE-2024-20481 در فایروالهای [1]ASA و [2]FTD این شرکت خبر دادند که میتواند منجر به حمله DoS (انکار سرویس) شود. این آسیب پذیری تمام نسخههای ASA، FTD و سرویس VPN دسترسی از راه دور (RAVPN) سیسکو را
متخصصان آزمایشگاه کسپرسکی در دسامبر 2023 موفق به کشف یک گروه تهدید کننده جدید به نام “Crypt Ghouls” شدند که از باج افزارهای LockBit 3.0 و Babuk برای رمزگذاری سیستمهای شرکتهای روسی از جمله سازمانهای دولتی استفاده میکند. تحقیقات بیشتر درمورد فعالیت این گروه حاکی از ارتباط آن با سایر
محققان از زمان کشف گروه باج افزار به عنوان یک سرویس Cicada3301 در ژوئن 2024، مشاهده کردهاند که این گروه طیف گستردهای از مشاغل مختلف را مورد هدف قرار میدهد. Cicada3301 اطلاعات ربوده شده از 30 شرکت را که اغلب آنها در ایالات متحده و بریتانیا واقع شدهاند بین ژوئن
سیستمهای کنترل صنعتی ساخته شده توسط سازندگان مختلف برای نظارت بر مخازن ذخیره ساز سوخت، از جمله آنهایی که در پمپ بنزینها استفاده میشوند، حاوی آسیب پذیریهای بحرانی هستند که میتوانند آنها را به اهدافی برای هکرها تبدیل کنند. سیستمهای سنج یا اندازهگیری مخزن اتوماتیک (ATG[1])، سیستمهای حسگری هستند که
SonicWall، ششم سپتامبر ۲۰۲۴ طی گزارشی اعلام کرد که اخیراً یک نقص امنیتی مهم پچ شده (CVE-2024-40766) که بر SonicOS تأثیر میگذارد، ممکن است تحت بهره برداری فعال قرار گرفته باشد و ضروری است که کاربران فورا این به روزرسانیها را دریافت و نصب کنند. CVE-2024-40766، یک آسیب پذیری کنترل
هکرهایی که در پشت گروه باج افزار BlackByte قرار دارند، اخیرا در یک حمله سایبری از یک نقص امنیتی تازه پچ شده که بر روی هایپروایزرهای VMware ESXi تأثیر میگذارد، سوء استفاده کردهاند. این گروه باج افزاری همچنین از درایورهای آسیب پذیر مختلف برای دور زدن مکانیزمهای امنیتی بهره برده
یک نقص امنیتی قدیمی 18 ساله به نام آسیب پذیری 0.0.0.0 Day کشف شده است که به وب سایتهای مخرب اجازه میدهد تا امنیت مرورگرهای کروم، موزیلا فایرفاکس و سافاری اپل را دور بزنند و با سرویسهای شبکه لوکال تعامل داشته باشند. البته لازم به ذکر است که این آسیب
