تگ: تهدیدات سایبری مالی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - کیف پول سرد Bybit - ارز دیجیتال

بزرگ‌ترین سرقت تاریخ رمزارز: 1.46 میلیارد دلار از کیف پول سرد Bybit به سرقت رفت

روز جمعه، بیست و یکم فوریه ۲۰۲۵، صرافی ارز دیجیتال Bybit، مستقر در دبی، اعلام کرد که طی یک حمله‌ی سایبری پیچیده، حدود 1.46 میلیارد دلار اتریوم به سرقت رفته است. این حادثه که بزرگ‌ترین سرقت در تاریخ ارز دیجتال محسوب می‌شود در حین انتقال معمول از کیف پول سرد

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - تروجان بانکی Coyote - برزیل -Coyote Banking Trojan

گسترش تروجان بانکی Coyote و نفوذ آن به 1030 سایت و 73 موسسه مالی!

بدافزار Coyote، یک تروجان بانکی پیشرفته است که به طور قابل توجهی دسترسی خود را گسترش داده و اکنون ۱,۰۳۰ وب سایت و ۷۳ موسسه مالی را عمدتا در برزیل مورد هدف قرار داده است. این تروجان بانکی از تکنیک‌های پیشرفته برای سرقت اطلاعات و دسترسی غیرمجاز به داده‌های حساس

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - دراینرهای کیف پول‌های ارز دیجیتال - Drainer -

دراینرهای کیف پول‌های ارز دیجیتال، ۴۹۴ میلیون دلار را در سال ۲۰۲۴ به سرقت بردند!

دراینر (Drainer) نوعی بدافزار است که در وب‌سایت‌های فیشینگ مستقر شده و دارایی‌های کریپتو را با ترغیب کاربران به امضای تراکنش‌های جعلی و مخرب می‌رباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کننده‌های کیف پول‌های ارز دیجیتال به سرقت بردند. شواهد حاکی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پکیج‌های Rspack و Vant در رجیستری NPM

پکیج‌های Rspack و Vant در رجیستری NPM به بدافزار آلوده شدند!

هکرها با ربودن توکن‌های اکانت npm توسعه دهندگان تیم‌های rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیج‌های npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی می‌باشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار رباینده اطلاعات Realst - متخصصان Web3

متخصصان Web3، توسط بدافزار رباینده اطلاعات Realst مورد هدف قرار گرفتند!

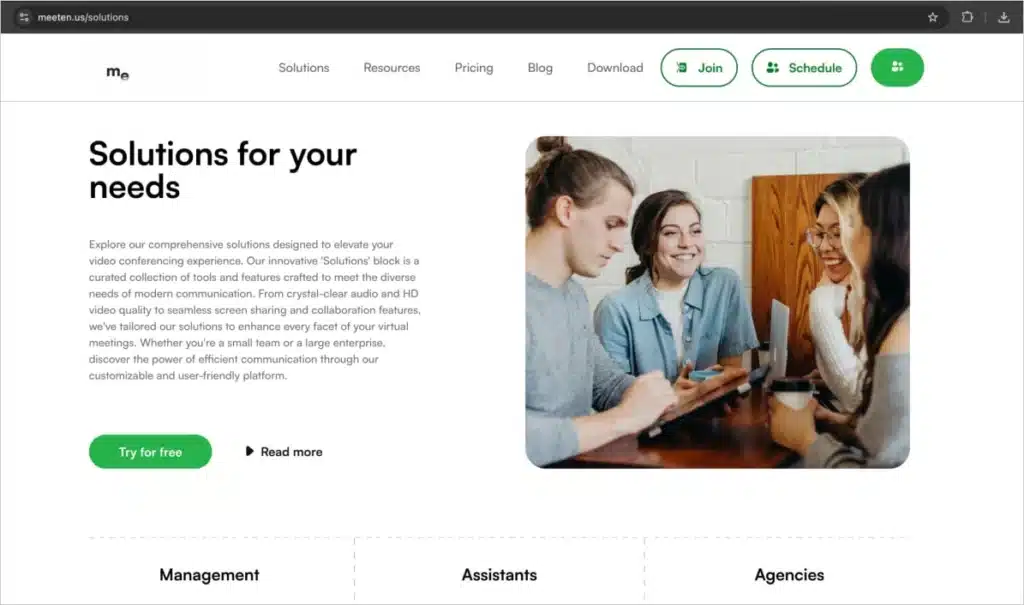
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفه‌ای را کشف کرده‌اند که از طریق برنامه‌های ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 می‌باشند، مورد هدف قرار می‌دهد. این کمپین که توسط CADO Security با نام Meeten شناخته می‌شود با استفاده از پلتفرم‌های جعلی مانند Clusee ، Cuesee

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بلک فرایدی - Black Friday - جمعه سیاه

تهدیدات سایبری در حراج بلک فرایدی، بزرگترین فصل خرید سال!

فضای دیجیتال با نزدیک شدن به رویداد سالانه بلک فرایدی یا Black Friday (جمعه سیاه)، افزایش بی‌سابقه‌ای را در تجارت الکترونیک و خرید آنلاین تجربه می‌کند. بر اساس مشاوره FTI، در سه ماهه اول سال 2024، خرده فروشی آنلاین 57 درصد از کل فروش را در ایالات متحده تشکیل داده

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - هک بلوبانک - گروه IB IT - هک بانک کشاورزی

ماجرای هک بلوبانک و بانک کشاورزی به کجا رسید؟

ادعای گروه هکری IB IT مبنی بر هک بلوبانک و بانک کشاورزی، خبرگزاری‌ها را بر آن داشت تا این موضوع را از روابط عمومی بلوبانک و همچنین مرکز افتا و سایر نهادهای ذی‌ربط پیگیری کنند. آخرین خبرها حاکی از آن است که بلوبانک، بانک سامان و کشاورزی و دیگر نهادهای

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - هک بلوبانک - گروه IB IT - هک بانک کشاورزی

گروه IBIT، بانک کشاورزی را هم هک کرد!

روز یکشنبه، بیستم آبان ۱۴۰۳، یک گروه هکری به نام IB IT  مدعی شد که به اطلاعات بیش از ۱.۵ میلیون کاربر بلوبانک زیرمجموعه بانک سامان دسترسی پیدا کرده است. IB IT دیتابیس بلوبانک را به قیمت 50 هزار دلار برای فروش در یکی از فروم‌های امنیتی گذاشته و نمونه‌ای از

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - هک بلوبانک - گروه IB IT

بلوبانک هک شد!

روز یکشنبه، بیستم آبان ۱۴۰۳، یک گروه هکری به نام IB IT مدعی شد که به اطلاعات بیش از ۱.۵ میلیون کاربر بلوبانک زیرمجموعه بانک سامان دسترسی پیدا کرده است. روابط عمومی بانک سامان و بلوبانک اما این بیانیه را تکذیب کردند و اذعان داشتند که امنیت سرویس‌ها و خدمات

گروه vulnerbyte - گروه والنربایت - vulnerbyte group - تروجان بانکی Grandoreiro - مکزیک

حمله بی رحمانه نسخه جدید تروجان بانکی Grandoreiro به بانک‌های مکزیک!

تحلیلگران آزمایشگاه کسپرسکی در بررسی‌های اخیر خود متوجه شدند که تروجان بانکی Grandoreiro همچنان فعال است! سازمان‌های مجری قانون در ابتدای سال جاری (ژانویه 2024)، یک عملیات بین المللی را به انجام رساندند که در آن برزیل، اسپانیا، نمایندگان اینترپل و شرکت‌هایی مانند ESET و Caixa Bank مشارکت داشتند و