تگ: جاسوسی سایبری

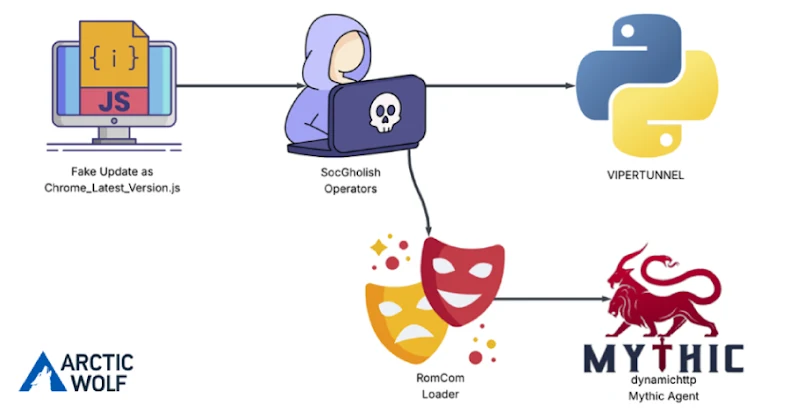
RomCom Uses SocGholish Fake Update Attacks to Deliver Mythic Agent Malware گروه والنربایت vulnerbyte

هکرهای گروه روسی RomCom با استفاده از SocGholish به شرکت های آمریکایی حمله سایبری کردند — Mythic Agent ارسال شد!

مرور کلی حادثه یک گروه تهدید وابسته به روسیه که با بدافزار RomCom شناخته می‌شود، یک شرکت مهندسی آمریکایی را با بهره‌گیری از لودر جاوااسکریپتی SocGholish هدف قرار داد تا Mythic Agent را روی سیستم قربانی منتقل کند.این اولین نمونه مشاهده‌شده از توزیع payloadهای RomCom از طریق SocGholish است. نسبت‌دهی

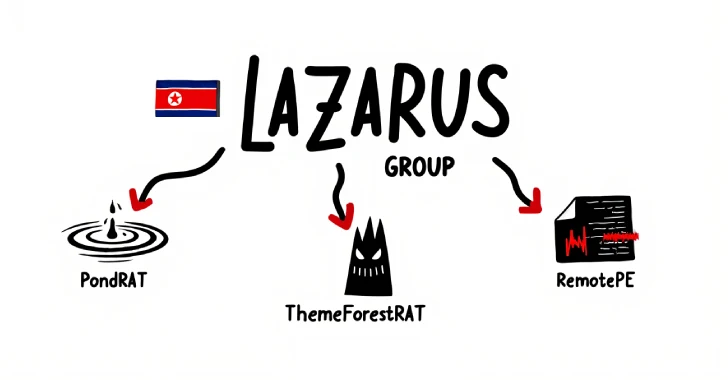
Lazarus Group Expands Malware Arsenal With PondRAT, ThemeForestRAT, and RemotePE گروه والنربایت vulnerbyte

گسترش زرادخانه‌ی بدافزاری گروه Lazarus با PondRAT،ThemeForestRAT و RemotePE!

گروه Lazarus که به کره شمالی نسبت داده می‌شود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نام‌های زیر توزیع می‌شود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - آسیب پذیری 7ZIP - دور زدن MoTW - CVE-2025-0411

هکرهای روسی که از آسیب پذیری 7ZIP برای دور زدن MoTW سوء استفاده کردند

گروه‌های هک روسی در سپتامبر ۲۰۲۴، با سوءاستفاده از یک آسیب ‌پذیری روز صفر در نرم‌افزار فشرده‌سازی 7Zip، حملاتی را علیه نهادهای دولتی و خصوصی اوکراین به انجام رساندند. این آسیب ‌پذیری که اکنون که با شناسه CVE-2025-0411 (امتیاز CVSS:7.0) دنبال می‌شود، به مهاجمان امکان می‌دهد تا مکانیزم امنیتی Mark

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - تهدیدات سایبری علیه شرکت‌های صنعتی -

پیش بینی تهدیدات حوزه شرکت‌های صنعتی در سال ۲۰۲۵

در اینجا برخی از پیش‌بینی‌های کلیدی تهدیدات امنیت سایبری برای شرکت‌های صنعتی در سال ۲۰۲۵ بر اساس روندهای نوظهور آورده شده است: عوامل کلیدی موثر بر توسعه چشم انداز جهانی تهدیدات سایبری خلاقیت و نوآوری نوآوری‌ها در حال تغییر زندگی کنونی ما هستند. امروزه جهان در آستانه یک انقلاب فنی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - گروه RedDelta - بدافزار PlugX- مغولستان - تایوان

نفوذ گروه RedDelta به مغولستان و تایوان توسط بدافزار PlugX

یک گروه سایبری تحت حمایت دولت چین به نام RedDelta، در سال‌های اخیر به طور فعال در کمپین‌های جاسوسی با هدف نفوذ به نهادهای دولتی و دیپلماتیک مغولستان، تایوان، میانمار، ویتنام و کامبوج به منظور استقرار نسخه سفارشی بکدور PlugX بین جولای 2023 تا دسامبر 2024 شرکت داشته است. RedDelta

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بکدور EAGERBEE - خاورمیانه - CoughingDown - جاسوسی سایبری

نفوذ نسخه جدید بکدور EAGERBEE به خاورمیانه

نتایج تحقیقات اخیر محققان کسپرسکی حاکی از آن است که بکدور EAGERBEE اکنون ارائه دهندگان خدمات اینترنتی (ISP)  و نهادهای دولتی خاورمیانه را مورد نفوذ قرار داده است. این بدافزار که با هکرهای تحت حمایت دولت چین مرتبط می‌باشد، به روز رسانی‌های قابل توجهی را تجربه کرده است که قابلیت‌ها

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری CVE-2023-48788 - آسیب پذیری بحرانی - FortiClient EMS

سوء استفاده هکرها از آسیب پذیری پچ شده FortiClient EMS برای استقرار ابزارهای دسترسی از راه دور!

یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و  ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال می‌شود،

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - گروه Gamaredon - گروه گاماردون - جاسوس ‌افزارهای اندرویدی Bonespy و Plaingnome

توزیع جاسوس‌ افزارهای اندرویدی Bonespy و Plaingnome توسط گروه Gamaredon

گروه هکری Gamaredon که به عنوان یک گروه تهدید مداوم پیشرفته (APT) شناخته می‌شود و سابقه حملات هدفمند به زیرساخت‌ها و نهادهای حیاتی را دارد، اخیراً اقدام به انتشار جاسوس ‌افزارهای اندرویدی با نام‌های BoneSpy و PlainGnome در کشورهای منطقه اتحاد جماهیر شوروی سابق کرده است. این اولین باری است

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بکدور Romcom - آسیب پذیری روز صفر در فایرفاکس و ویندوز

سوء استفاده بکدور Romcom از دو آسیب پذیری روز صفر در فایرفاکس و ویندوز

محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 می‌باشند. این گروه در ماه اکتبر، نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفت. بکدور ROMCOM متعلق به یک گروه تهدید پیچیده و

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - حملات سایبری - لینوکس - بکدور Wolfsbane - گروه چینی Gelsemium

نفوذ هکرهای چینی به سیستم‌های لینوکسی توسط بکدور Wolfsbane!

تحلیلگران ESET یک بکدور لینوکسی جدید به نام Wolfsbane را کشف کرده‌اند که توسط گروه هک چینی “Gelsemium” استفاده می‌شود. گمان می‌رود  که Wolfsbane، نمونه لینوکسی بدافزار ویندوزی Gelsevirine است. گروه Gelsemium حداقل از سال 2014 فعال می‌باشد و در ابتدای امر بر روی مناطق شرق آسیا و خاورمیانه متمرکز