

جستجو














تروجان Deuterbear RAT که در سال جاری (۲۰۲۴) توسط گروه BlackTech موسوم به چین در یک حمله جاسوسی سایبری استفاده شده بود، مناطقی از آسیا و اقیانوسیه را مورد هدف قرار داد. شرکت امنیت سایبری Trend Micro در حال ردیابی این گروه (BlackTech) تحت نام Earth Hundun میباشد که حداقل
کسپرسکی تهدیدات سایبری را بطور منظم رصد میکند و گزارش آماری جامعی از آسیب پذیریها، اکسپلویت ها و موارد رایج مورد استفاده توسط مهاجمان ارائه میدهد. ما در این مقاله با استناد به گزارش کسپرسکی به بررسی وضعیت اکسپلویت ها و آسیب پذیری های کشف شده قابل توجه در سه
محققان امنیت سایبری شرکت Deep Instinct، یک عملیات هدفمند علیه اوکراین را کشف کردهاند که از یک آسیب پذیری قدیمی در Microsoft Office سوء استفاده میکند. هدف از این حمله، استقرار Cobalt Strike بر روی سیستم قربانیان است. شکل ۱- زنجیره حمله زنجیره حمله از یک فایل پاورپوینت (signal-2023-12-20-160512.ppsx) به
در چشم انداز همیشه در حال تکامل امنیت تلفن همراه، جستجوی بدافزار در اکوسیستم iOS شبیه به پیمایش در هزارتویی با دیوارهای نامرئی است. تصور کنید که یک قطبنمای دیجیتالی داشته باشید که نه تنها شما را در این پیچ و خم راهنمایی میکند، بلکه مکانیزمهای پنهان بدافزارهای iOS را
محققان ESET، دوازده برنامه جاسوسی اندروید را شناسایی کردهاند که دارای کد مخرب یکسانی میباشند. شش مورد از این برنامهها در Google Play و شش برنامه دیگر نیز در VirusTotal در دسترس بودند. تمامی برنامههای مشاهده شده در قالب اپلیکیشن پیامرسان ظاهر گشتند؛ بجز یک مورد که به عنوان یک
عوامل تهدید تحت حمایت دولت روسیه از آوریل ۲۰۲۲ تا نوامبر ۲۰۲۳، اهداف بلندپایه و ارزشمندی را توسط حملات بازپخش هش NTLM v2 در سراسر جهان مورد هدف قرار دادند. این حملات که به یک گروه هک تهاجمی به نام APT28 نسبت داده میشود، سازمانهایی را که با امور خارجه،
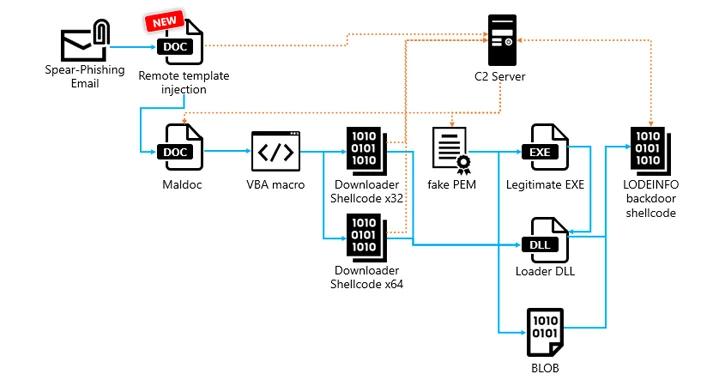
محققان امنیت سایبری، نسخه به روزرسانی شده یک بکدور به نام LODEINFO را کشف کردهاند که از طریق حملات فیشینگ هدفمند توزیع میشود. زمانی که کاربر یک فایل Word مخرب (از این پس Maldoc مینامیم) پیوست شده به ایمیل فیشینگ را باز میکند، نفوذ رخ خواهد داد (از فایلهای اگسل

کارشناسان کسپرسکی در جریان بررسیهای متداول خود، یک فایل DLL با نام HrServ (hrserv.dll) را کشف کردند که قبلاً یک shell وب ناشناخته بوده و ویژگیهای پیچیدهای مانند متدهای رمزگذاری سفارشی را برای ارتباط کلاینت و اجرای درون حافظه از خود به نمایش گذاشته است. تحلیل و بررسی کارشناسان از
تروجان Deuterbear RAT که در سال جاری (۲۰۲۴) توسط گروه BlackTech موسوم به چین در یک حمله جاسوسی سایبری استفاده شده بود، مناطقی از آسیا و اقیانوسیه را مورد هدف قرار داد. شرکت امنیت سایبری Trend Micro در حال ردیابی این گروه (BlackTech) تحت نام Earth Hundun میباشد که حداقل
کسپرسکی تهدیدات سایبری را بطور منظم رصد میکند و گزارش آماری جامعی از آسیب پذیریها، اکسپلویت ها و موارد رایج مورد استفاده توسط مهاجمان ارائه میدهد. ما در این مقاله با استناد به گزارش کسپرسکی به بررسی وضعیت اکسپلویت ها و آسیب پذیری های کشف شده قابل توجه در سه
محققان امنیت سایبری شرکت Deep Instinct، یک عملیات هدفمند علیه اوکراین را کشف کردهاند که از یک آسیب پذیری قدیمی در Microsoft Office سوء استفاده میکند. هدف از این حمله، استقرار Cobalt Strike بر روی سیستم قربانیان است. شکل ۱- زنجیره حمله زنجیره حمله از یک فایل پاورپوینت (signal-2023-12-20-160512.ppsx) به
در چشم انداز همیشه در حال تکامل امنیت تلفن همراه، جستجوی بدافزار در اکوسیستم iOS شبیه به پیمایش در هزارتویی با دیوارهای نامرئی است. تصور کنید که یک قطبنمای دیجیتالی داشته باشید که نه تنها شما را در این پیچ و خم راهنمایی میکند، بلکه مکانیزمهای پنهان بدافزارهای iOS را
محققان ESET، دوازده برنامه جاسوسی اندروید را شناسایی کردهاند که دارای کد مخرب یکسانی میباشند. شش مورد از این برنامهها در Google Play و شش برنامه دیگر نیز در VirusTotal در دسترس بودند. تمامی برنامههای مشاهده شده در قالب اپلیکیشن پیامرسان ظاهر گشتند؛ بجز یک مورد که به عنوان یک
عوامل تهدید تحت حمایت دولت روسیه از آوریل ۲۰۲۲ تا نوامبر ۲۰۲۳، اهداف بلندپایه و ارزشمندی را توسط حملات بازپخش هش NTLM v2 در سراسر جهان مورد هدف قرار دادند. این حملات که به یک گروه هک تهاجمی به نام APT28 نسبت داده میشود، سازمانهایی را که با امور خارجه،
محققان امنیت سایبری، نسخه به روزرسانی شده یک بکدور به نام LODEINFO را کشف کردهاند که از طریق حملات فیشینگ هدفمند توزیع میشود. زمانی که کاربر یک فایل Word مخرب (از این پس Maldoc مینامیم) پیوست شده به ایمیل فیشینگ را باز میکند، نفوذ رخ خواهد داد (از فایلهای اگسل
کارشناسان کسپرسکی در جریان بررسیهای متداول خود، یک فایل DLL با نام HrServ (hrserv.dll) را کشف کردند که قبلاً یک shell وب ناشناخته بوده و ویژگیهای پیچیدهای مانند متدهای رمزگذاری سفارشی را برای ارتباط کلاینت و اجرای درون حافظه از خود به نمایش گذاشته است. تحلیل و بررسی کارشناسان از
