تگ: حملات_هدفمند

هکرها در حمله ربایش BGP، بسته به‌روزرسانی مخرب Virtualizor را به نصب‌های این نرم‌افزار رساندند

هکرها با اجرای حمله ربایش BGP (BGP Hijacking)، مسیر ترافیک زیرساخت به‌روزرسانی Virtualizor را به سمت سرورهای مخرب تغییر دادند و یک بسته به‌روزرسانی مخرب Virtualizor را به تعداد محدودی از نصب‌ها رساندند. این حمله ربایش BGP که از 28 تا 30 آگوست ادامه داشت، علاوه بر زیرساخت به‌روزرسانی، ترافیک مربوط به پورتال مشتریان و امور مالی Softaculous را نیز منحرف کرد. اکنون این شرکت از مدیران Virtualizor خواسته است سیستم‌های خود را برای شناسایی شاخص‌های احتمالی نفوذ (IOC) بررسی کنند.

پایگاه داده اوراکل

هکرها کیت پس از اکسپلویت Khunt را در پایگاه داده اوراکل اجرا کردند

مهاجمان پایگاه داده اوراکل (Oracle Database) را به بستری برای استقرار و اجرای یک کیت پس از اکسپلویت (Post-Exploitation Toolkit) تبدیل کردند. آن‌ها پس از سوءاستفاده از یک آسیب‌پذیری تزریق SQL (SQL Injection)، کیت Khunt را مستقیماً در پایگاه داده مستقر کردند

حمله سایبری به سامانه‌های آب

حمله سایبری به سامانه‌های آب در مینه‌سوتا؛ بیش از 30 سامانه هدف حمله قرار گرفتند و فعالیت یک تصفیه‌خانه متوقف شد

یک حمله سایبری به سامانه‌های آب در روزهای 26 و 27 جولای 2026، فناوری عملیاتی (OT) بیش از 30 سامانه آب در ایالت مینه‌سوتا را تحت تأثیر قرار داد و با ایجاد اختلال در برخی تأسیسات، ارتباطات و کنترل‌های خودکار، واکنش امنیت سایبری در سطح ایالت را به دنبال داشت

جعل شناسه کلاینت OAuth

کمپین‌های جعل شناسه کلاینت OAuth میلیون‌ها حساب مایکروسافت انترا را هدف قرار دادند

پژوهشگران شرکت Proofpoint از شناسایی چندین کمپین سایبری خبر داده‌اند که با بهره‌گیری از جعل شناسه کلاینت OAuth میلیون‌ها حساب مایکروسافت انترا آی‌دی (Microsoft Entra ID) را در هزاران محیط سازمانی هدف قرار داده‌اند.

آسیب‌پذیری Roundcube

سوءاستفاده هکرها از آسیب‌پذیری Roundcube برای جاسوسی از پژوهشگران دانشگاهی

یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاه‌های ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکده‌های فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیب‌پذیری Roundcube برای نفوذ به سامانه‌ها سوءاستفاده کرده‌اند

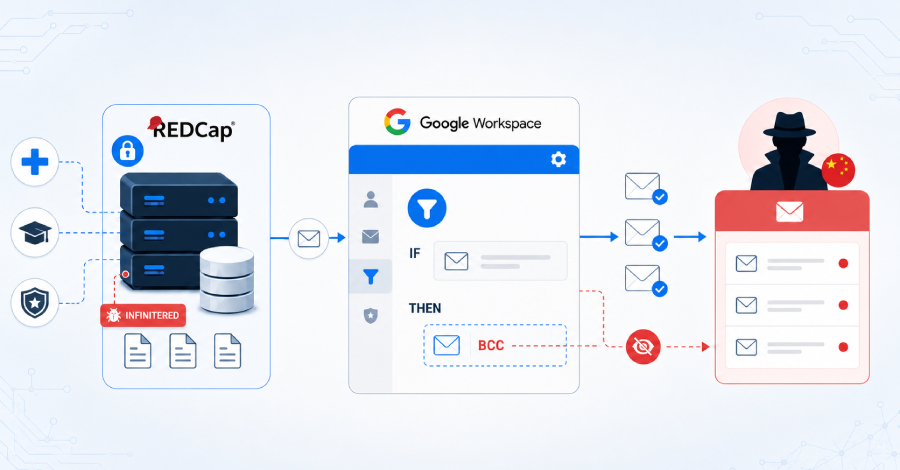
هکرهای چینی با سوءاستفاده از گوگل ورک‌اسپیس، ایمیل‌های تحقیقاتی و دفاعی را سرقت کردند

گزارش جدید گروه هوش تهدید گوگل (GTIG) نشان می‌دهد یک گروه جاسوسی سایبری منتسب به چین با سوءاستفاده از گوگل ورک‌اسپیس(Google Workspace) توانسته است برای بیش از یک سال به ایمیل‌های حساس در شبکه‌های تحقیقاتی پزشکی، دانشگاهی و دفاعی در آمریکای شمالی دسترسی پنهانی داشته باشد.

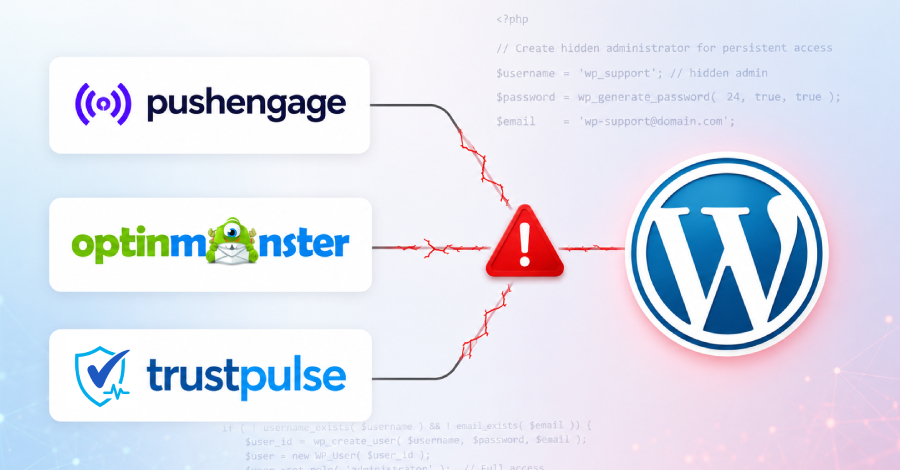
حمله زنجیره تأمین به وردپرس با تزریق بکدور از طریق اسکریپت‌های دستکاری‌شده پلاگین‌های محبوب

در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایل‌های جاوااسکریپت (JavaScript) مورد اعتماد در پلاگین‌های PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وب‌سایت‌های وردپرسی را فراهم کردند.

مدیر ارشد یک بورس جهانی بیش از پنج ماه هدف جاسوسی ایمیل قرار گرفت

محققان Symantec و Carbon Black از شناسایی یک عملیات هدفمند جاسوسی ایمیل علیه مدیر ارشد یک بورس بزرگ جهانی خبر داده‌اند؛ حمله‌ای که مهاجمان در جریان آن بیش از پنج ماه به صندوق پستی Microsoft Outlook قربانی دسترسی داشتند و حجم قابل‌توجهی از مکاتبات و اطلاعات حساس سازمانی را جمع‌آوری کردند.

حمله Underminr با سوءاستفاده از زیرساخت CDN، امکان جعل برند وب‌سایت‌ها را فراهم می‌کند

محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار داده‌اند که می‌تواند نزدیک به نیمی از وب‌سایت‌های جهان را در معرض سوءاستفاده مهاجمان قرار دهد. به‌گفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته می‌شود، نسخه تکامل‌یافته تکنیک پنهان‌سازی دامنه (Domain Fronting) است

حمله سایبری ایران به سیستم‌های مدیریت سوخت؛ زنگ خطر برای امنیت زیرساخت‌های آمریکا

گزارش‌های اخیر رسانه‌ها از حمله سایبری ایران به سامانه‌های مدیریت سوخت در آمریکا حکایت می‌کنند؛ رخدادی که اگرچه تاکنون اختلال فیزیکی در توزیع سوخت ایجاد نکرده است، اما نشان می‌دهد تهدیدات سایبری علیه زیرساخت‌های عملیاتی چگونه از ضعف‌های پایه‌ای امنیتی بهره‌برداری می‌کنند.