اهداف و فعالیتهای گروه Silent Lynx
بر اساس گزارش مشترک سیسکو تالوس (Cisco Talos) و گروه Recorded Future Insikt، در حملات منتسب به گروه Silent Lynx، چند شل معکوس اختصاصی (Custom Reverse Shell) با نامهای FoalShell، Chvost، Laplas و PickleShell مستقر شدهاند. این ابزارها امکان دسترسی تعاملی از راه دور به سامانههای آلوده را برای مهاجمان فراهم میکنند. سیسکو تالوس این فعالیتها را با شناسه UAT-6275 و گروه Recorded Future Insikt با شناسه TAG-193 ردیابی میکنند.
به گفته پژوهشگران، تمرکز حملات UAT-6275 بر آسیای مرکزی و منطقه گستردهتر کشورهای مستقل مشترکالمنافع (CIS) است. بررسی کمپینهای شناساییشده و قربانیان مشاهدهشده نشان میدهد که این حملات، سازمانها و اهدافی را در 9 کشور قزاقستان، قرقیزستان، تاجیکستان، ترکمنستان، ازبکستان، ارمنستان، جمهوری آذربایجان، روسیه و بلاروس هدف قرار دادهاند.
مجموعه Seqrite Labs نخستین بار در اوایل سال 2025 فعالیتهای گروه Silent Lynx را بهصورت عمومی گزارش کرد و از حملات این گروه علیه سفارتخانهها، وکلا، بانکهای تحت حمایت دولت و مراکز پژوهشی و مطالعاتی در قرقیزستان و ترکمنستان پرده برداشت.
برآوردها نشان میدهد که گروه Silent Lynx با قزاقستان ارتباط دارد و دستکم از سال 2020 فعال بوده است. همچنین، پژوهشگران میان فعالیتهای این گروه و گروههایی مانند YoroTrooper (که با نامهای Comrade Saiga، ShadowSilk و SturgeonPhisher نیز شناخته میشود)، ShadowSilk، Cavalry Werewolf و Tomiris شباهتهایی شناسایی کردهاند. پژوهشگران احتمال میدهند UAT-6275 و YoroTrooper بخشی از یک مجموعه فعالیتی گستردهتر باشند، هرچند تاکنون هیچ شاخص فنی مستقیمی یا همپوشانی مشخصی در ابزارهای مورد استفاده این دو گروه شناسایی نشده است.
اوایل سال جاری میلادی، شرکت VMRay اعلام کرد گروهی که با نام Hydra Saiga ردیابی میکند، از دسامبر 2024 تاکنون دستکم 34 سازمان را در 8 کشور هدف حمله قرار داده است. همچنین این گروه عملیات شناسایی و جمعآوری اطلاعات را علیه بیش از 200 هدف دیگر در سراسر جهان انجام داده است.
نامهای Comrade Saiga و Hydra Saiga به یک گروه مهاجم اشاره دارند. پیشوند «Hydra» در نام دوم، نشاندهنده تمرکز این گروه بر نفوذ به زیرساختهای مرتبط با منابع آب در آسیای مرکزی است. این گروه در عملیات خود از ایمپلنتهای اختصاصی (Custom Implants) توسعهیافته با زبانهای برنامهنویسی Rust، Go و Python و همچنین تکنیکهای بهرهگیری از ابزارهای موجود در سامانه قربانی (Living off the Land -LotL) استفاده میکند.
فیشینگ هدفمند علیه سازمانهای دولتی
گروه Silent Lynx در حملات خود از ایمیلهای فیشینگ هدفمند حاوی اسناد فریبنده با موضوعاتی مانند روابط دیپلماتیک، تجارت بینالمللی، انرژی و هوانوردی استفاده میکند. پژوهشگران در فاصله ژانویه 2025 تا می 2026، دستکم هشت کمپین فیشینگ هدفمند را علیه سازمانهای دولتی در آسیای مرکزی و کشورهای مستقل مشترکالمنافع (CIS) شناسایی کردهاند.
این ایمیلها از طریق حسابهای کاربری دولتی هکشده ارسال میشوند و با استفاده از اسنادی که ظاهری رسمی دارند، تلاش میکنند حملات مهندسی اجتماعی (Social Engineering) را باورپذیرتر کرده و افراد را به باز کردن یا اعتماد به محتوای ایمیل ترغیب کنند. به گفته گروه Recorded Future Insikt، نمونههای شناساییشده شامل نامهای دیپلماتیک خطاب به وزارت امور خارجه ارمنستان، فرم درخواست استفاده از حریم هوایی ترکمنستان و پیشنهاد تجاری مرتبط با پالایشگاه نفت اورسک روسیه بودهاند.
همچنین پژوهشگران سه دایرکتوری مرتبط با فعالیتهای این گروه را شناسایی کردهاند که با دسترسی عمومی، فایلها و ابزارهای مورد استفاده در حملات را میزبانی میکنند. این دایرکتوریها حاوی ابزارهای سازگار با لینوکس و کد اثبات مفهوم (PoC) مربوط به آسیبپذیری CVE-2025-25257 هستند. این آسیبپذیری از نوع تزریق SQL است و در محصول Fortinet FortiWeb وجود دارد. وجود این ابزارها و اکسپلویت، از احتمال گسترش قابلیتهای عملیاتی گروه Silent Lynx حکایت دارد.
چهار روش آلودهسازی در حملات Silent Lynx
بررسیها نشان میدهد که گروه Silent Lynx از ژوئن 2025 تا آوریل 2026، چهار روش متفاوت را برای آلودهسازی سامانههای هدف به کار گرفته است:
- ژوئن 2025: مهاجمان از اسناد ورد حاوی ماکرو استفاده کردند تا یک فایل باینری مرحله دوم را دانلود و اجرا کنند.
- جولای 2025: این گروه از دانلودرهای ساختهشده با ابزار PS2EXE بهره گرفت. این ابزار اسکریپتهای پاورشل را در قالب فایلهای اجرایی ویندوز بستهبندی میکند. دانلودرها پس از دریافت پیلودهای شل معکوس، برای حفظ دسترسی به سامانه آلوده و اجرای مجدد کد مخرب، تسکهای زمانبندیشده (Scheduled Tasks) ایجاد میکردند.
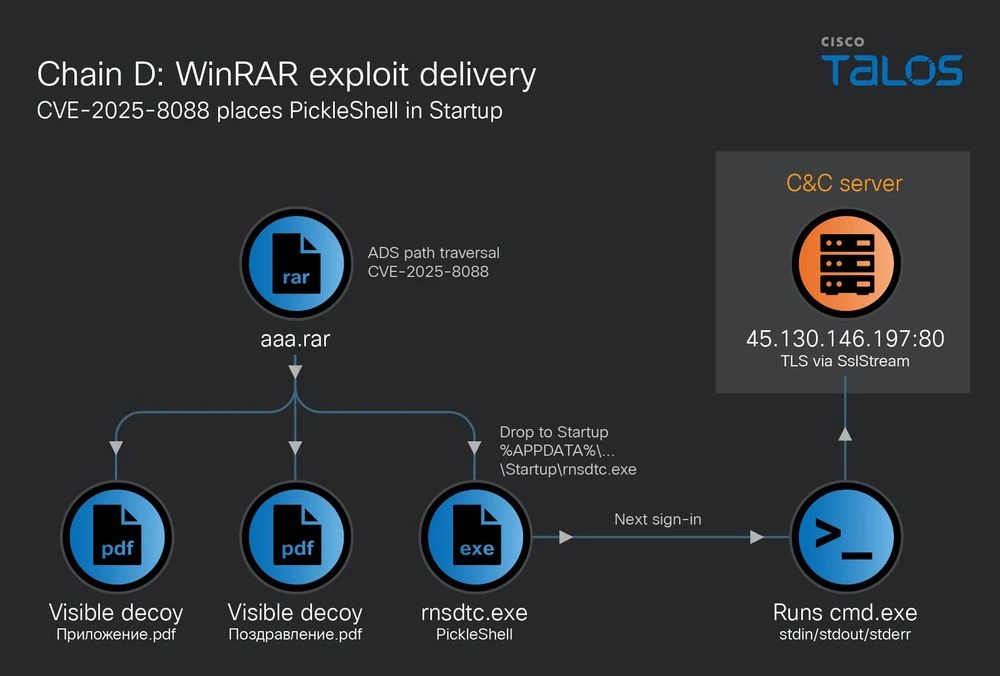
- اکتبر 2025: مهاجمان یک میانبر مخرب ویندوز (LNK) را درون یک آرشیو RAR قرار دادند تا با اجرای آن، پاورشل راهاندازی شود. پاورشل، اسکریپتی را از گیتهاب دریافت و اجرا میکرد که امکان دسترسی از راه دور از طریق شل را فراهم میساخت. در حملات بعدی، مهاجمان علاوه بر این روش، ابزار PickleShell را نیز دانلود کرده و در پوشه استارتآپ یا به عبارتی راهاندازی ویندوز (Windows Startup Folder) قرار دادند تا با هر بار ورود کاربر به سیستم، بهطور خودکار اجرا شود.
- آوریل 2026: مهاجمان از یک آرشیو RAR مخرب استفاده کردند که با سوءاستفاده از آسیبپذیری CVE-2025-8088 در نرمافزار WinRAR، فایل PickleShell را در پوشه استارتآپ ویندوز قرار میداد.
روش شناساییشده در آوریل 2026، نخستین مورد ثبتشدهای است که در آن گروه UAT-6275 از یک آسیبپذیری امنیتی برای توزیع بدافزاراستفاده کرده است.
تیم پژوهشی سیسکو تالوس معتقد است که تداوم فعالیتهای گروه UAT-6275 و استفاده از روشهای جدید برای توزیع بدافزار، نشاندهنده ادامه تلاش این گروه برای نفوذ به سازمانهای دولتی در آسیای مرکزی و کشورهای مستقل مشترکالمنافع (CIS) است. تمرکز گروه Silent Lynx بر نهادهای محیطزیستی، وزارتخانههای اقتصادی و زیرساختهای انرژی نشان میدهد که اطلاعات مرتبط با دیپلماسی منطقهای و مدیریت منابع، برای اهداف اطلاعاتی آن ارزشمند است.