قابلیتهای مخرب بدافزار Hirudo
مهاجمان میتوانند از بدافزار Hirudo برای سرقت اطلاعات ورود به حسابهای بانکی، کنترل بلادرنگ گوشیهای آلوده از راه دور، جمعآوری پیامها، ثبت اسکرینشات و ضبط صدا استفاده کنند. بر اساس گزارش شرکت امنیت موبایل ThreatFabric، این بدافزار خود را بهجای اپلیکیشنهای متعلق به دستکم هفت بانک اندونزیایی معرفی میکند و سازمانهای مالی در چین، هند، مکزیک، مراکش و تایلند را نیز هدف قرار میدهد.
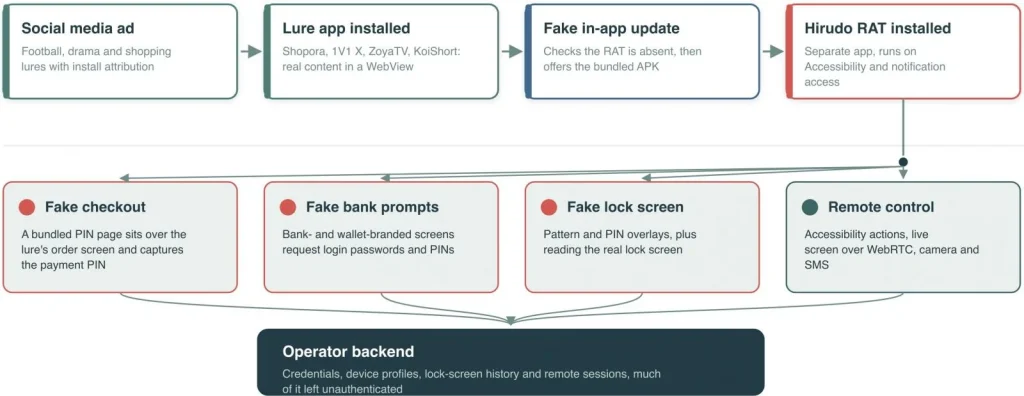
این بدافزار معمولاً از طریق اپلیکیشنهایی که در حوزههایی مانند خرید آنلاین (Shopora)، محتوای بزرگسالان (1V1 X) و پخش درامهای کوتاه (ZoyaTV و KoiShort) فعالیت دارند، به دستگاه قربانی راه مییابد. این اپلیکیشنها ظاهری معتبر دارند و برخلاف اپلیکیشنهای جعلی متداول، قابلیتهای وعدهدادهشده را نیز ارائه میکنند.
پژوهشگران توضیح میدهند که این اپلیکیشنها نقش لودر بدافزار را ایفا میکنند. آنها با نمایش اعلان جعلی بهروزرسانی، کاربر را به اعطای مجوزهای مختلف، از جمله مجوز سرویس دسترسپذیری اندروید ترغیب میکنند.
جایگزینی اپلیکیشن بانکی اصلی با نسخه دستکاریشده
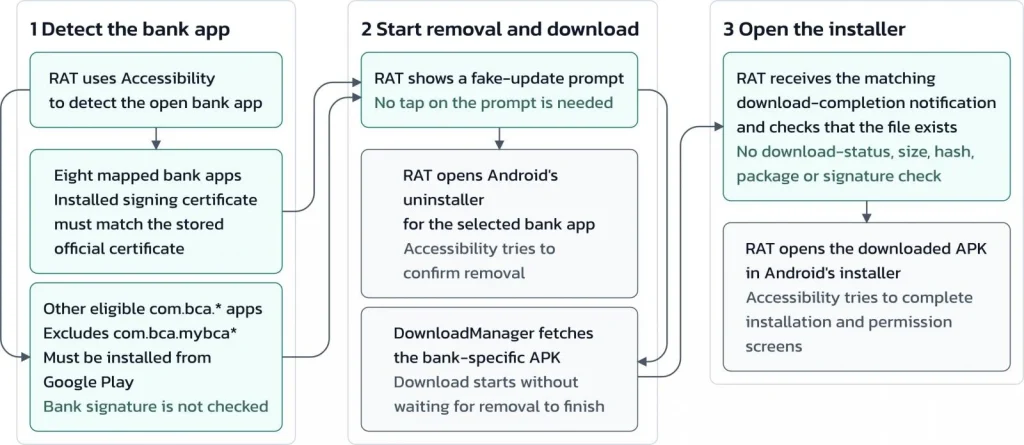
Hirudo پس از نصب، ابتدا اپلیکیشن بانکی اصلی را حذف میکند، سپس نسخه دستکاریشده آن را دانلود کرده و با سوءاستفاده از مجوز دسترسپذیری اندروید، همان نسخه را روی دستگاه نصب میکند.
پژوهشگران ThreatFabric توضیح میدهند که فرآیند جایگزینی اپلیکیشن بانکی برای بدافزار پرریسک است؛ زیرا کاربر در دو مرحله میتواند مانع تکمیل این فرآیند شود.
بررسیهای ThreatFabric نشان میدهد نسخه مخرب اپلیکیشن بانکی، تقریباً تمام کدهای نسخه اصلی را حفظ کرده اما در کنار آن، موتور هوکینگی را نیز بارگذاری میکند که بر پایه فریمورکهای متنباز YAHFA و Dobby توسعه یافته است.
نسخه دستکاریشده پس از اجرا با استفاده از روشهای زیر، مکانیزمهای امنیتی اپلیکیشن بانکی را دور میزند:
- جعل گواهی امضای اپلیکیشن: هنگام درخواست اطلاعات گواهی امضا، گواهی معتبر نسخه اصلی را جایگزین میکند.
- پنهانسازی سرویسهای دسترسپذیری فعال: این سرویسها را از دید بررسیهای اپلیکیشن بانکی مخفی میکند.
- غیرفعالسازی محافظت از اسکرینشات: با غیرفعال کردن محدودیتهای ثبت تصویر صفحه، امکان مشاهده و ضبط از راه دور صفحه گوشی آلوده را برای مهاجمان فراهم میکند.
- دستکاری گواهیهای اعتبارسنجی کلید: اطلاعات گواهیهای اعتبارسنجی کلید را تغییر میدهد و درخواستهای بررسی Play Integrity را از طریق سروری تحت کنترل مهاجمان عبور میدهد.
پژوهشگران ThreatFabric توضیح میدهند که با اجرای موتور هوکینگ درون فرآیند خود اپلیکیشن بانکی، سازوکارهای دفاعی اپلیکیشن علیه خودش به کار گرفته میشوند.
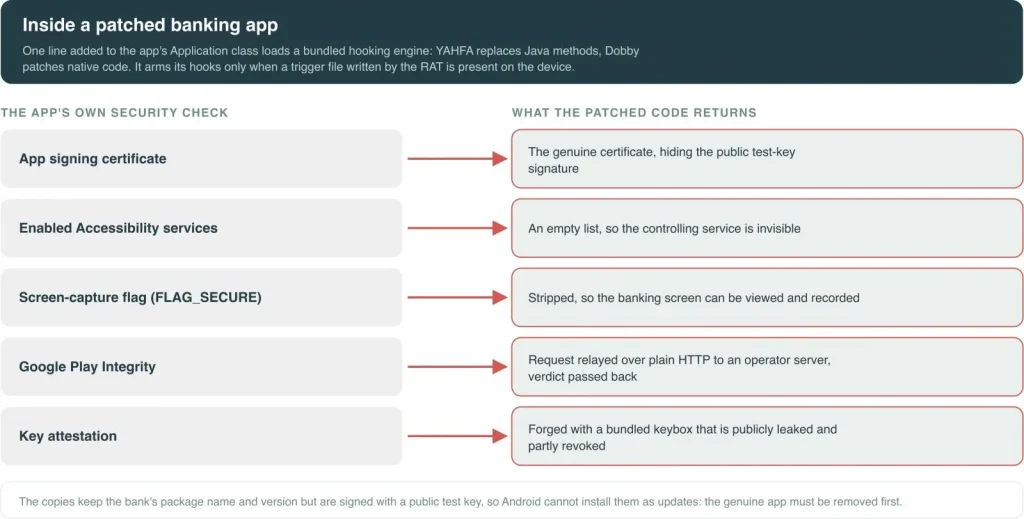
بااینحال، این روشهای دور زدن مکانیزمهای امنیتی محدودیتهایی نیز دارند. مجموعه کلیدها و گواهیهای اعتبارسنجی (Attestation Keybox) همراه بدافزار، پیشتر بهصورت عمومی افشا شده است. همچنین، گوگل دو گواهی مرتبط با این مجموعه را در فهرست گواهیهای نامعتبر قرار داده است. بنابراین، سرورها میتوانند با بررسی وضعیت ابطال گواهیها، گواهیهای جعلی را شناسایی کنند.
قابلیتهای سرقت اطلاعات و جاسوسی بدافزار Hirudo
بدافزار Hirudo پس از فعال شدن روی دستگاه، اطلاعات حساسی مانند رمزهای عبور بانکی، رمزهای PIN پرداخت، اطلاعات محرمانه مربوط به بازکردن قفل دستگاه و پیامکها را سرقت میکند. همچنین این بدافزار تصویر صفحه گوشی را بهصورت زنده برای مهاجمان ارسال میکند و امکان دسترسی از راه دور به هر دو دوربین دستگاه را در اختیار آنها قرار میدهد.
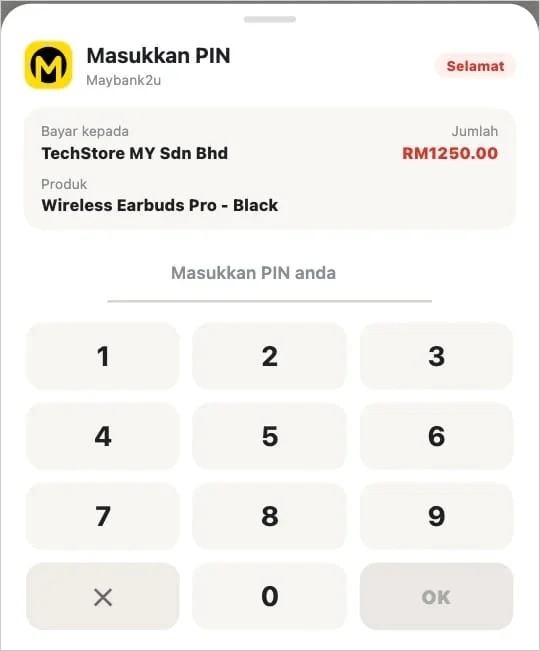
بدافزار Hirudo برای سرقت اطلاعات پرداخت، از صفحات جعلی پرداخت استفاده میکند. این صفحات رمز پرداخت کاربر را دریافت میکنند و سپس با نمایش پیامی مبنی بر موفقیتآمیز بودن تراکنش، او را فریب میدهند. در این فرآیند، رمز پرداخت به مهاجمان ارسال میشود، درحالیکه کاربر تصور میکند پرداخت با موفقیت انجام شده است.
شرکت ThreatFabric دریافت که Hirudo در حال حاضر اپلیکیشنهای بانکی اندونزیایی را هدف قرار میدهد. همچنین پژوهشگران هزاران رکورد حاوی اطلاعات ورود به اپلیکیشنها را در یک پنل مدیریتی ناامن شناسایی کردهاند. این پنل اطلاعاتی درباره دستگاههای آلوده، صفحه قفل و وضعیت مالی قربانیان ذخیره کرده بود. بااینحال، هنوز آمار دقیقی از تعداد قربانیان این بدافزار به دست نیامده است.
توصیههای امنیتی برای بانکها و کاربران اندروید
به گفته پژوهشگران، بدافزار Hirudo نشاندهنده رویکردی تهاجمیتر در حمله به اپلیکیشنهای بانکی اندروید با حفاظتهای امنیتی پیشرفته است. در این رویکرد، مهاجمان بهجای تمرکز صرف بر بررسی یکپارچگی دستگاه، مکانیزمهای امنیتی تعبیهشده در خود اپلیکیشنهای بانکی را هدف قرار میدهند.
پژوهشگران توصیه میکنند بانکها بررسی یکپارچگی دستگاه و اعتبارسنجی گواهیهای تأیید هویت دستگاه را در سمت سرور انجام دهند. این بررسیها باید در طول استفاده از اپلیکیشن بانکی و هنگام انجام عملیات حساس نیز اجرا شوند. همچنین، بانکها باید از روشهای امنیتی برای شناسایی فعالیتهای مشکوک و ارزیابی ریسک تراکنشها استفاده کنند.
کاربران اندروید باید سیستمعامل و اپلیکیشنهای خود را همواره با آخرین نسخههای ارائهشده بهروزرسانی کنند، از دریافت فایلهای APK از فروشگاههای غیررسمی بپرهیزند و بهصورت دورهای اسکنهای Google Play Protect را اجرا کنند.