تگ: سرقت_اطلاعات

پلتفرم AnonyMousKIT

پلتفرم AnonyMousKIT با استفاده از عامل‌های صوتی هوش مصنوعی، پس‌کد آیفون را از طریق فیشینگ سرقت می‌کند

پلتفرم AnonyMousKIT یک سرویس فیشینگ (PhaaS) است که با استفاده از عامل‌های صوتی هوش مصنوعی (AI Voice Agents)، پس‌کد (Passcode) آیفون‌های سرقت‌شده را از طریق فریب مالکان دستگاه به دست می‌آورد. فعالیت پلتفرم AnonyMousKIT از اوایل سال 2024 آغاز شده و این سرویس اکنون بخشی از یک اکوسیستم سازمان‌یافته برای سوءاستفاده از آیفون‌های سرقت‌شده محسوب می‌شود. این زیرساخت علاوه بر کمک به دورزدن قفل فعال‌سازی (Activation Lock)، امکان سرقت شناسه‌های اپل (Apple ID) و دسترسی به نسخه‌های پشتیبان iCloud و اطلاعات کی‌چین (Keychain) را برای مهاجمان فراهم می‌کند و ارزش دستگاه‌های سرقت‌شده را در بازار فروش مجدد افزایش می‌دهد.

بدافزار Manic

بدافزار Manic می‌تواند داده‌های دستگاه‌های اندرویدی را از طریق دستگاه‌های نزدیک استخراج کند

بدافزار Manic تهدیدی جدید برای کاربران اندروید است که با هدف قرار دادن کاربران چندین کشور اروپایی، قابلیت‌های جاسوسی، کلاهبرداری بانکی و کنترل از راه دور را در اختیار مهاجمان قرار می‌دهد. بدافزار Manic علاوه بر سرقت اطلاعات حساسی مانند رمزهای عبور و کدهای احراز هویت، می‌تواند داده‌های جمع‌آوری‌شده را از طریق دستگاه‌های آلوده نزدیک استخراج کند. این سازوکار به مهاجمان اجازه می‌دهد حتی در صورت قطع ارتباط دستگاه آلوده با سرور فرماندهی و کنترل (C2)، همچنان راهی برای انتقال داده‌های سرقت‌شده داشته باشند.

افزونه‌های مخرب VS Code

افزونه‌های مخرب VS Code با نام Solidity Pro، کیف پول‌های رمزارزی، کلیدهای API و اطلاعات احراز هویت را سرقت می‌کنند

پژوهشگران امنیت سایبری از شناسایی افزونه‌های مخرب VS Code با نام Solidity Pro خبر داده‌اند که برای سرقت کیف پول‌های رمزارزی و اطلاعات احراز هویت کاربران مورد استفاده قرار گرفته‌اند. بررسی‌ها نشان می‌دهد این افزونه‌های مخرب VS Code در نسخه‌های مختلف، با دریافت و اجرای پیلودهای رمزگذاری‌شده و سپس تبدیل‌شدن به یک بدافزار رباینده اطلاعات (Infostealer)، طیف گسترده‌ای از اطلاعات حساس شامل کیف پول‌های رمزارزی، کلیدهای API، توکن‌های دسترسی و کلیدهای خصوصی SSH را هدف قرار داده‌اند.

آسیب‌پذیری متابیس

سوءاستفاده از آسیب‌پذیری متابیس در حملات روز صفر برای سرقت اطلاعات مشتریان

سوءاستفاده از آسیب‌پذیری متابیس (Metabase) در حملات روز صفر (Zero-Day)، به مهاجمان اجازه داده است با نفوذ به نمونه‌های متابیس مشتریان، به داده‌های آن‌ها دسترسی پیدا کرده و اطلاعات مشتریان را سرقت کنند.

بدافزار CrashStealer

بدافزار CrashStealer با استفاده از یک دراپر دارای Apple Notarization، از کنترل‌های امنیتی گیت‌کیپر عبور می‌کند

پژوهشگران امنیت سایبری از شناسایی بدافزار CrashStealer در سیستم‌عامل مک‌اواس (macOS) خبر داده‌اند؛ یک بدافزار رباینده اطلاعات (Information Stealer) که با هدف سرقت داده‌های حساس از سیستم‌های آلوده طراحی شده است

مهاجمان در حمله زنجیره تأمین npm نسخه مخرب پکیج Jscrambler حاوی بدافزار رباینده اطلاعات را منتشر کردند

در یک حمله زنجیره تأمین npm، مهاجمان نسخه‌ای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخه‌های مخربی از پکیج Jscrambler منتشر کردند؛ نسخه‌هایی که می‌توانستند اطلاعات حساسی مانند اعتبارنامه‌های توسعه‌دهندگان، توکن‌های دسترسی و داده‌های محیط‌های توسعه را در اختیار مهاجمان قرار دهند.

حمله زنجیره تأمین

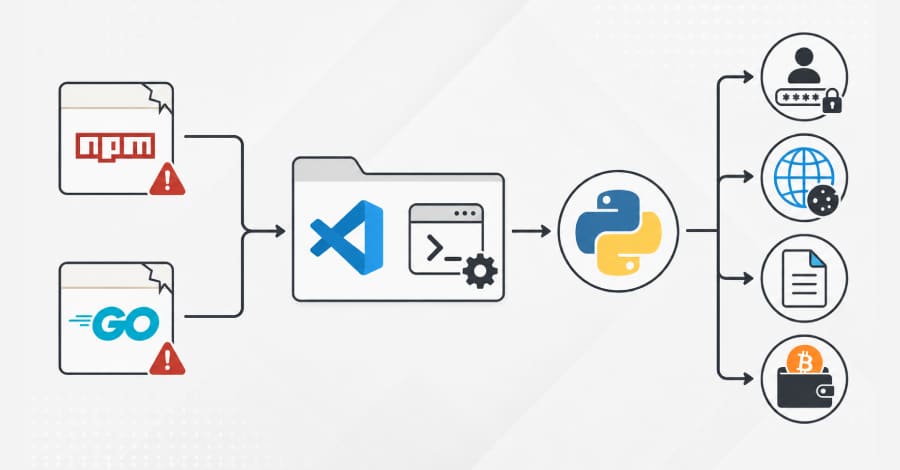
حمله زنجیره تأمین با بسته‌های آلوده npm و Go موجب استقرار بدافزار رباینده اطلاعات پایتون از طریق تسک‌های خودکار VS Code می‌شود

پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر داده‌اند که با سوءاستفاده از دو بسته ربوده‌شده در npm و مجموعه‌ای از بسته‌های Go، توسعه‌دهندگان را در سیستم‌عامل‌های ویندوز، لینوکس و مک‌اواس (macOS) هدف قرار می‌دهد

Venom Stealer

Venom Stealer؛ پلتفرم MaaS پیشرفته برای اجرای خودکار حملات ClickFix

ظهور Venom Stealer نشان می‌دهد که حملات ClickFix در حال تبدیل شدن به یک تهدید جدی در فضای امنیت سایبری هستند. ترکیب MaaS، مهندسی اجتماعی و سرقت اطلاعات این ابزار را به یک پلتفرم قدرتمند برای مهاجمان تبدیل کرده که می‌تواند بدون شناسایی، برای مدت طولانی در سیستم قربانی فعال باقی بماند.

افزونه ChatGPT Ad Blocker

افزونه جعلی ChatGPT Ad Blocker در حال جاسوسی از کاربران

با معرفی تبلیغات برای کاربران رایگان ChatGPT توسط OpenAI، تهدیدات سایبری جدیدی به‌سرعت در حال ظهور هستند. یکی از این تهدیدات، افزونه جعلی ChatGPT Ad Blocker است که تا تاریخ 10 فوریه 2026 در فروشگاه رسمی Google Chrome Web Store در دسترس بود

بدافزار Vidar 2.0

انتشار بدافزار Vidar 2.0 از طریق چیت‌های جعلی بازی در GitHub و Reddit: سرقت اطلاعات حساس و تهدید امنیت گیمرها

کمپین جدیدی از بدافزار Vidar 2.0 در حال گسترش است که از طریق چیت‌های جعلی بازی در پلتفرم‌هایی مانند GitHub و Reddit منتشر می‌شود. بدافزار Vidar 2.0 که در دسته infostealer قرار می‌گیرد