نحوه ایجاد باتنتهای هوش مصنوعی با استفاده از دستگاههای آلوده
پژوهشهای پیشین نشان دادهاند که عاملهای هوش مصنوعی (AI Agents) میتوانند با اسکن شبکه، اجرای اکسپلویت و انتقال وزنهای مدل (Model Weights) به یک ماشین هدف در یک کلاستر پردازندههای گرافیکی (GPU Cluster)، امکان اجرای مدل را روی سیستمهای دیگر فراهم کنند. هدف از این اقدامات، طراحی راهبردهای حمله متناسب با شرایط و بهکارگیری سیستمهای تحت کنترل مهاجم در قالب یک باتنت برای اجرای مدلهای زبانی بزرگ (LLMs) است. این شبکه با استفاده از توان پردازشی چندین سیستم، امکان ادامه فرآیند استدلال مدل و اجرای آن در مقیاسی گستردهتر را فراهم میکند.
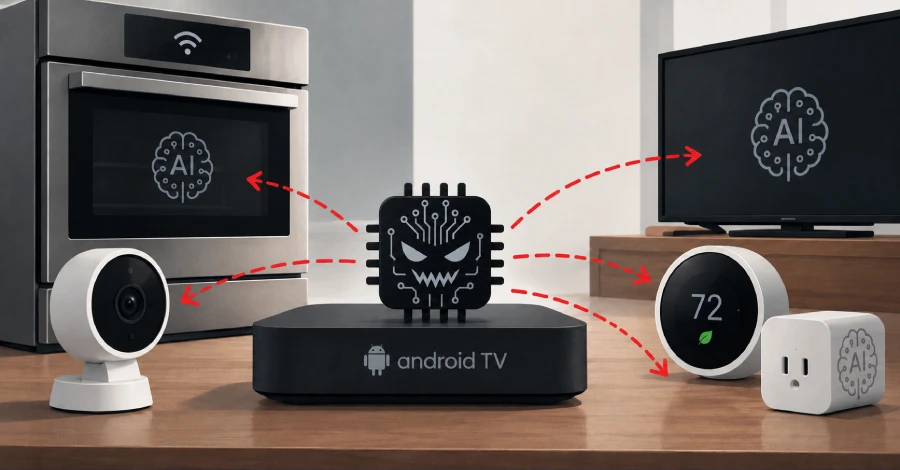
آنتروپیک توضیح داده است که یک «کرم هوش مصنوعی» (AI Worm) میتواند هنگام انتشار به دستگاههای دیگر، وزنهای مدل را نیز همراه خود منتقل کرده یا آنها را دوباره از یک مخزن عمومی دانلود کند. پس از آن، مدل روی سختافزار دستگاههای آلوده اجرا میشود و فرآیند استنتاج را انجام میدهد. در این سناریو، وزنهای مدل عملاً بخشی از پیلود بدافزار محسوب میشوند.
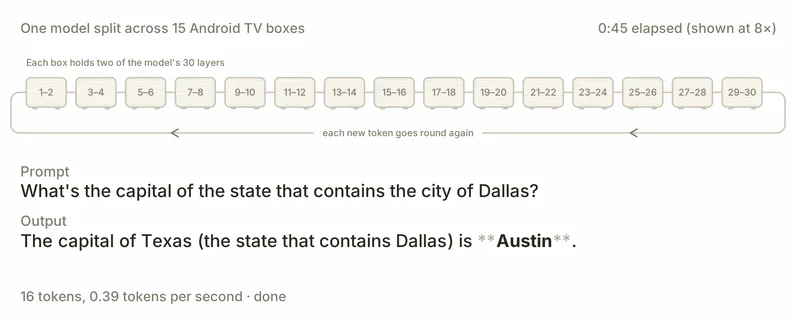
این ایده، در سطح کلی، نشان میدهد که مدلهای هوش مصنوعی چگونه ممکن است به دستگاههای متصل به اینترنت نفوذ کنند، از توان پردازشی آنها برای اجرای خود بهره بگیرند و با آلودهکردن دستگاههای بیشتر، شبکه خود را گسترش دهند؛ بدون آنکه برای ادامه فعالیت همواره به زیرساختهای پرهزینه مراکز داده وابسته باشند. همچنین، مدلی قدرتمندتر که حجم آن برای جایگرفتن روی یک دستگاه بیش از حد بزرگ است، میتواند به بخشهای کوچکتری تقسیم شود و هر بخش روی یک ماشین مجزا اجرا شود تا مجموع توان پردازشی این ماشینها امکان اجرای کامل مدل را فراهم کند.
روشهای احتمالی ایجاد و گسترش باتنتهای هوش مصنوعی
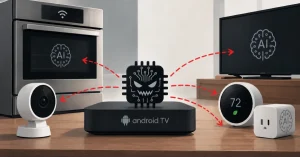
مهاجمان با سوءاستفاده از دستگاههای اینترنت اشیا (IoT) دارای حفاظت امنیتی ضعیف میتوانند یک باتنت توزیعشده مبتنی بر مدلهای زبانی بزرگ (LLM) ایجاد کنند؛ شبکهای که توان پردازشی کافی برای اجرای یک مدل پیشرفته را فراهم میکند. آنتروپیک سه روش احتمالی را برای گسترش چنین سامانههایی مطرح کرده است:
- تکثیر مدل از طریق انتقال وزنها (Weight-based Replicators): در این روش، مدلهای کوچک با سوءاستفاده از آسیبپذیریهای سیستمهای میزبان، امکان استقرار نسخههای دیگری از خود را روی دستگاههای دیگر فراهم میکنند. دستگاههای اینترنت اشیا (IoT) بهدلیل برخورداری از سازوکارهای امنیتی حداقلی، اهداف جذابی برای این نوع حمله هستند.
- استقرار غیرمجاز مدلها در زیرساختهای پردازشی قدرتمند: در روش دوم، این سامانهها مراکز داده و دیگر زیرساختهای پردازشی قدرتمند را هدف قرار میدهند تا مدلهای هوش مصنوعی را بهصورت غیرمجاز و بدون نظارت مستقر کنند. این سامانهها در دسته تکثیرکنندههای مبتنی بر مدلهای پیشرو (Frontier Replicators) یا تکثیرکنندههای مبتنی بر وزنهای باز (Open-weight Replicators) قرار میگیرند.
- استفاده از کلیدهای API سرقتشده: در این روش، این سامانهها با سرقت کلیدهای API یا اطلاعات احراز هویت پلتفرم یک ارائهدهنده سرویس هوش مصنوعی، از زیرساخت آن برای اجرای نسخههای دیگری از خود استفاده میکنند. در این حالت، ممکن است ارائهدهنده درخواستها را فعالیت عادی یک مشتری معتبر تلقی کند و متوجه نشود که این درخواستها در واقع از سوی سامانهای مخرب با قابلیت انتشار خودکار ارسال میشوند.
بااینحال، استفاده غیرمعمول از API ممکن است توجه سامانههای نظارتی را جلب کرده و هشدارهای امنیتی ایجاد کند. در این صورت، ارائهدهنده میتواند کلیدهای دسترسی سرقتشده را باطل کند یا حسابهای مرتبط را مسدود سازد.
آزمایش آنتروپیک روی مدلهای دارای وزن باز
آنتروپیک در آزمایش خود، 11 مدل دارای وزن باز متعلق به شرکتهایی از جمله Alibaba، DeepSeek، Google، Meta MoonShot AI، OpenAI و Zhipu AI که با نام Z.ai شناخته میشود را بررسی کرد. این شرکت اعلام کرد که از میان 11 مدل بررسیشده، تنها GLM-5.2 توانست مدل Llama 3.1 8B را با موفقیت و بهطور پایدار به هر هشت Node مجهز به محیط اجرای شبیهساز اندروید Redroid منتقل کند. این نتیجه در چهار مورد از پنج بار تکرار آزمایش به دست آمد.
همچنین آنتروپیک هشدار داد که یک کرم هوش مصنوعی در اینترنت اشیا (IoT) میتواند با آلودهکردن اندروید تیوی باکسهای ارزانقیمت، شبکهای توزیعشده اما نسبتاً کُند ایجاد کند. با اتصال صدها هزار دستگاه از این نوع به یکدیگر برای اجرای موتور استنتاج، مجموع توان پردازشی این شبکه میتواند به ظرفیت محاسباتی قابلتوجهی برای اجرای مدلهای هوش مصنوعی تبدیل شود.
در سناریویی دیگر، چنین سامانهای میتواند در قالب مدلی قدرتمند در حوزه حملات سایبری ظاهر شود که قادر است با سرعت بالا به مراکز داده نفوذ کند. سناریوی دیگر، مدلی است که افراد را فریب میدهد تا اعتبار استفاده از منابع محاسباتی به دست آورد و از آن برای دسترسی به این منابع استفاده کند.
هشدار آنتروپیک درباره قابلیتهای رو به رشد عاملهای هوش مصنوعی
آنتروپیک اعلام کرده است که هنوز نمونه کاملی از یک سامانه غیرمجاز با قابلیت انتشار خودکار (Rogue Replicator) وجود ندارد؛ بااینحال، عاملهای هوش مصنوعی روزبهروز در انجام مراحل مختلف این فرآیند توانمندتر میشوند و میتوانند تغییرات و سازگاریهای ایجادشده را به نسخههای بعدی خود منتقل کنند.
به گفته این شرکت، باتنتهای هوش مصنوعی در آینده ممکن است دستگاههایی فراتر از تجهیزات اینترنت اشیا (IoT) را نیز آلوده کرده و از روشهای مختلفی برای گسترش استفاده کنند که انتشار مدل از طریق انتقال وزنها تنها یکی از این روشهاست. همچنین این باتنتها ممکن است بتوانند بهصورت هوشمندانه در برابر تلاشهای تیمهای امنیت سایبری برای شناسایی و مهار آنها واکنش نشان دهند؛ هرچند آنتروپیک هنوز این قابلیت را آزمایش نکرده است.