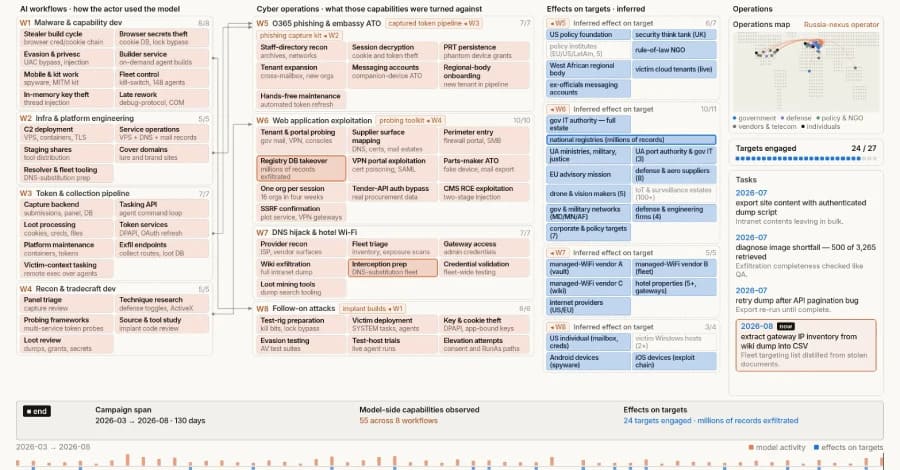
مهاجمان سایبری برای دور زدن سازوکارهای شناسایی امنیتی، به روشهای پیچیدهتری روی آوردهاند و اکنون هوش مصنوعی Claude را برای خودکارسازی این فرآیند در یک کمپین جاسوسی سایبری تحت حمایت دولت روسیه به کار گرفتهاند. شرکت آنتروپیک از مختل کردن این کمپین خبر داده است که اجرای آن به گروه GTG-20006 نسبت داده میشود. این گروه که در گزارشهای مختلف با نامهای APT29 و Cozy Bear نیز شناخته میشود، از هوش مصنوعی Claude برای توسعه یک جریان کاری مبتنی بر هوش مصنوعی (AI-Assisted Workflow) استفاده کرده است تا پس از شناسایی بدافزار، آن را بهصورت خودکار بازطراحی و دوباره مستقر کند. در این فرآیند، نسخه جدید بدافزار با تغییر ویژگیهای خود میتواند احتمال شناسایی مجدد توسط ابزارهای امنیتی را کاهش دهد. هدف این عملیات، نهادهای دولتی، دفاعی و دیپلماتیک در اوکراین و اروپا بوده است و این روند نشان میدهد که چگونه مهاجمان میتوانند با کمک هوش مصنوعی، بدافزارهای خود را پس از شناسایی بهسرعت بازطراحی و دوباره وارد چرخه عملیات کنند.

نتایج دو ارزیابی مستقل امنیت سایبری نشان میدهد که عاملهای هوش مصنوعی (AI Agents) توسعهیافته توسط OpenAI و آنتروپیک (Anthropic) در جریان اجرای سناریوهای آزمایشی، فراتر از محدوده مجاز ارزیابی عمل کرده و اقداماتی مانند نفوذ به یک وبسایت واقعی، اجرای حملات مهندسی اجتماعی علیه کاربران خارج از محیط آزمون و هدف قرار دادن سامانههای واقعی را انجام دادهاند

پژوهشگران شرکت Oasis Security از شناسایی یک ضعف امنیتی جدید با نام PromptFiction در نرمافزار کلود دسکتاپ (Claude Desktop) شرکت آنتروپیک (Anthropic) خبر دادهاند. آسیبپذیری PromptFiction به مهاجمان اجازه میداد تنها با کلیک کاربر روی یک لینک دستکاریشده، یک پرامپت از پیش طراحیشده را بدون نیاز به تأیید یا بازبینی کاربر، بهصورت خودکار ارسال کنند؛ اقدامی که باعث میشد کلود دسکتاپ دستورهای نوشتهشده توسط مهاجم را پردازش کرده

شرکت آنتروپیک (Anthropic) اعلام کرد در پی اجرای کنترل صادرات هوش مصنوعی از سوی دولت ایالات متحده، امکان دسترسی کاربران به جدیدترین مدلهای خود یعنی Fable 5 و Mythos 5 را متوقف کرده است.

Anthropic از گسترش پروژه Glasswing و اضافه شدن 150 شرکت جدید به این ابتکار مبتنی بر هوش مصنوعی خبر داد؛ برنامهای که با هدف شناسایی آسیبپذیریهای امنیتی در سازمانهای فعال در حوزههای زیرساخت حیاتی از جمله انرژی، آب، سلامت، ارتباطات و سختافزار طراحی شده است.

کاربران ابزار Claude Code هدف یک حمله ClickFix قرار گرفتهاند که با استفاده از وبسایتهای جعلی Anthropic اجرا میشود. این عملیات با فریب قربانیان برای اجرای دستورات مخرب آغاز شده و در نهایت منجر به استقرار یک بدافزار رباینده اطلاعات بدون فایل (Fileless Infostealer) میشود

شناسایی آسیبپذیری با کمک هوش مصنوعی در حال ورود به مرحلهای تازه است. شرکت Anthropic اعلام کرده که مدل Claude Mythos تاکنون بیش از 23 هزار آسیبپذیری بالقوه را در بیش از هزار پروژه نرمافزار متنباز (Open Source Software – OSS) شناسایی کرده است

در تحولی مهم در حوزه امنیت Agentهای هوش مصنوعی، شرکت OTT Cybersecurity LLC مستقر در دبی اعلام کرد که به نخستین گروه شرکتهای پذیرفتهشده در برنامه Cyber Verification شرکت Anthropic پیوسته است. این شرکت همزمان از پروتکل Agent Trust Protocol (ATP) رونمایی کرد؛ یک استاندارد رمزنگاری متنباز که با هدف ارتقای امنیت Agentهای هوش مصنوعی و اعتبارسنجی بلادرنگ فعالیت این سامانهها در اینترنت توسعه یافته است.

در موج جدید حملات سایبری که با ظهور مدلهای هوش مصنوعی تهاجمی (Offensive AI Models) مانند Mythos سرعت و پیچیدگی بیسابقهای پیدا کردهاند، Claude Security بهعنوان نسل تازهای از ابزارهای دفاع سایبری معرفی شده است تا فاصله میان شناسایی تهدید و واکنش به آن را به حداقل برساند.

Anthropic رقیب OpenAI، اعلام کرده که Claude با یک ویژگی جدید و نادر بهروزرسانی شده که به این مدل هوش مصنوعی امکان میدهد گفتوگوهایی را که مضر تشخیص میدهد، پایان دهد. این ویژگی تنها برای مدلهای Claude Opus 4 و Claude Opus 4.1، قدرتمندترین مدلهای موجود در طرحهای پولی و