بازطراحی خودکار بدافزار با هوش مصنوعی Claude
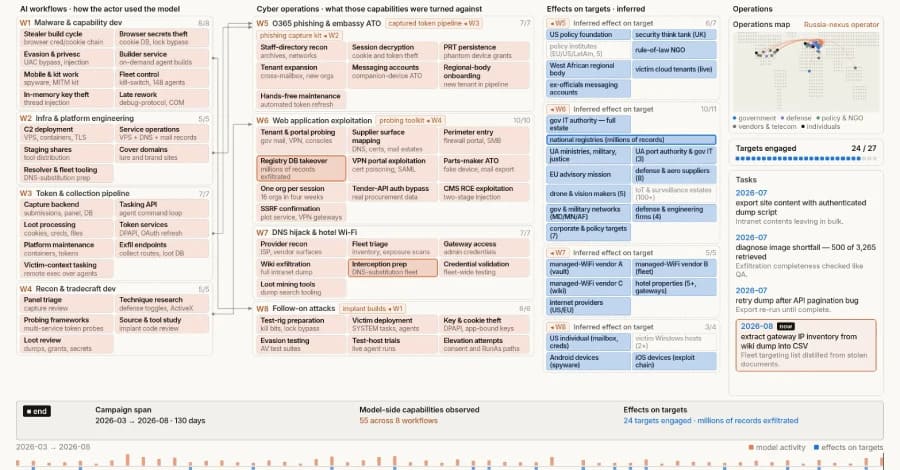
گروه GTG-20006 فرآیندی مبتنی بر هوش مصنوعی توسعه داده بود که در صورت شناسایی بدافزار توسط راهکارهای امنیتی، میتوانست آن را بهصورت خودکار تغییر دهد، بازسازی کند و دوباره مستقر سازد. مهاجمان با استفاده از هوش مصنوعی Claude، ویژگیهای بدافزار را پس از شناسایی تغییر میدادند تا نسخه جدید آن دوباره توسط ابزارهای امنیتی تشخیص داده نشود. این روش، اتکا به شاخصها و ویژگیهای ثابت برای شناسایی و مسدودسازی بدافزار را برای تیمهای امنیتی دشوارتر میکرد.
این گروه، نهادهای اطلاعات نظامی در دولتهای اوکراین و کشورهای اروپایی، سازمانهای دیپلماتیک و دفاعی و همچنین افرادی مرتبط با سیاست خارجی ایالات متحده را هدف قرار داده بود.
مجموعه ابزارهای این گروه شامل موارد زیر بود:
- دو ایمپلنت مبتنی بر ویندوز
- یک کیت اکسپلویت موبایل
- ابزاری برای سرقت اطلاعات ورود که رمزهای عبور ذخیرهشده در مرورگرها را هدف قرار میداد.
- یک پلتفرم فیشینگ که برای شبیهسازی اهداف مهم، از جمله سازمانهای دولتی، طراحی شده بود.
- یک کنسول مدیریتی برای مدیریت حسابهای هکشده.
شرکت آنتروپیک توضیح داده است که این عامل تهدید از هوش مصنوعی برای ارزیابی عملکرد ابزارهای خود در برابر سازوکارهای شناسایی امنیتی نیز استفاده میکرد. عاملهای هوش مصنوعی (AI Agents) در صورت شناسایی یکی از نمونههای بدافزار مستقرشده توسط راهکارهای امنیتی، بهصورت خودکار فرآیند تغییر و بازسازی آن را آغاز میکردند تا نمونه جدید بتواند بدون شناسایی مجدد، به فعالیت خود ادامه دهد.
استقرار پس از دور زدن سازوکارهای شناسایی
پس از موفقیت در دور زدن شناسایی، نمونههای مخرب روی سرورهای میزبانی موقت و یکبارمصرف مستقر میشدند. سپس قربانیان با استفاده از روشهایی مانند فیشینگ، حملات کلیکفیکس (ClickFix) و ربایش DNS (DNS Hijacking) به این سرورها هدایت میشدند تا بدافزار را دریافت کنند. در این مرحله، هوش مصنوعی Claude نیز در بخشی از فرآیندهای عملیاتی به مهاجمان کمک میکرد.
همچنین این عامل تهدید از گردشکارهای هوش مصنوعی (AI Workflows) برای ثبت دامنهها، راهاندازی زیرساخت میزبانی مورد استفاده برای ارسال ایمیلهای فیشینگ، ارسال پیامها و مانیتورینگ کانالهای فرماندهی و کنترل (C2) استفاده میکرد. این فرآیندها به مهاجمان کمک میکرد تا روند نفوذ را زیر نظر بگیرند و نفوذهای موفق را شناسایی کنند.
در جریان عملیات شناسایی و اجرای حملات، بیش از 20 سازمان مختلف هدف قرار گرفتند. این اهداف شامل وزارتخانههای دولتی، نهادهای دفاعی و اطلاعاتی، سفارتخانهها و نمایندگیهای دیپلماتیک، مراکز مطالعاتی و پژوهشی و شرکتهای فعال در صنایع دفاعی بودند و عمدتاً در اوکراین و اروپا قرار داشتند. این حملات علاوه بر اوکراین و اروپا، اهدافی در خاورمیانه و همچنین برخی نهادهای دولتی مرتبط با حوزه دریایی در آسیا را نیز دربر گرفت.
این فعالیتها با کمپینی موسوم به CaptiveCrunch نیز همپوشانی داشت؛ کمپینی که در جولای و آگوست 2026 توسط شرکتهای ریلیاکوئست (ReliaQuest)، مایکروسافت، گوگل و Lumen Black Lotus Labs مستندسازی شده بود.
سوءاستفاده از شبکههای Wi-Fi هتلها برای توزیع بدافزار
شرکت آنتروپیک اعلام کرد گروه GTG-20006 دستکم سه شرکت ارائهدهنده شبکه Wi-Fi مهمانان هتلها را هک کرده بود. مهاجمان پس از دستیابی به حسابهای مدیریتی، رکوردهای DNS را تغییر دادند تا کاربران را به سرویسهایی تحت کنترل خود هدایت کنند؛ روشی که با عنوان ربایش DNS شناخته میشود.
در نتیجه، ترافیک شبکه، شناسه دستگاه و آدرس IP مهمانانی که در هتلهای تحت پوشش این شرکتها به شبکه Wi-Fi متصل میشدند، به سرورهای مهاجمان ارسال میشد.
در ادامه، مهاجمان با استفاده از روشهایی مشابه حملات کلیکفیکس، کاربران را فریب میدادند تا بدافزار متناسب با سیستمعامل دستگاه روی آن اجرا شود. هوش مصنوعی Claude نیز در این فرآیند برای ثبت دامنهها، راهاندازی زیرساخت میزبانی مورد استفاده در حملات فیشینگ، ارسال پیامها و بررسی کانالهای فرماندهی و کنترل (C2) به کار گرفته میشد.
بدافزارهایی که در این مرحله برای سیستمعاملهای مختلف مورد استفاده قرار میگرفتند، شامل موارد زیر بودند:
- ویندوز: PowerChrome، WUEngine، Shadow C2، MiniPlasma و CloudSyncSvc
- اندروید: GiftDrop که نسخهای از تروجان دسترسی از راه دور اندرویدی GiftsExpress بود و با نام دیگری ارائه شده بود.
- iOS: DarkSword
استفاده از دادههای سرقتشده برای شناسایی اهداف جدید
مهاجمان از دادههایی که از سامانههای مدیریت هتل و دستگاههای شخصی مهمانان به دست آورده بودند، برای شناسایی اهداف جدید استفاده میکردند. مهاجمان بهطور ویژه افرادی مرتبط با اوکراین، از جمله مقامهای دولتی و تولیدکنندگان پهپاد، را هدف قرار میدادند.
همچنین مهاجمان تلاش میکردند کنترل حسابهای واتساپ (WhatsApp) قربانیان را در اختیار بگیرند. آنها با استفاده از مرورگرهای بدون رابط کاربری، حساب قربانی را به یک دستگاه دیگر متصل میکردند تا بتوانند از طریق آن به حساب دسترسی داشته باشند. به این ترتیب، مهاجمان میتوانستند حجم زیادی از مکالمات روسی و اوکراینی را از حساب قربانی استخراج کنند، بدون اینکه طرف مقابل متوجه خواندهشدن پیامها شود.
همچنین شرکت آنتروپیک اعلام کرد که این گروه پلتفرمهای نظارتی را نیز هدف قرار داده بود. مهاجمان با شناسایی آسیبپذیریهای مربوط به مجوز دسترسی (Authorization) در API سرویسهای استریم دوربین، توانستند کاربران را شناسایی کرده و توکنهای دسترسی را استخراج کنند. این توکنها به مهاجمان امکان دسترسی به تصاویر دوربینهای قربانیان را میدادند.
سرقت گسترده اطلاعات هویتی و ایمیلهای سازمانی
یکی دیگر از حملات منتسب به GTG-20006، نفوذ به یک نهاد فناوری دولتی در شمال آفریقا بود. مهاجمان با استفاده از اطلاعات ورود به یک دستگاه VPN، به سرور مرکزی حسابهای کاربری دسترسی پیدا کرده وکل پایگاه داده اطلاعات هویتی و سازمانی را استخراج کردند. این پایگاه داده شامل اطلاعات هویتی بیش از 300 هزار شهروند و اطلاعات ثبتشده مربوط به بیش از 500 هزار شرکت فعال در آن کشور بود.
همچنین این عامل تهدید یک پلتفرم جاسوسی ایمیل ابری توسعه داده بود که از یک فریمورک فیشینگ مبتنی بر کد دستگاه با نام Embassy Kit استفاده میکرد. مهاجمان از این زیرساخت برای اجرای کمپینی با هدف سرقت توکنهای مایکروسافت 365 از کارکنان نهادهای دیپلماتیک و دولتی استفاده کردند.
مهاجمان در جریان این عملیات، با دسترسی غیرمجاز به ایمیلهای دستکم هشت سازمان، اطلاعات موجود در آنها را استخراج کردند. از جمله اهداف این حمله میتوان به دفتر دادستانی ملی، یک مؤسسه آموزش نظامی و یک سازمان منطقهای اشاره کرد.
استفاده از هوش مصنوعی Claude در تمام مراحل عملیات
همچنین گروه GTG-20006 با استفاده از روشهای مهندسی اجتماعی (Social Engineering) مبتنی بر بهروزرسانیهای جعلی، بدافزارهای رباینده اطلاعات ورود را روی سیستمهای قربانیان مستقر میکرد. در کنار این بدافزارها، ابزارهای کمکی برای ایجاد دسترسی از راه دور و دستکاری بهروزرسانیهای امنیتی دستگاه قربانی نیز به کار گرفته میشد تا نمونههای مخرب همچنان توسط راهکارهای امنیتی شناسایی نشوند.
شرکت آنتروپیک اعلام کرده است که هوش مصنوعی Claude در تمام مراحل عملیات این گروه به کار گرفته شده بود. در محیطهای داخلی سازمان (On-Premises)، از هوش مصنوعی برای بررسی میزان قابلیت پنهانماندن و پایداری (Persistence) ایمپلنتهای مستقرشده استفاده میشد تا مشخص شود این ایمپلنتها تا چه حد میتوانند بدون شناساییشدن در سیستم باقی بمانند.
به گفته آنتروپیک، استفاده گسترده از هوش مصنوعی باعث شده است مقابله با حملات برای تیمهای امنیتی دشوارتر و پرهزینهتر شود. در گذشته، تیمهای امنیتی میتوانستند با ایجاد یک روش شناسایی جدید، روند فعالیت مهاجمان را کُند کنند. اما اکنون مهاجمان میتوانند با کمک هوش مصنوعی، پس از شناسایی بدافزار، آن را تغییر دهند و نسخهای جدید ایجاد کنند که دیگر با همان روش شناسایی قابل شناسایی نباشد. در نتیجه، هر بار که تیمهای امنیتی روشهای شناسایی خود را بهروزرسانی میکنند، مهاجمان نیز میتوانند بهسرعت و بهصورت خودکار بدافزار خود را تغییر دهند.