

جستجو















بررسیهای جدید Bitsight از یک عملیات گسترده با نام Fuyao پرده برداشته است که در آن اندروید تیوی باکسهای ارزانقیمت (Cheap Android TV Boxes) با استفاده از اپلیکیشنهای اختصاصی، مشخصات سختافزاری خود را تغییر میدهند تا بهعنوان گوشیهای سامسونگ، هواوی، شیائومی یا ویوو (Vivo) شناسایی شوند
بازی هوشمندانهای در زمینه بهروزرسانی نرمافزار باعث شده است که تهدید پیشرفته و تحت حمایت دولت چین (APT) توسط گروه «PlushDaemon» بدون جلب توجه، عمدتاً سازمانهای چینی را هدف قرار دهد. بازی با بهروزرسانیهای نرمافزار بیش از پنج سال است که گروه «PlushDaemon» هماهنگ با دولت چین با آلوده کردن

باتنت Eleven11bot به عنوان یکی از بزرگترین باتنتهای DDoS شناختهشده در سالهای اخیر معرفی شده است. چندین سازمان امنیت سایبری در حال ردیابی این تهدید گسترده هستند که اخیراً به طور قابل توجهی در حملات حجیم DDoS مشاهده شده است. باتنت Eleven11bot احتمالاً یک نسخه تغییریافته از باتنت معروف Mirai

در اینجا برخی از پیشبینیهای کلیدی تهدیدات امنیت سایبری برای شرکتهای صنعتی در سال ۲۰۲۵ بر اساس روندهای نوظهور آورده شده است: عوامل کلیدی موثر بر توسعه چشم انداز جهانی تهدیدات سایبری خلاقیت و نوآوری نوآوریها در حال تغییر زندگی کنونی ما هستند. امروزه جهان در آستانه یک انقلاب فنی

دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که
تهدیدات سایبری روز به روز پیچیدهتر و تکامل یافتهتر میشوند. امروزه امنیت سایبری برای محافظت از داراییهای دیجیتال در برابر حملات پیشرفته، بسیار حائز اهمیت میباشد. از این رو، نیاز به اقدامات امنیتی پیشرفته و تمرکز بر آگاهی از امنیت سایبری بیشتر خواهد شد. ما در این مقاله با استناد
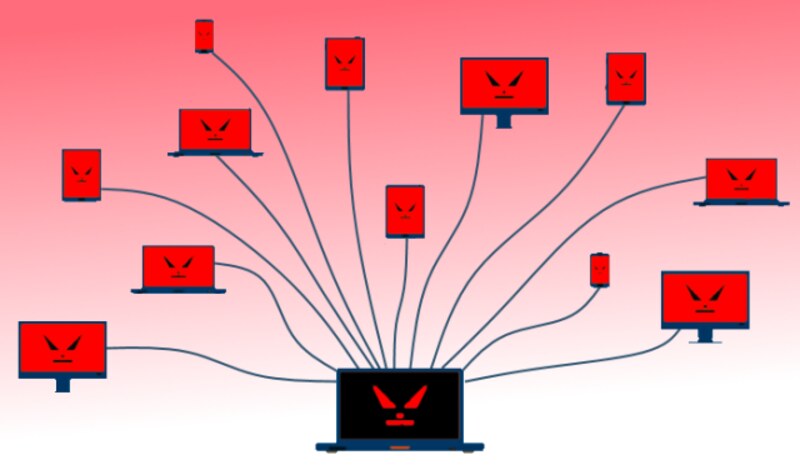
یک گروه تهدید کننده به نام Matrix، بات نتی را راه اندازی کرده است که به طور خاص بر روی نفوذ به دستگاههای اینترنت اشیاء (IoT) متمرکز است. بات نت Matrix از آسیب پذیریها، دادههای لاگین ضعیف یا پیشفرض و پیکربندیهای اشتباه در دستگاههای IoT و سیستمهای سازمانی سوء استفاده
این روزها یک حمله بات نتی، در حال سوء استفاده از یک آسیب پذیری روز صفر در مدلهایی از دستگاههای GeoVision است که دیگر پشتیبانی نمیشوند و در تلاش است تا بات نت Mirai را نصب کند. این بات نت طیف وسیعی از دوربینهای امنیتی و دستگاههای NVR شبکه را
بدافزار AndroxGh0st، یک ابزار حمله ابری مبتنی بر پایتون میباشد که به دلیل نفوذ به اپلیکیشنهای لاراول (Laravel ) با هدف دستیابی به دادههای حساس سرویسهایی مانند وب آمازون AWS)، SendGrid و Twilio) شناخته شده است. AndroxGh0st در حملاتی استفاده میشود که از مجموعه بزرگتری از نقصهای امنیتی استفاده میکنند که
بررسیهای جدید Bitsight از یک عملیات گسترده با نام Fuyao پرده برداشته است که در آن اندروید تیوی باکسهای ارزانقیمت (Cheap Android TV Boxes) با استفاده از اپلیکیشنهای اختصاصی، مشخصات سختافزاری خود را تغییر میدهند تا بهعنوان گوشیهای سامسونگ، هواوی، شیائومی یا ویوو (Vivo) شناسایی شوند
بازی هوشمندانهای در زمینه بهروزرسانی نرمافزار باعث شده است که تهدید پیشرفته و تحت حمایت دولت چین (APT) توسط گروه «PlushDaemon» بدون جلب توجه، عمدتاً سازمانهای چینی را هدف قرار دهد. بازی با بهروزرسانیهای نرمافزار بیش از پنج سال است که گروه «PlushDaemon» هماهنگ با دولت چین با آلوده کردن
باتنت Eleven11bot به عنوان یکی از بزرگترین باتنتهای DDoS شناختهشده در سالهای اخیر معرفی شده است. چندین سازمان امنیت سایبری در حال ردیابی این تهدید گسترده هستند که اخیراً به طور قابل توجهی در حملات حجیم DDoS مشاهده شده است. باتنت Eleven11bot احتمالاً یک نسخه تغییریافته از باتنت معروف Mirai
در اینجا برخی از پیشبینیهای کلیدی تهدیدات امنیت سایبری برای شرکتهای صنعتی در سال ۲۰۲۵ بر اساس روندهای نوظهور آورده شده است: عوامل کلیدی موثر بر توسعه چشم انداز جهانی تهدیدات سایبری خلاقیت و نوآوری نوآوریها در حال تغییر زندگی کنونی ما هستند. امروزه جهان در آستانه یک انقلاب فنی
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که
تهدیدات سایبری روز به روز پیچیدهتر و تکامل یافتهتر میشوند. امروزه امنیت سایبری برای محافظت از داراییهای دیجیتال در برابر حملات پیشرفته، بسیار حائز اهمیت میباشد. از این رو، نیاز به اقدامات امنیتی پیشرفته و تمرکز بر آگاهی از امنیت سایبری بیشتر خواهد شد. ما در این مقاله با استناد
یک گروه تهدید کننده به نام Matrix، بات نتی را راه اندازی کرده است که به طور خاص بر روی نفوذ به دستگاههای اینترنت اشیاء (IoT) متمرکز است. بات نت Matrix از آسیب پذیریها، دادههای لاگین ضعیف یا پیشفرض و پیکربندیهای اشتباه در دستگاههای IoT و سیستمهای سازمانی سوء استفاده
این روزها یک حمله بات نتی، در حال سوء استفاده از یک آسیب پذیری روز صفر در مدلهایی از دستگاههای GeoVision است که دیگر پشتیبانی نمیشوند و در تلاش است تا بات نت Mirai را نصب کند. این بات نت طیف وسیعی از دوربینهای امنیتی و دستگاههای NVR شبکه را
بدافزار AndroxGh0st، یک ابزار حمله ابری مبتنی بر پایتون میباشد که به دلیل نفوذ به اپلیکیشنهای لاراول (Laravel ) با هدف دستیابی به دادههای حساس سرویسهایی مانند وب آمازون AWS)، SendGrid و Twilio) شناخته شده است. AndroxGh0st در حملاتی استفاده میشود که از مجموعه بزرگتری از نقصهای امنیتی استفاده میکنند که
