پیامد حملات LLMjacking
گستره جغرافیایی این حملات وسیع است و سازمانهای هدف در آمریکای شمالی، آمریکای جنوبی و منطقه آسیا -اقیانوسیه قرار دارند. این سازمانها در حوزههای مختلفی از جمله خدمات مالی، تجارت، فناوری و حملونقل فعالیت میکنند.
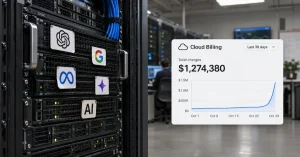
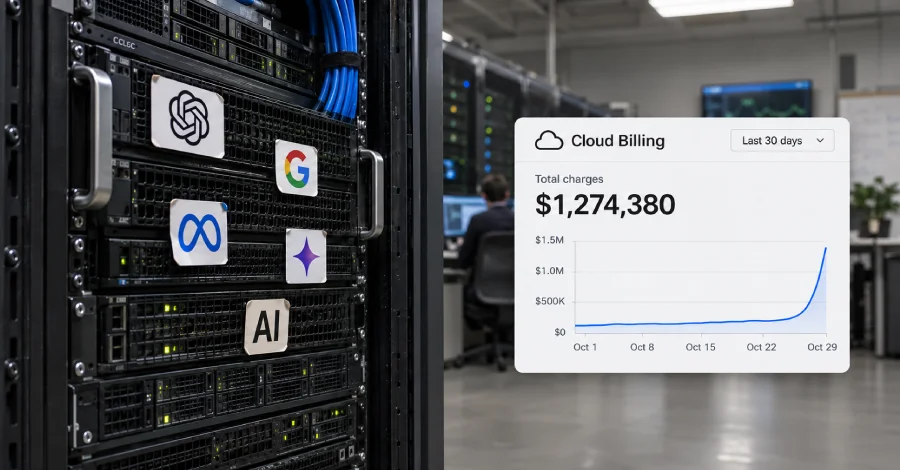
به گفته Google Threat Intelligence Group و شرکت Mandiant ، برخلاف مصرف تدریجی منابع در حملات سرقت رمزارز، حملات LLMjacking میتوانند تنها ظرف چند ساعت، افزایش ناگهانی و چشمگیری در هزینههای ناشی از مصرف غیرمجاز سرویسهای ابری ایجاد کنند.
بر اساس مشاهدات این دو شرکت، در برخی رخدادها، هزینههای ناشی از مصرف غیرمجاز منابع تنها در یک روز از 100 هزار دلار فراتر رفته است. همچنین، مجموع این هزینهها در برخی سازمانها پیش از مسدودسازی دسترسی مهاجمان، به یک میلیون دلار رسیده است.
در یک سوی این طیف، روشهای سادهتر سرقت منابع قرار دارند که در آنها مهاجمان با دستکاری چتباتهای پشتیبانی مشتری، این ابزارها را به انجام فعالیتهای غیرمجاز، مانند تولید کد وادار میکنند. در سوی دیگر، حملات LLMjacking قرار دارند که در آنها مهاجمان مستقیماً منابع مدلهای زبانی بزرگ (LLMs) را در زیرساخت پشتیبان هدف قرار میدهند. آنها با شناسایی Endpointهای در دسترس عموم یا دستیابی به کلیدهای معتبر API مدلهای زبانی بزرگ، به این منابع دسترسی پیدا میکنند.
مسیرهای دسترسی اولیه مهاجمان به زیرساختهای ابری سازمانها
رایجترین روش دسترسی اولیه مهاجمان به زیرساخت سازمانها، استفاده از توکنهای هویتی ابری افشاشده یا سرقتشده بوده است. این توکنها شامل اعتبارنامههای مدیریت هویت و دسترسی (IAM)، کلیدهای حساب سرویس، توکنهای دسترسی شخصی گیتهاب (PATs) و توکنهای نشست فعال هستند. مهاجمان با استفاده از این اطلاعات میتوانند به زیرساخت سازمان هدف دسترسی پیدا کنند.
یکی از عوامل تهدید شناساییشده در این حملات، گروهی با شناسه UNC6993 است که گفته میشود با سوءاستفاده از یک کلید Service Account با پیکربندی نادرست، به یک نمونه ابری نفوذ کرده و از این طریق به API یک مدل زبانی بزرگ (LLM) دسترسی پیدا کرده است.
به گفته گوگل، گروه UNC6993 صفحهای برای سرقت نشست نیز راهاندازی کرده بود که در ظاهر، پورتال ورود یک اپلیکیشن برای پیوستن به گروهی از کاربران مدلهای زبانی بزرگ (LLMs) به نظر میرسید. این صفحه کاربران را فریب میداد تا به وبسایت رسمی سرویس مدل زبانی بزرگ مراجعه کرده و دادههای JSON حاوی یک توکن دسترسی فعال را در آن وارد کنند. سپس این دادهها به API پشتیبان ارسال میشدند تا سازوکارهای امنیتی مربوط به رمز عبور و احراز هویت چندعاملی (MFA) دور زده شوند.
در موردی دیگر، مهاجمی ناشناس با استفاده از یک توکن دسترسی شخصی سرقتشده به مخازن خصوصی کد دسترسی پیدا کرده و در ادامه، از یک آسیبپذیری احتمالی در وباپلیکیشن یکی از پکیجهای اجراشده در محیط ابری مبتنی بر کانتینر سوءاستفاده کرده است.
از دیگر مسیرهای دسترسی اولیه میتوان به سرقت اعتبارنامههای IAM کاربران سازمانی و استفاده از آنها برای تولید خودکار کلیدهای دسترسی جدید با هدف دور زدن سازوکارهای حفاظتی احراز هویت چندعاملی (MFA) و همچنین، سوء استفاده از کلیدهای حساب سرویس ابری هکشده با سطح دسترسی گسترده به منابع پروژه و کلیدهای API مدلهای زبانی بزرگ (LLMs) استخراجشده از مخازن عمومی گیتهاب برای نفوذ به زیرساخت سازمانها اشاره کرد.
گسترش نفوذ و تثبیت دسترسی در زیرساخت سازمانها
پس از دستیابی به دسترسی اولیه، عوامل تهدید بلافاصله برای افزایش سطح دسترسی (Privilege Escalation)، نفوذ عمیقتر به شبکه، حفظ دسترسی پایدار و شناسایی زیرساخت داخلی اقدام میکنند. هدف آنها شناسایی منابع و سامانههای ارزشمند و یافتن اعتبارنامههای ابری بیشتر برای حرکت جانبی (Lateral Movement) در زیرساخت سازمان است. برخی از تاکتیکهای مشاهدهشده در این حملات عبارتند از:
- شناسایی سرویسهای ابری، مخازن کد و مخازن داده با هدف یافتن اعتبارنامههای حساس.
- انجام شناسایی داخلی در چندین منطقه ابری با هدف شناسایی سرویسهای در دسترس و بررسی سیاستهای مدیریت هویت.
- کلون کردن پایگاههای کد حساس با هدف جستوجوی اطلاعات رمزهای hard-coded، متغیرهای پیکربندی و اعتبارنامههای توسعهدهندگان.
- اسکن لاگهای دسترسی برای شناسایی اعتبارنامههای مربوط به محیطهای ابری ثانویه.
- اجرای کوئریهای هدفمند روی پایگاههای داده برای استخراج اعتبارنامههای بیشتر.
- سوءاستفاده از مجوزهای هویت ابری و پیکربندی ماشینهای مجازی برای افزایش سطح دسترسی و حفظ دسترسی پایدار به زیرساخت.
- اکسپلویت مجوزهای ایجاد توکن مرتبط با حسابهای سرویس برای تولید اعتبارنامههای موقت برای حسابهای سرویس دارای سطح دسترسی بالا و سرقت اعتبارنامههای زیرساخت، رمزهای عبور پایگاههای داده داخلی و کلیدهای API سرویسهای شخص ثالث از مدیران رمزهای محرمانه کلاودها.
- ایجاد حسابهای غیرمجاز IAM و حسابهای سرویس و تزریق کلیدهای SSH به نمونههای محاسباتی با هدف حفظ دسترسی پایدار به زیرساخت.
- ایجاد حسابهای سرویس بکدور با ظاهری مشابه ابزارهای داخلی بهینهسازی صورتحساب.
- اکسپلویت آسیبپذیریهای نرمافزارهای مسیریابی مدلهای زبانی بزرگ (LLM)، مانند آسیبپذیری CVE-2026-40217 در LiteLLM، با هدف افزایش سطح دسترسی.
مدل کسب درآمد در اکوسیستم LLMjacking
به گفته گوگل، هدف نهایی حملات LLMjacking، کسب درآمد از مدلهای پایه و سوءاستفاده از منابع آنهاست. مهاجمان برای تحقق این هدف از روشهایی مانند هدایت توکنها از طریق پروکسی، استریم مدلهای خودکار و تأمین سختافزار پردازنده گرافیکی (GPU) استفاده میکنند. همچنین، عوامل تهدید از دسترسی بهدستآمده برای میزبانی proxy endpointهای اختصاصی و اجرای وظایف پردازشی عاملمحور (Agentic) بهره میبرند.
برای مثال، گروه UNC6993 با ایجاد کلیدهای API اضافی، دامنه فعالیتهای خود را در پروژههای ابری سازمانهای قربانی گسترش داده و بیش از 100 هزار دلار هزینه مصرف منابع به آنها تحمیل کرده است. برخی عوامل تهدید نیز برای دور زدن محدودیت نرخ درخواست (Rate Limits)، از راهبرد «ایجاد و جایگزینی مداوم» (Burn and Rotate) استفاده میکنند. در این روش، مهاجمان بهطور پیوسته حسابهای سرویس جدیدی ایجاد کرده و پس از استفاده کوتاهمدت، آنها را حذف میکنند تا با ایجاد حسابهای جایگزین، به فعالیت خود ادامه دهند.
تکامل اکوسیستم LLMjacking زمینه ظهور دسته جدیدی از عوامل تهدید با عنوان «واسطههای مدلهای زبانی بزرگ» (LLM Mixers) را نیز فراهم کرده است. ظهور این گروه نشاندهنده تقسیم وظایف میان مهاجمانی است که دسترسی اولیه به زیرساخت سازمانهای هدف را به دست میآورند و گروهی دیگر که مدیریت زیرساختهای مرتبط با کسب درآمد از این دسترسیها را بر عهده دارند.
واسطههای LLM با راهاندازی گیتویهای مسیریابی غیرقانونی، دسترسی غیرمجاز به مدلهای زبانی بزرگ را از طریق پروکسی هدایت میکنند، دسترسیهای مختلف را گردآوری کرده و سپس آنها را از طریق فروشگاههای زیرزمینی به سایر مجرمان سایبری میفروشند.
یکی از این سرویسها Jet Night با دامنه jet-night[.]com است که طرحی با توکن نامحدود و ادعای دسترسی به یک مدل پیشرفته و پیشرو (Frontier Model) را با هزینه تقریبی 60 دلار در ماه ارائه میدهد.
وجود چنین بازار غیرقانونیای به مهاجمان امکان میدهد از سهمیه مصرف سازمانی سوءاستفاده کرده و هزینه استفاده از منابع را تا زمان شناسایی نفوذ، به سازمانهای قربانی تحمیل کنند.
Jet Night تنها سرویس ارائهدهنده مسیریابی توکن نیست. بر اساس گزارشی که هفته گذشته از سوی شرکتهای Broadcom-owned Symantec و Carbon Black منتشر شد، یک سرویس رله در بازار خاکستری وجود دارد که ابزارهای خط فرمان (CLI) اصلی OpenAI Codex و Anthropic Claude Code را روی سیستمهای سازمانی نصب میکند، تا با تغییر پیکربندی آنها تمام درخواستها بهجای سرورهای شرکتهای ارائهدهنده، از طریق زیرساخت سرویسهای شخص ثالث مسیریابی شوند.
برآوردها نشان میدهد این سرویس دستکم از اوایل سال 2026 فعال بوده و عمدتاً حدود 12 سازمان در جمهوری چین و همچنین شرکتهای تابعه چندملیتی مستقر در کره جنوبی، تایوان و مالزی را هدف قرار داده است.
این فعالیتها حوزههایی مانند اتوماسیون صنعتی، تولید تجهیزات الکترونیکی، صنعت نیمهرسانا، داروسازی، کشتیرانی، تولید تایر، پتروشیمی و سرویسهای دیتاسنتر را هدف قرار دادهاند.
سیمانتک اعلام کرده است که این سرویس بهجای توسعه نرمافزار کلاینت اختصاصی، تنظیمات ابزارهای خط فرمان (CLI) اصلی را بر اساس اهداف خودشان تغییر میدهند. این ابزارها بهصورت عادی نصب میشوند، اما پس از آن، پیکربندی آنها بهگونهای بازنویسی میشود که قابلیت اجرای ایزوله غیرفعال شود. در مورد Codex، این کار با تنظیم گزینه مربوطه روی danger-full-access انجام میگیرد. در نهایت، تمام درخواستها بهجای سرورهای OpenAI یا Anthropic، از طریق سرورهای اختصاصی این سرویس ارسال میشوند.
به نظر میرسد این سرویس عمدتاً بازارهایی را هدف قرار داده است که شرکتهای Anthropic و OpenAI در آنها فعالیت ندارند. فرآیند نصب معمولاً زمانی آغاز میشود که یکی از کارکنان سازمان قصد استفاده از یک دستیار کدنویسی هوش مصنوعی غربی را دارد و برای دسترسی به آن به فروشندهای غیرمجاز مراجعه میکند.
نکته قابلتوجه این است که این سرویس هیچ نسخه دستکاریشده یا آلوده به تروجان از کلاینتها را توزیع نمیکند. مدت کوتاهی پس از نصب نسخه اصلی ابزارهای خط فرمان Codex یا Claude Code از طریق npm، احتمالاً از کاربران خواسته میشود یک دستور تکخطی را اجرا کنند. این دستور، اسکریپت راهاندازی بدون فایل (Fileless) مبتنی بر PowerShell یا Bash را از دامنهای جعلی و مشابه دامنه اصلی (vibe.aiok[.]me) دریافت میکند؛ اسکریپتی که برای بازنویسی پیکربندی ابزارها به کار میرود.
این تغییر در پیکربندی ~/.codex/config.toml در Codex یا ~/.claude/settings.json در Claude Code چند اقدام را بهطور همزمان انجام میدهد:
- غیرفعالسازی محیط ایزوله اجرای دستورات در ابزارهای خط فرمان
- فعالسازی دسترسی شبکه برای محیط ایزوله دارای مجوز نوشتن
- جایگزینی اعتبارنامههای واقعی API کاربر با توکنهای صادرشده از سوی سرویس واسطه
- غیرفعالسازی قابلیت تلهمتری و گزارش خطا
این اسکریپت پیش از تکمیل فرآیند راهاندازی، تنظیمات منطقهای ویندوز را نیز بررسی میکند تا مطمئن شود سیستم در یکی از مناطق تحت پوشش این سرویس قرار دارد.
برآوردها نشان میدهد گردانندگان این سرویس، علاوه بر دور زدن محدودیتهای منطقهای ارائهدهندگان غربی سرویسهای هوش مصنوعی، ظرفیت پردازشی این سرویسها را نیز با قیمتی پایینتر از نرخ بازار به فروش میرسانند؛ مدلی مشابه آنچه در سرویس Jet Night مشاهده میشود.
اگرچه شواهدی مبنی بر سوءاستفاده این سرویس از موقعیت خود برای سرقت پرامپتهای واردشده توسط کارکنان یا تولید و تغییر پاسخها وجود ندارد، اما یافتههای این گزارش نشان میدهد که استفاده از چنین ابزارهایی میتواند امنیت اطلاعات سازمانها را با تهدید مواجه کند.
پیشبینی گوگل درباره روند آینده این حملات
گوگل پیشبینی میکند که عوامل تهدید بهتدریج حملات LLMjacking را در اولویت بالاتری نسبت به روشهای سنتی سرقت منابع، مانند سرقت رمزارز قرار دهند. دلیل این روند، امکان کسب درآمد سریع و با حاشیه سود بالا از طریق واسطههای زیرزمینی مدلهای زبانی بزرگ (LLM) است که بهتازگی ظهور کردهاند.
همچنین این شرکت هشدار داده است که با یکپارچهسازی مدلهای پیشرفتهتر و گردشکارهای عاملمحور در محیطهای عملیاتی سازمانها، احتمالاً مجرمان سایبری روشهای شناسایی خودکار را توسعه میدهند تا توکنهای API افشاشده را هدف قرار دهند و از آسیبپذیریهای میانافزارهای مسیریابی مدلهای زبانی بزرگ سوءاستفاده کنند.