

جستجو














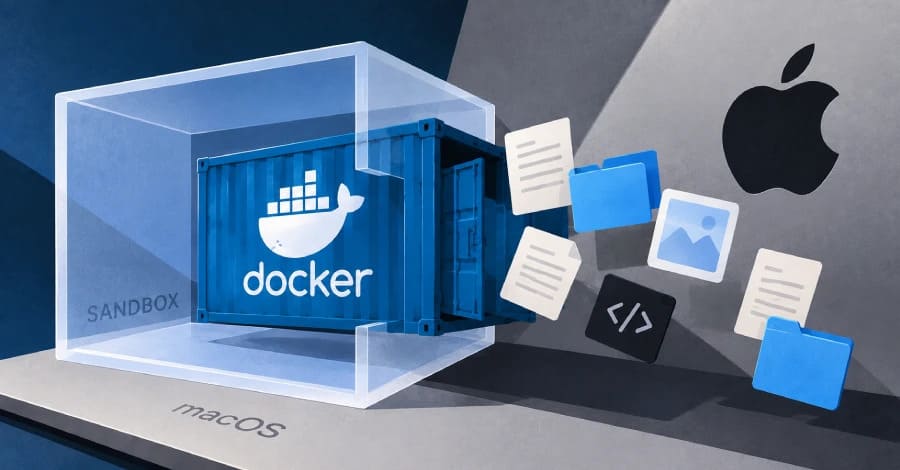
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
یک کمپین اسکن گسترده، سرورهای Vite متصل به اینترنت را هدف گرفته است تا با بهرهگیری از اکسپلویت آسیبپذیری CVE-2026-39364، اعتبارنامههای سرویسهای ابری و پیکربندیهای حساس در محیطهای AWS و Azure را سرقت کند. این آسیبپذیری با شدت بالا (High-Severity) به مهاجمان اجازه میدهد محدودیتهای دسترسی به فایلها را دور بزنند و فایلهایی را بخوانند که در شرایط عادی نباید به آنها دسترسی داشته باشند. بررسی این فعالیت مخرب نشان میدهد سرورهای Vite آسیبپذیر به مسیری برای استخراج اطلاعات حساس زیرساختهای ابری تبدیل شدهاند؛ موضوعی که اهمیت بهروزرسانی این سرورها و جلوگیری از دسترسی عمومی به آنها را بیش از پیش نشان میدهد.

یک فریمورک فیشینگ بهعنوان سرویس (PhaaS) با نام BigBear 2.0 توانسته است با دور زدن احراز هویت چندعاملی (MFA) در 258 سازمان، بیش از 5 هزار اعتبارنامه کاربران مایکروسافت 365 را سرقت کند. این عملیات با هدف قرار دادن کاربران مایکروسافت 365 و بهرهگیری از روشهای رهگیری اطلاعات احراز هویت، امکان دسترسی مهاجمان به نشستهای معتبر کاربران را فراهم کرده است.

آژانس امنیت سایبری و زیرساخت آمریکا (CISA) درباره آسیبپذیری بحرانی MLflow هشدار داد و اعلام کرد مهاجمان سایبری از این ضعف امنیتی برای دسترسی به سرویسهای داخلی و اطلاعات حساس در سامانههای آسیبپذیر استفاده میکنند. آسیبپذیری بحرانی MLflow با شناسه CVE-2026-64849، یک ضعف از نوع جعل درخواست سمت سرور (Server-Side Request Forgery – SSRF) است که میتواند منجر به سرقت اعتبارنامههای ابری و سایر اطلاعات حساس شود.

پژوهشگران شرکت Proofpoint از شناسایی چندین کمپین سایبری خبر دادهاند که با بهرهگیری از جعل شناسه کلاینت OAuth میلیونها حساب مایکروسافت انترا آیدی (Microsoft Entra ID) را در هزاران محیط سازمانی هدف قرار دادهاند.

پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند

آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد

پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.

انتشار ناخواسته اطلاعات حساس در یک مخزن کد عمومی GitHub متعلق به آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA)، بار دیگر نشان داد که حتی نهادهای تخصصی امنیت سایبری نیز میتوانند قربانی ضعف در مدیریت اطلاعات محرمانه (Secrets) و فرآیندهای DevSecOps شوند

در زیرساختهای ابری، امنیت سرویسها به مکانیزمهای احراز هویت وابسته است و هرگونه اختلال در مدیریت اعتبارنامهها میتواند پیامدهای امنیتی قابلتوجهی ایجاد کند. تحقیقات جدید شرکت امنیت سایبری Aikido Security نشان میدهد پس از حذف یک کلید API گوگل
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
یک کمپین اسکن گسترده، سرورهای Vite متصل به اینترنت را هدف گرفته است تا با بهرهگیری از اکسپلویت آسیبپذیری CVE-2026-39364، اعتبارنامههای سرویسهای ابری و پیکربندیهای حساس در محیطهای AWS و Azure را سرقت کند. این آسیبپذیری با شدت بالا (High-Severity) به مهاجمان اجازه میدهد محدودیتهای دسترسی به فایلها را دور بزنند و فایلهایی را بخوانند که در شرایط عادی نباید به آنها دسترسی داشته باشند. بررسی این فعالیت مخرب نشان میدهد سرورهای Vite آسیبپذیر به مسیری برای استخراج اطلاعات حساس زیرساختهای ابری تبدیل شدهاند؛ موضوعی که اهمیت بهروزرسانی این سرورها و جلوگیری از دسترسی عمومی به آنها را بیش از پیش نشان میدهد.
یک فریمورک فیشینگ بهعنوان سرویس (PhaaS) با نام BigBear 2.0 توانسته است با دور زدن احراز هویت چندعاملی (MFA) در 258 سازمان، بیش از 5 هزار اعتبارنامه کاربران مایکروسافت 365 را سرقت کند. این عملیات با هدف قرار دادن کاربران مایکروسافت 365 و بهرهگیری از روشهای رهگیری اطلاعات احراز هویت، امکان دسترسی مهاجمان به نشستهای معتبر کاربران را فراهم کرده است.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) درباره آسیبپذیری بحرانی MLflow هشدار داد و اعلام کرد مهاجمان سایبری از این ضعف امنیتی برای دسترسی به سرویسهای داخلی و اطلاعات حساس در سامانههای آسیبپذیر استفاده میکنند. آسیبپذیری بحرانی MLflow با شناسه CVE-2026-64849، یک ضعف از نوع جعل درخواست سمت سرور (Server-Side Request Forgery – SSRF) است که میتواند منجر به سرقت اعتبارنامههای ابری و سایر اطلاعات حساس شود.
پژوهشگران شرکت Proofpoint از شناسایی چندین کمپین سایبری خبر دادهاند که با بهرهگیری از جعل شناسه کلاینت OAuth میلیونها حساب مایکروسافت انترا آیدی (Microsoft Entra ID) را در هزاران محیط سازمانی هدف قرار دادهاند.
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.
انتشار ناخواسته اطلاعات حساس در یک مخزن کد عمومی GitHub متعلق به آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA)، بار دیگر نشان داد که حتی نهادهای تخصصی امنیت سایبری نیز میتوانند قربانی ضعف در مدیریت اطلاعات محرمانه (Secrets) و فرآیندهای DevSecOps شوند
در زیرساختهای ابری، امنیت سرویسها به مکانیزمهای احراز هویت وابسته است و هرگونه اختلال در مدیریت اعتبارنامهها میتواند پیامدهای امنیتی قابلتوجهی ایجاد کند. تحقیقات جدید شرکت امنیت سایبری Aikido Security نشان میدهد پس از حذف یک کلید API گوگل
