

جستجو















کاخ سفید با راهاندازی برنامه Gold Eagle، گام تازهای در استفاده از هوش مصنوعی برای تقویت فرآیندهای دفاع سایبری برداشته است؛ برنامهای که با هدف تسریع مدیریت آسیبپذیری با هوش مصنوعی طراحی شده و قرار است شناسایی، اولویتبندی، اعتبارسنجی و اقدامات اصلاحی مربوط به آسیبپذیریهای نرمافزاری را در میان سازمانهای فدرال، اپراتورهای زیرساختهای حیاتی و جوامع نرمافزارهای متنباز هماهنگتر و کارآمدتر کند

پژوهشگران امنیت سایبری از شناسایی بدافزار CrashStealer در سیستمعامل مکاواس (macOS) خبر دادهاند؛ یک بدافزار رباینده اطلاعات (Information Stealer) که با هدف سرقت دادههای حساس از سیستمهای آلوده طراحی شده است

مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.

با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند

یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند

پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است
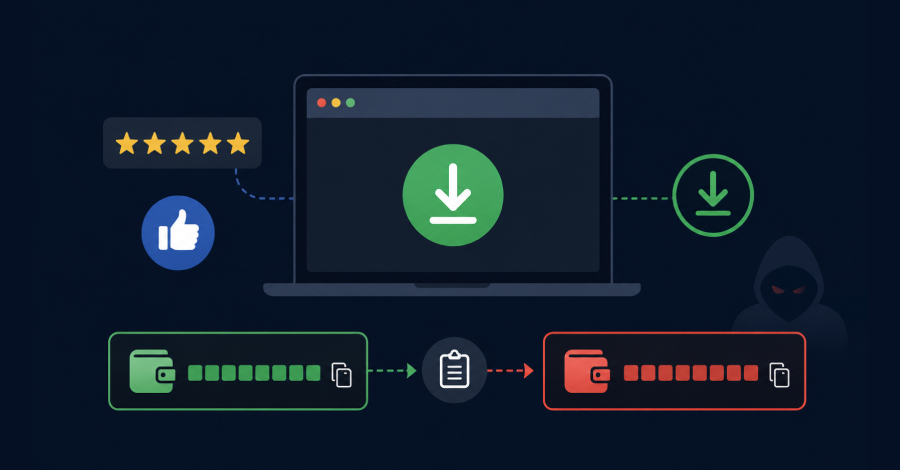
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
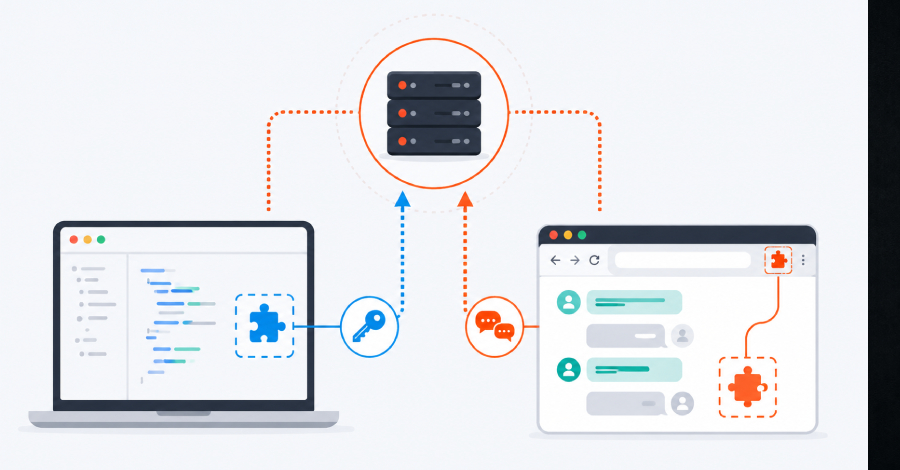
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
کاخ سفید با راهاندازی برنامه Gold Eagle، گام تازهای در استفاده از هوش مصنوعی برای تقویت فرآیندهای دفاع سایبری برداشته است؛ برنامهای که با هدف تسریع مدیریت آسیبپذیری با هوش مصنوعی طراحی شده و قرار است شناسایی، اولویتبندی، اعتبارسنجی و اقدامات اصلاحی مربوط به آسیبپذیریهای نرمافزاری را در میان سازمانهای فدرال، اپراتورهای زیرساختهای حیاتی و جوامع نرمافزارهای متنباز هماهنگتر و کارآمدتر کند
پژوهشگران امنیت سایبری از شناسایی بدافزار CrashStealer در سیستمعامل مکاواس (macOS) خبر دادهاند؛ یک بدافزار رباینده اطلاعات (Information Stealer) که با هدف سرقت دادههای حساس از سیستمهای آلوده طراحی شده است
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
