مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند

افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.

محققان امنیت سایبری اخیراً یک باجافزار جدید به نام Reynolds را شناسایی کردهاند که در آن یک درایور آسیبپذیر به طور مستقیم در پیلود باجافزار جاسازی شده است. این حمله نمونهای جدید از تکنیک BYOVD (Bring-Your-Own-Vulnerable-Driver) محسوب میشود

یک روش جدید و ابزار اثبات مفهومی (PoC) با نام EDR-Freeze نشان میدهد که امکان دور زدن راهکارهای امنیتی تنها از طریق User Mode و با سوءاستفاده از قابلیت Windows Error Reporting (WER) مایکروسافت وجود دارد. این تکنیک نیاز به درایورهای آسیبپذیر را حذف کرده و میتواند محصولات امنیتی مانند

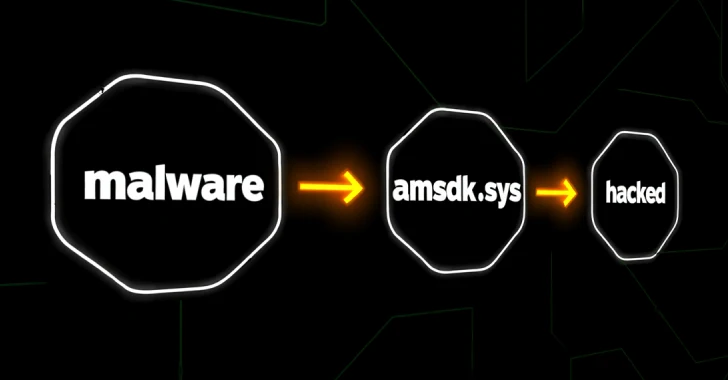
محققان امنیتی هشدار دادهاند که گروه تهدید پیشرفته (APT) موسوم به Silver Fox با سوءاستفاده از درایور معتبر و امضاشده توسط مایکروسافت بهنام amsdk.sys (نسخه ۱.۰.۶۰۰)، حملهای قدرتمند را طراحی کرده که امنیت ویندوز ۱۰ و ۱۱ را دور میزند و در نهایت باعث نصب بدافزار ValleyRAT میشود. نقطه آسیبپذیر

ابزار جدیدی برای غیرفعالسازی EDR(Endpoint Detection and Response) که بهعنوان تکاملیافته ابزار EDRKillShifter توسعهیافته توسط RansomHub شناخته میشود، در حملات هشت گروه باجافزاری مختلف مشاهده شده است. جزئیات ابزار غیرفعالکننده Endpoint Detection and Response این ابزارها به اپراتورهای باجافزار کمک میکنند تا محصولات امنیتی را در سیستمهای به خطر افتاده

هکرها از آسیبپذیری درایور Paragon Partition Manager در حملات باجافزار سوءاستفاده میکنند. مهاجمان سایبری در حملات باجافزاری از یک آسیبپذیری امنیتی در درایور BioNTdrv.sys متعلق به Paragon Partition Manager سوءاستفاده کردهاند تا مجوز سطح دسترسی خود را افزایش داده و کدهای مخرب اجرا کنند. این آسیب پذیری روز صفر که

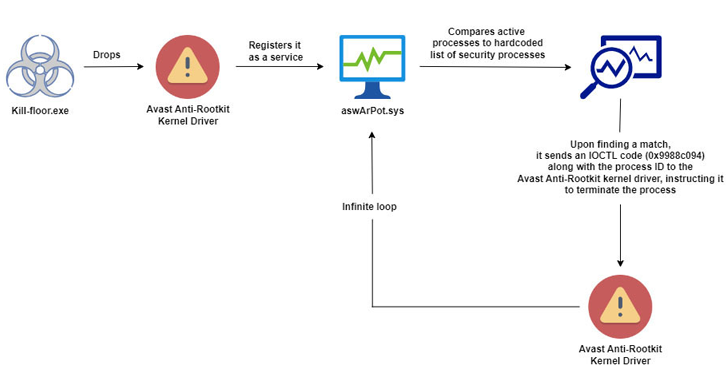
محققان امنیت سایبری اخیرا یک حمله بدافزاری را کشف کردهاند که از تکنیک ” BYOVD” یا “درایور آسیب پذیر خود را بیاورید” به منظور دور زدن حفاظتهای آنتی ویروس استفاده میکند! این بدافزار از یک درایور قانونی Avast Anti-Rootkit (aswArPot.sys) برای به دست آوردن دسترسی سطح کرنل سوء استفاده میکند

کارشناسان آزمایشگاه کسپرسکی، بدافزار جدیدی به نام تروجان SteelFox را شناسایی کردهاند که در قالب برنامههای محبوبی مانند Foxit PDF Editor و AutoCAD توزیع میشود و از قدرت و توان ماشینهای آلوده به بدافزار برای استخراج ارز دیجیتال استفاده میکند. تروجان SteelFox از یک بدافزار رباینده برای استخراج دادههای کارتهای

تمامی نرم افزارها و سیستم عاملها دارای آسیب پذیری هستند که پس از شناسایی پچ و به روزرسانی میشوند. تکنیک حمله Downgrade درست در نقطه مقابل این جریان قرار دارد و با هدف بازگرداندن نرم افزار یا سیستم عامل آپگرید شده (به روزرسانی شده) به نسخه قدیمی و آسیب پذیر