

جستجو














هکرها تکنیک جدیدی به نام FileFix را در حملات باجافزار Interlock به کار گرفتهاند تا یک تروجان دسترسی از راه دور (RAT) را روی سیستمهای هدف توزیع کنند. این باجافزار از ماههای گذشته فعالیت خود را افزایش داده و از تزریقکننده وب KongTuke (معروف به LandUpdate808) برای توزیع پیلودهای مخرب
CloudSEK گزارش داد که یک کمپین بدافزاری جدید با استفاده از تاکتیک مهندسی اجتماعی ClickFix، کاربران macOS اپل را با بدافزار رباینده اطلاعات Atomic macOS Stealer (AMOS) هدف قرار داده است. این کمپین از دامنههای تقلبی که ارائهدهنده مخابراتی آمریکایی Spectrum را جعل میکنند، بهره میبرد. CloudSEK اعلام کرد که
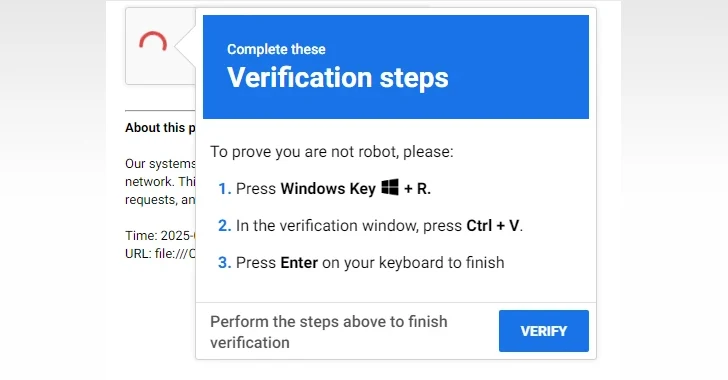
Elastic Security Labs گزارش داد که یک کمپین بدافزاری جدید، بدافزار سرقت اطلاعات مبتنی بر Rust به نام EDDIESTEALER را از طریق تاکتیک مهندسی اجتماعی ClickFix با صفحات جعلی تأیید CAPTCHA منتشر میکند. این کمپین کاربران را فریب میدهد تا اسکریپت مخرب PowerShell را اجرا کنند که دادههای حساس مانند

هکرها با ویدیوهای TikTok بدافزارهای Vidar و StealC را از طریق تکنیک ClickFix منتشر میکنند بدافزار Latrodectus بهتازگی از تکنیک مهندسی اجتماعی ClickFix برای توزیع استفاده کرده و به تهدیدی جدی تبدیل شده است. این تکنیک به بدافزار امکان اجرا در حافظه را میدهد، بدون نیاز به ذخیرهسازی روی دیسک،
مایکروسافت از کمپین تبلیغات مخرب فعالی خبر دادهاست که از Node.js برای بارگذاری بدافزارهایی استفاده میکند که قادر به سرقت اطلاعات و استخراج دادهها هستند. به گفته مایکروسافت،Node.js یک محیط اجرایی جاوااسکریپت متنباز و چندپلتفرمی(cross-platform) است که به کد جاوااسکریپت اجازه میدهد خارج از مرورگر اجرا شود. این ابزار بهدلیل
مهاجمان سایبری در حال تبلیغ اپلیکیشنهای مخرب Microsoft OAuth هستند که خود را بهعنوان Adobe و DocuSign جا میزنند تا به توزیع بدافزار بپردازند و اطلاعات حسابهای Microsoft 365 را به سرقت ببرند. این کمپینها توسط محققان Proofpoint شناسایی و بسیار هدفمند توصیف شدهاند. مهاجمان، اپلیکیشنهای جعلیای شبیه به Adobe
یک کمپین فیشینگ جدید با استفاده از تکنیک ClickFix، کاربران را فریب داده و از طریق اجرای دستورات مخرب PowerShell، فریمورک Havoc را برای دسترسی از راه دور به دستگاههای آلوده بعد از اکسپلویت، مستقر میکند. روش حمله ClickFix ClickFix یک روش مهندسی اجتماعی است که سال گذشته معرفی شد.
تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix (معروف به ClearFake) است که از طریق نصب پلاگینهای جعلی وردپرس انجام میشود. تکنیک ClickFix از استراتژیهای مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده میکند و در نهایت سیستمهای

محققان Proofpoint، حملات جدیدی را شناسایی کردهاند که از خطاهای جعلی Google Chrome و همچنین Word و OneDrive به منظور توزیع بدافزار استفاده میکنند. مهاجمان سایبری در این حملات با به کارگیری تکینیکهای مهندسی اجتماعی، کاربران را توسط این پیامهای خطا فریب میدهند تا اسکریپتهای مخرب PowerShell حاوی بدافزار را
هکرها تکنیک جدیدی به نام FileFix را در حملات باجافزار Interlock به کار گرفتهاند تا یک تروجان دسترسی از راه دور (RAT) را روی سیستمهای هدف توزیع کنند. این باجافزار از ماههای گذشته فعالیت خود را افزایش داده و از تزریقکننده وب KongTuke (معروف به LandUpdate808) برای توزیع پیلودهای مخرب
CloudSEK گزارش داد که یک کمپین بدافزاری جدید با استفاده از تاکتیک مهندسی اجتماعی ClickFix، کاربران macOS اپل را با بدافزار رباینده اطلاعات Atomic macOS Stealer (AMOS) هدف قرار داده است. این کمپین از دامنههای تقلبی که ارائهدهنده مخابراتی آمریکایی Spectrum را جعل میکنند، بهره میبرد. CloudSEK اعلام کرد که
Elastic Security Labs گزارش داد که یک کمپین بدافزاری جدید، بدافزار سرقت اطلاعات مبتنی بر Rust به نام EDDIESTEALER را از طریق تاکتیک مهندسی اجتماعی ClickFix با صفحات جعلی تأیید CAPTCHA منتشر میکند. این کمپین کاربران را فریب میدهد تا اسکریپت مخرب PowerShell را اجرا کنند که دادههای حساس مانند
هکرها با ویدیوهای TikTok بدافزارهای Vidar و StealC را از طریق تکنیک ClickFix منتشر میکنند بدافزار Latrodectus بهتازگی از تکنیک مهندسی اجتماعی ClickFix برای توزیع استفاده کرده و به تهدیدی جدی تبدیل شده است. این تکنیک به بدافزار امکان اجرا در حافظه را میدهد، بدون نیاز به ذخیرهسازی روی دیسک،
مایکروسافت از کمپین تبلیغات مخرب فعالی خبر دادهاست که از Node.js برای بارگذاری بدافزارهایی استفاده میکند که قادر به سرقت اطلاعات و استخراج دادهها هستند. به گفته مایکروسافت،Node.js یک محیط اجرایی جاوااسکریپت متنباز و چندپلتفرمی(cross-platform) است که به کد جاوااسکریپت اجازه میدهد خارج از مرورگر اجرا شود. این ابزار بهدلیل
مهاجمان سایبری در حال تبلیغ اپلیکیشنهای مخرب Microsoft OAuth هستند که خود را بهعنوان Adobe و DocuSign جا میزنند تا به توزیع بدافزار بپردازند و اطلاعات حسابهای Microsoft 365 را به سرقت ببرند. این کمپینها توسط محققان Proofpoint شناسایی و بسیار هدفمند توصیف شدهاند. مهاجمان، اپلیکیشنهای جعلیای شبیه به Adobe
یک کمپین فیشینگ جدید با استفاده از تکنیک ClickFix، کاربران را فریب داده و از طریق اجرای دستورات مخرب PowerShell، فریمورک Havoc را برای دسترسی از راه دور به دستگاههای آلوده بعد از اکسپلویت، مستقر میکند. روش حمله ClickFix ClickFix یک روش مهندسی اجتماعی است که سال گذشته معرفی شد.
تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix (معروف به ClearFake) است که از طریق نصب پلاگینهای جعلی وردپرس انجام میشود. تکنیک ClickFix از استراتژیهای مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده میکند و در نهایت سیستمهای
محققان Proofpoint، حملات جدیدی را شناسایی کردهاند که از خطاهای جعلی Google Chrome و همچنین Word و OneDrive به منظور توزیع بدافزار استفاده میکنند. مهاجمان سایبری در این حملات با به کارگیری تکینیکهای مهندسی اجتماعی، کاربران را توسط این پیامهای خطا فریب میدهند تا اسکریپتهای مخرب PowerShell حاوی بدافزار را
