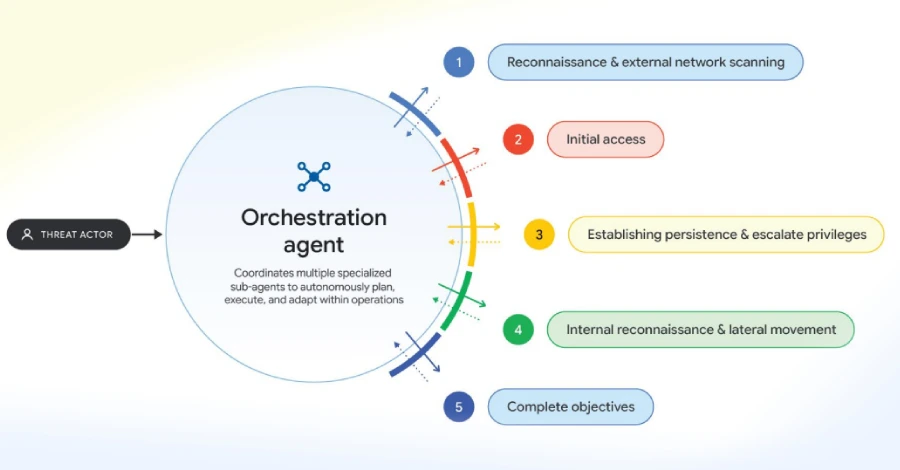
گوگل میگوید عوامل تهدید استفاده از هوش مصنوعی را از پرامپتنویسی دستی فراتر بردهاند و با چارچوبهای تهاجمی خودمختار چندعاملی، از جمله ARTEX، CAIRN، CyberStrikeAI و PentAGI، بخشهایی از نفوذهای چندمرحلهای را با سرعت بیشتری اجرا میکنند. آنها همچنین با تحلیل تفاوت پچها و کمک گرفتن از مدلهای زبانی بزرگ (LLM)، مهندسی معکوس را خودکار و برای آسیبپذیریهای تازه افشاشده بهسرعت ابزار اکسپلویت تهیه میکنند؛ نمونهای از این رویکرد در آسیبپذیریهای PaperCut NG/MF در سپتامبر مشاهده شد.
گزارش گوگل همچنین به سرقت اعتبارنامهها و منابع ابری برای حملات LLMjacking و فروش مجدد دسترسی از طریق سرویسهای واسطه، اشاره دارد. به گفته گوگل، چارچوبهای متنباز و ابزارهای مبتنی بر مدل زبانی میتوانند گسترش حملات، شخصیسازی صفحات فیشینگ و تبدیل اثبات مفهوم (PoC) به ابزار حمله را تسهیل کنند.

گوگل میگوید عوامل تهدید استفاده از هوش مصنوعی را از پرامپتنویسی دستی فراتر بردهاند و با چارچوبهای تهاجمی خودمختار چندعاملی، از جمله ARTEX، CAIRN، CyberStrikeAI و PentAGI، بخشهایی از نفوذهای چندمرحلهای را با سرعت بیشتری اجرا میکنند. آنها همچنین با تحلیل تفاوت پچها و کمک گرفتن از مدلهای زبانی بزرگ (LLM)، مهندسی معکوس را خودکار و برای آسیبپذیریهای تازه افشاشده بهسرعت ابزار اکسپلویت تهیه میکنند؛ نمونهای از این رویکرد در آسیبپذیریهای PaperCut NG/MF در سپتامبر مشاهده شد.
گزارش گوگل همچنین به سرقت اعتبارنامهها و منابع ابری برای حملات LLMjacking و فروش مجدد دسترسی از طریق سرویسهای واسطه، اشاره دارد. به گفته گوگل، چارچوبهای متنباز و ابزارهای مبتنی بر مدل زبانی میتوانند گسترش حملات، شخصیسازی صفحات فیشینگ و تبدیل اثبات مفهوم (PoC) به ابزار حمله را تسهیل کنند.