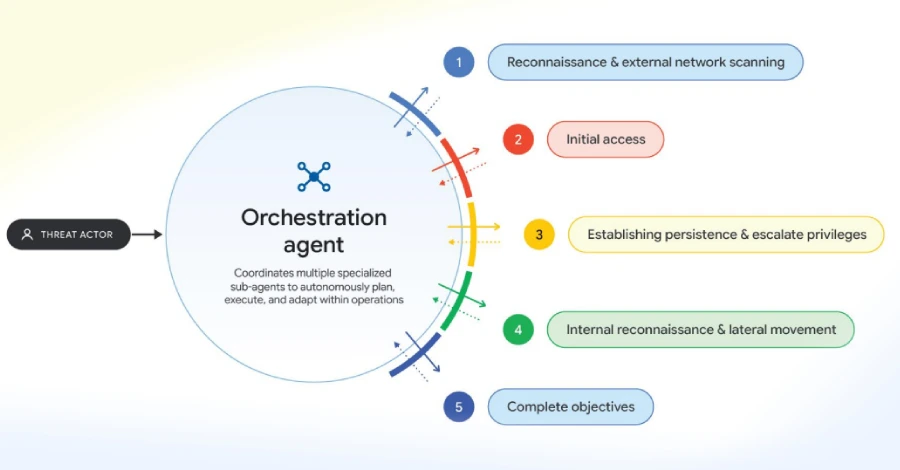
استفاده از چارچوبهای چندعاملی و قابلیتهای LLM ها در نفوذ
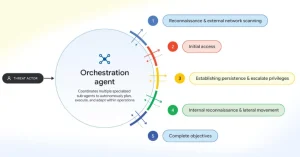
گوگل روز دوشنبه اعلام کرد سوءاستفاده عوامل تهدید از هوش مصنوعی از پرامپتنویسی دستی فراتر رفته است. آنها اکنون فریمورکهای تهاجمی خودمختار چندعاملی(Multi-agent) مانند ARTEX، CAIRN، CyberStrikeAI و PentAGI را برای اجرای نفوذهای چندمرحلهای با سرعت عملیاتی بالاتر به کار میگیرند.
همزمان، عوامل تهدید از تواناییها و قابلیتهای مدلهای زبانی بزرگ(LLM) و چارچوبهای عاملمحور(Agentic) برای خودکارسازی مهندسی معکوس پچها از طریق تحلیل تفاوتها استفاده میکنند. این کار به آنها اجازه میدهد بهسرعت آسیبپذیریهای تازه افشاشده را به ابزار حمله تبدیل کنند؛ رویکردی که در مورد آسیبپذیریهای PaperCut NG/MF در اوایل سپتامبر مشاهده شد.
گروه اطلاعات تهدید گوگل (Google Threat Intelligence Group یا GTIG) در گزارشی اعلام کرد سوءاستفاده از چارچوبهای متنباز و عاملمحور تست نفوذ (pentesting) به عنوان راهی برای “خودکارسازی مراحل مجزا و وظایف عملیاتی مشخص در جریان نفوذهای واقعی” تلقی میشود.
به گفته این غول فناوری، بهکارگیری این چارچوبها نشاندهنده تغییری بنیادین است که در آن حملات سایبری با سرعت ماشین انجام میشوند. این روند به مهاجمان اجازه میدهد با بههمپیوستن مسیرهای مختلف حمله، مقیاس عملیات خود را بهشدت گسترش دهند حتی اگر سازوکارهای بنیادی حمله تغییری نکرده باشند.
همچنین چندین عامل تهدید، از جمله مهاجمان با انگیزه مالی و عوامل مظنون به جاسوسی همسو با چین نیز مشاهده شدهاند که این چارچوبها و ابزارهای اجرایی را مورد آزمایش قرار دادهاند.
گوکل همچنین اضافه کرد که این مشاهدات استفاده از ابزارها و سرویسهای دیگر را نیز دربر میگیرد. از جمله این ابزارها و سرویسها میتوان به ZeroHollow که یک سرویس استنتاج برای توسعه اکسپلویت و مسیریابی درخواستهای مدل زبانی بزرگ(LLM) میباشد و Agent Zero که یک فریمورک متنباز عاملمحور با قابلیت اجرای خودمختار کد و تولید پویای ابزار است، اشاره کرد.
بخش مهم دیگری از این سوءاستفاده به خودکارسازی کارهای زمانبر، مانند تحلیل آسیبپذیری و تبدیل اثبات مفهوم(PoC) به ابزار حمله، با استفاده از فرایندهای مبتنی بر مدل زبانی بزرگ(LLM) مربوط میشود. این کار زمینه را برای کاهش اندازه پنجره زمانی بین انتشار پچ و سوءاستفاده فعال از آسیبپذیری توسط عوامل تهدید فراهم میکند.
طبق توضیحات گوگل، احتمالا استفاده از مدلهای زبانی بزرگ، برای تبدیل سریعتر آسیبپذیریهای N-day پچشده به ابزار حمله برای عوامل تهدید کارآمدتر باشد چرا که میتوانند تحقیقات خود را بر مجموعه محدودی از منابع از جمله مقایسه نسخههای کد منبع، نسخههای پیشانتشار یا پیشنمایش کانالها و بررسی یادداشتهای انتشار، پژوهشهای امنیتی و کد اثبات مفهوم (PoC) مرتبط با آسیبپذیریهای مشخص متمرکز کنند.
سرقت منابع هوش مصنوعی(LLMjacking) و استفاده از فیشینگ
همزمان، عوامل تهدید برای کسب سود غیرقانونی از حملات LLMjacking زیرساخت هوش مصنوعی را هدف قرار میدهند. آنها اعتبارنامههای مدلهای زبانی بزرگ و منابع ابری را از محیطهای سازمانی هکشده سرقت میکنند و سپس دسترسی را از طریق سرویسهای پروکسی زیرزمینی مانند APIMart و JetNight با قیمت کمتر بازفروش میکنند؛ سرویسهایی که با نام LLM mixer نیز شناخته میشوند.
این یافتهها نشان میدهند ظهور فریمورکهای متنباز، موانع ورود را بیش از پیش کاهش داده و زمینه را برای یکپارچهسازی آسانتر اکسپلویتهای جدید توسط مهاجمان، گسترش مقیاس حملات به صورت مستقل و اجرای کمپینهای فیشینگ متقاعدکننده فراهم کرده است. این روند زمانبندی حملات را بیش از پیش تسریع میکند.
یکی از این نمونهها، پلتفرم فیشینگ چینی Jieyou است که یک دستیار چتبات مبتنی بر مدل زبانی بزرگ را یکپارچه کرده است. مشتریان این پلتفرم میتوانند بدون نیاز به تخصص فنی، با دستورهای زبان طبیعی پنلهای فیشینگ را پیکربندی و قالبهای موجود را تغییر دهند.
گوگل همچنین اعلام کرده است که تحول پلتفرم Jieyou روند روبهرشد صنعتی را نشان میدهد که در آن ارائهدهندگان فیشینگ بهعنوان سرویس (PhaaS) از مدلهای زبانی بزرگ بهعنوان ابزاری ماژولار برای افزایش توان عملیاتی بهره میبرند. مهاجمانی که سطح مهارت آنها پایینتر است اکنون میتوانند بهجای ویرایش دستی پیلودها، با زبان طبیعی از طریق چتبات، سناریوهای فریب و رابطهای فیشینگ را بهصورت پویا و در لحظه شخصیسازی کنند.