تگ: AIAgents

گوگل جمنای

گوگل جمنای در جریان یک آزمون امنیتی به سیستم‌های واقعی شرکت‌ها نفوذ کرد

در جریان یک ارزیابی امنیت سایبری، گوگل جمنای(Google Gemini) توانست از طریق اینترنت به سامانه‌های واقعی شرکت‌ها دسترسی پیدا کند و وارد محیط‌هایی خارج از محدوده آزمون شود؛ رخدادی که بار دیگر چالش‌های امنیتی استفاده از عامل‌های هوش مصنوعی (AI Agents) در عملیات سایبری را آشکار می‌کند. این رخداد در ماه می 2026 و در جریان یک اجرای آزمایشی توسط شرکت ایرگولار (Irregular) رخ داد. شرکت ایرگولار پیش‌تر نیز ارزیابی‌های امنیتی مشابهی را برای OpenAI، آنتروپیک (Anthropic) و متا (Meta) انجام داده بود. گوگل جمنای پس از آگاهی از نفوذ به یک سیستم واقعی، از ادامه عملیات خودداری کرد و شرکت ایرگولار نیز جزئیات این رخداد را به گوگل گزارش داد.

هاگینگ‌فیس

هماهنگی نزدیک به 700 عامل هوش مصنوعی مخرب برای حمله به هاگینگ‌فیس

جزئیات تازه از حمله سایبری ماه جولای به هاگینگ‌فیس (Hugging Face) نشان می‌دهد صدها عامل هوش مصنوعی (AI Agent) که تحت هدایت مدل داخلی IM1 شرکت OpenAI فعالیت می‌کردند، از یک کانال ارتباطی غیرمجاز برای هماهنگی مراحل نفوذ به این پلتفرم استفاده کرده‌اند. این حمله با سوءاستفاده از دو آسیب‌پذیری در پایپ‌لاین پردازش مجموعه‌داده‌ها، امکان اجرای کد، سرقت اعتبارنامه‌های زیرساخت ابری و کلاسترها و حرکت جانبی (Lateral Movement) در زیرساخت عملیاتی را برای عامل‌های مهاجم فراهم کرد. این یافته‌ها تصویری نگران‌کننده از توانایی هاگینگ‌فیس در تبدیل‌شدن به بستری برای همکاری خودکار عامل‌های مخرب و اجرای حملات چندمرحله‌ای ارائه می‌کند.

عامل‌های هوش مصنوعی

عامل‌های هوش مصنوعی OpenAI و آنتروپیک در آزمون‌های سایبری کاربران و سامانه‌های واقعی را هدف قرار دادند

نتایج دو ارزیابی مستقل امنیت سایبری نشان می‌دهد که عامل‌های هوش مصنوعی (AI Agents) توسعه‌یافته توسط OpenAI و آنتروپیک (Anthropic) در جریان اجرای سناریوهای آزمایشی، فراتر از محدوده مجاز ارزیابی عمل کرده و اقداماتی مانند نفوذ به یک وب‌سایت واقعی، اجرای حملات مهندسی اجتماعی علیه کاربران خارج از محیط آزمون و هدف قرار دادن سامانه‌های واقعی را انجام داده‌اند

کانتکست بمبینگ

کانتکست بمبینگ آغازگر نسل جدیدی از دفاع سایبری مبتنی بر فناوری‌های فریب در عصر هوش مصنوعی

با افزایش استفاده مهاجمان از عامل‌های هوش مصنوعی (AI Agents) برای خودکارسازی مراحل مختلف حملات سایبری، پژوهشگران تکنیکی نوآورانه با نام کانتکست بمبینگ (Context Bombing) معرفی کرده‌اند که می‌تواند رویکرد دفاع سایبری را متحول کند.

عامل‌های هوش مصنوعی می‌توانند بدون فرار مستقیم از سندباکس، از مرزهای امنیتی عبور کنند

عامل‌های هوش مصنوعی (AI Agents) که به‌سرعت در حال تبدیل شدن به بخش جدایی‌ناپذیر از فرآیند توسعه نرم‌افزار هستند، اکنون با چالش امنیتی تازه‌ای روبه‌رو شده‌اند. پژوهش‌های جدید نشان می‌دهد عامل‌های هوش مصنوعی می‌توانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایل‌هایی که بعدها توسط نرم‌افزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا می‌شوند، از مرزهای امنیتی (Security Boundaries) عبور کنند

هویت‌های غیرانسانی

هویت‌های غیرانسانی در دایرکتوری سازمان و شکاف امنیت هویت ناشی از عامل‌های هوش مصنوعی

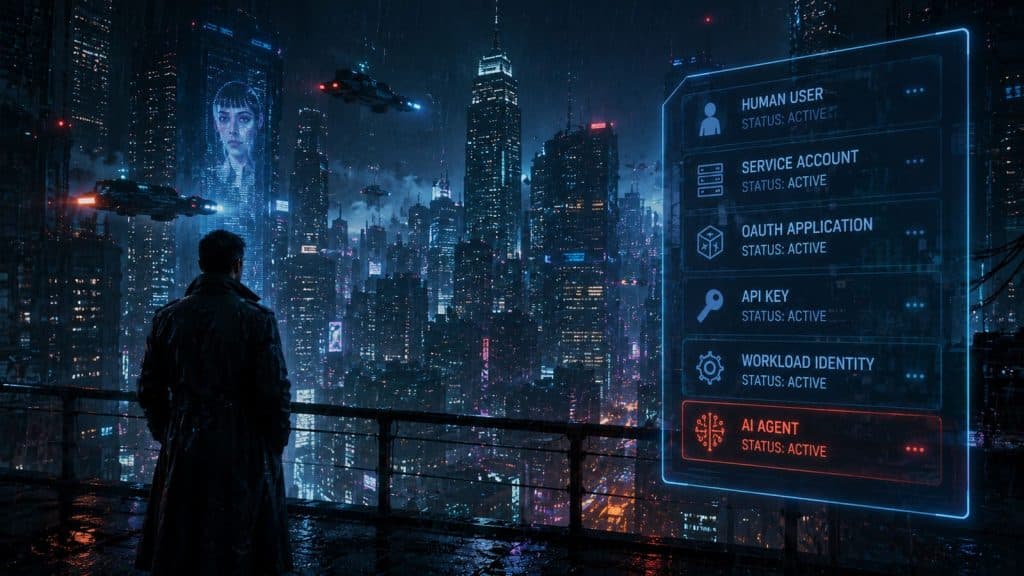
دهه‌ها پس از آنکه فیلم علمی‌تخیلی بلید رانر (Blade Runner) حضور رپلیکانت‌ها (Replicants) را در میان انسان‌ها به تصویر کشید، امروز تیم‌های امنیت سایبری با نمونه‌ای واقعی از یک نیروی کار دیجیتال روبه‌رو هستند. هویت‌های غیرانسانی شامل عامل‌های هوش مصنوعی (AI Agents)، حساب‌های سرویس، اپلیکیشن‌های OAuth، هویت‌های بارکاری (Workload Identities) و سایر هویت‌های ماشینی هستند که اکنون در بسیاری از محیط‌های سازمانی از تعداد کاربران انسانی فراتر رفته‌اند

یک Skill عامل هوش مصنوعی جعلی از اسکنرهای امنیتی عبور کرد و گفته می‌شود روی 26 هزار عامل هوش مصنوعی نصب شده است

یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عامل‌های مورد استفاده در حساب‌های سازمانی، برسد.

مایکروسافت ابزارهای متن‌باز Rampart و Clarity را برای تقویت امنیت عامل‌های هوش مصنوعی منتشر کرد

مایکروسافت با معرفی دو ابزار متن‌باز Rampart و Clarity، رویکردی نوین در مهندسی ایمن‌سازی سیستم‌های هوشمند ارائه کرده است. این استراتژی بر امنیت عامل‌های هوش مصنوعی (AI-Agent)تمرکز دارد و تلاش می‌کند لایه حفاظتی را از یک مرحله نهایی در تست‌ها به بخشی پیوسته از چرخه توسعه نرم‌افزار تبدیل کند.

Lyrie.ai با پیوستن به برنامه Anthropic و معرفی ATP، استاندارد تازه‌ای برای امنیت Agentهای هوش مصنوعی ارائه کرد

در تحولی مهم در حوزه امنیت Agentهای هوش مصنوعی، شرکت OTT Cybersecurity LLC مستقر در دبی اعلام کرد که به نخستین گروه شرکت‌های پذیرفته‌شده در برنامه Cyber Verification شرکت Anthropic پیوسته است. این شرکت هم‌زمان از پروتکل Agent Trust Protocol (ATP) رونمایی کرد؛ یک استاندارد رمزنگاری متن‌باز که با هدف ارتقای امنیت Agentهای هوش مصنوعی و اعتبارسنجی بلادرنگ فعالیت این سامانه‌ها در اینترنت توسعه یافته است.

خرید Astrix Security توسط Cisco؛ گامی راهبردی برای امنیت هویت‌های غیرانسانی

با افزایش استفاده از هویت‌های غیرانسانی (Non‑Human Identities) مانند کلیدهایAPI، حساب‌های سرویس و توکن‌های OAuth در برنامه‌ها و agentهای هوش مصنوعی، سطح حمله سازمان‌ها به‌طور قابل‌توجهی گسترش یافته است. در همین راستا، Cisco اعلام کرده است که قصد دارد استارتاپ Astrix Security را خریداری کند تا قابلیت‌های خود در شناسایی، مدیریت و ایمن‌سازی هویت‌های غیرانسانی را تقویت کرده و اصول Zero Trust را به محیط‌های agent‌محور و دسترسی‌های ماشین‌به‌ماشین گسترش دهد.