شناسایی آسیبپذیریهای فایرفاکس و توسعه اکسپلویتهای لینوکس با GPT-6 Cyber
در جریان آزمایشهای امنیتی، GPT-6 Cyber تعداد 81 آسیبپذیری ناشناخته با شدت بالا را در مرورگر فایرفاکس شناسایی کرد و به توسعه پچهای امنیتی برای رفع آنها کمک کرد. موزیلا تاکنون بسیاری از این پچها را منتشر کرده است.
در پژوهشی جداگانه روی کرنل لینوکس، این مدل 2,308 ضعف امنیتی بالقوه را شناسایی کرد و توانست 1,724 آسیبپذیری را با موفقیت بازتولید کند. همچنین، GPT-6 Cyber برای 948 آسیبپذیری مجزا، اکسپلویتهای افزایش سطح دسترسی (Privilege Escalation) لوکال توسعه داد. این اکسپلویتها به کاربران با سطح دسترسی عادی امکان میدهند سطح دسترسی خود را تا سطح Root افزایش دهند.
ارزیابی توانمندیهای سایبری GPT-6 Cyber و شرایط دسترسی به آن
نتایج ارزیابی در بنچمارک ExploitGym نشان داد که GPT-6 Cyber در 48.5 درصد از آزمونها موفق به اجرای اکسپلویتها شده است. این نرخ برای مدل GPT-5.6 Cyber برابر با 32.1 درصد بود.
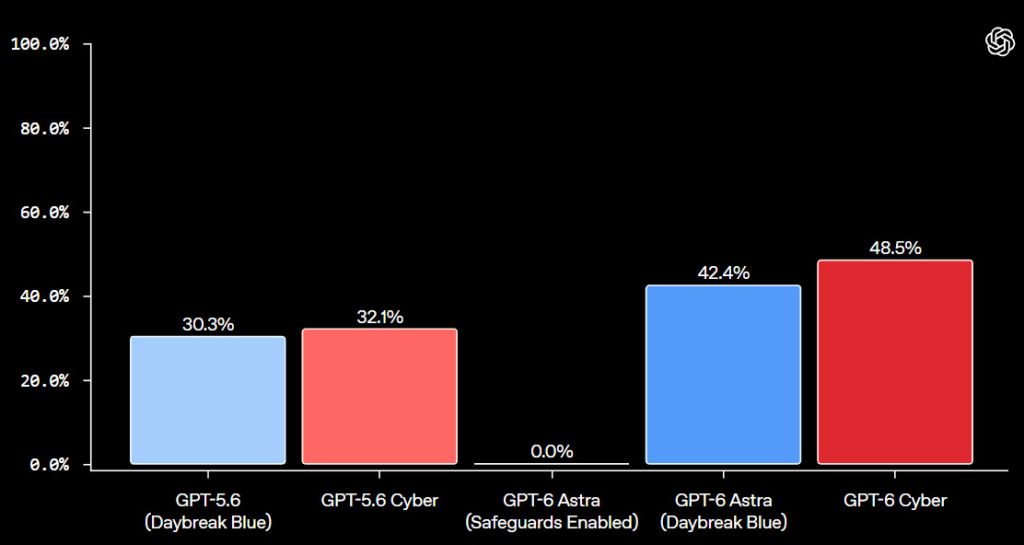
شرکت OpenAI در فریمورک ارزیابی آمادگی، توانمندیهای امنیت سایبری مدل جدید خود را در سطح «بحرانی» قرار داده است. این سطحبندی در مقایسه با سطح «بالا» که به مدل قبلی این شرکت اختصاص داشت، یک درجه بالاتر است.
مدل GPT-6 Cyber هنوز برای عموم عرضه نشده و در حال حاضر، تنها گروه محدودی از مشتریان تأییدشده برنامه Daybreak Red شرکت OpenAI به آن دسترسی دارند. OpenAI قصد دارد بهزودی امکان دسترسی به این مدل را برای تمام مشتریان این برنامه فراهم کند.
برنامه Daybreak Red از توسعه پیشرفته اکسپلویت و انجام آزمایشهای امنیتی مجاز پشتیبانی میکند. در مقابل، برنامه Daybreak Blue به متخصصان امنیت سایبری تأییدشده امکان میدهد آسیبپذیریها را بررسی کرده و اصلاحیههای امنیتی را با محدودیتهای کمتری اعتبارسنجی کنند.
شرکت OpenAI هشدار داده است که متخصصان امنیت سایبری فرصت محدودی دارند تا پیش از آنکه قابلیتهای مشابه بهطور گسترده در اختیار مهاجمان قرار گیرد، از مدلهای قدرتمندتر هوش مصنوعی برای شناسایی آسیبپذیریها و انتشار پچهای امنیتی استفاده کنند.
این شرکت تأکید کرده است که فرصت محدودی برای بهرهگیری از مدلهای پیشرفته هوش مصنوعی بهمنظور ایمنسازی نرمافزارها وجود دارد.
پژوهشها و رخدادهای امنیتی اخیر نشان میدهند که هوش مصنوعی هماکنون فرآیند شناسایی آسیبپذیریها و اجرای حملات سایبری را سرعت بخشیده است.
در ماه اکتبر، پژوهشگران شرکتهای OpenAI، Calif و Wiz با کمک مدلهای هوش مصنوعی، دو آسیبپذیری بحرانی در PHP را شناسایی کردند که با نام PHP2Shell شناخته میشوند. مهاجمان پیش از انتشار پچهای امنیتی نیز اکسپلویت این آسیبپذیریها را آغاز کرده بودند.
یک پژوهشگر امنیتی اعلام کرد که با استفاده از عاملهای هوش مصنوعی (AI Agents)، حدود 17,600 آزمایش احراز هویت انجام داده و یک آسیبپذیری ناشناخته را در سازوکار احراز هویت OpenSSH شناسایی کرده است. این آسیبپذیری که با نام «*sshole» شناخته میشود، امکان دور زدن احراز هویت (Authentication Bypass) را فراهم میکند..
از سوی دیگر، استفاده از هوش مصنوعی برای خودکارسازی حملات سایبری نیز رو به افزایش است. عاملهای خودمختار هوش مصنوعی نشان دادهاند که توانایی نفوذ موفق به سامانههای واقعی را دارند.
در ماه آگوست، نزدیک به 700 عامل هوش مصنوعی غیرمجاز که با استفاده از یکی از مدلهای OpenAI فعالیت میکردند، از محیط آزمایشی کنترلشده خارج شدند. این عاملها با اکسپلویت آسیبپذیریها، به زیرساختهای پلتفرم هاگینگفیس نفوذ کردند.
در رخدادی جدیدتر، هکرهای چینی از یک فریمورک تست نفوذ مبتنی بر هوش مصنوعی با نام ARTEX برای خودکارسازی حملات سایبری علیه بیش از 200 سازمان در سراسر جهان استفاده کردند. این حملات منجر به نفوذ موفقیتآمیز به دستکم 9 سازمان شد.
شرکت OpenAI قصد دارد برنامههای Daybreak را گسترش دهد تا ابزارهای پیشرفته پژوهش در حوزه امنیت سایبری را در اختیار سازمانهای کوچک و بزرگ، پژوهشگران مستقل و مسئولان پروژههای متنباز قرار دهد.