

جستجو














یک فریمورک بدافزاری ناشناخته با نام BambooToken که دستکم از سال 2023 فعال است، با بهرهگیری از پروتکل MQTT برای ارتباطات فرماندهی و کنترل (C2)، سیستمهای ویندوز و لینوکس را هدف قرار داده است. بررسیهای جدید نشان میدهد BambooToken در نسخههایی که طی سالهای 2024 و 2025 توسعه یافتهاند، به سرورهای مورد استفاده در اپلیکیشنهای موبایل، سرویسهای حقوقی و مالی و محیطهای توسعه نرمافزار نفوذ کرده و از طریق ارتباطات مبتنی بر MQTT، دستورات مهاجمان را به سیستمهای آلوده منتقل میکند.

پژوهشگران امنیتی شرکت Qualys یک آسیبپذیری اوبونتو دسکتاپ با شدت بالا را در کامپوننت snap-confine از سرویس snapd شناسایی کردهاند که میتواند به یک کاربر لوکال بدون سطح دسترسی ویژه اجازه دهد سطح دسترسی خود را تا سطح Root افزایش دهد. این ضعف امنیتی با شناسه CVE-2026-8933 ردیابی میشود و در صورت اکسپلویت موفق، مهاجم میتواند
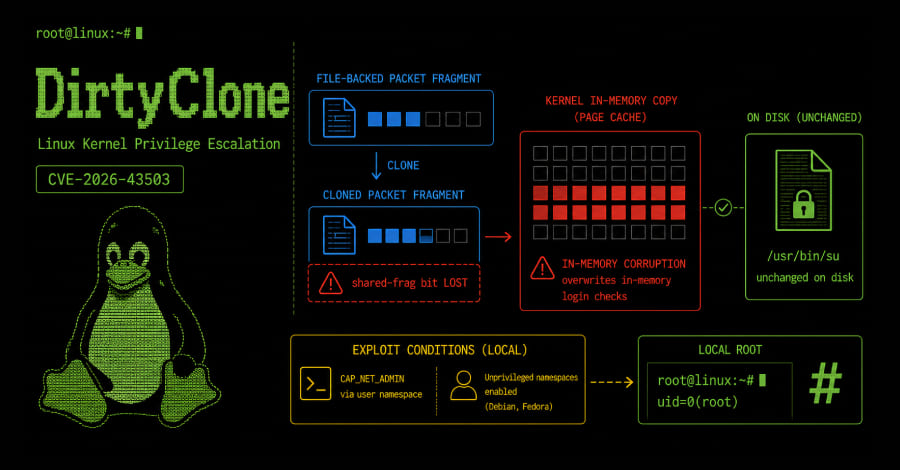
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.

آسیبپذیری افزایش سطح دسترسی لوکال در سرویس snapd در سیستمعاملهای مبتنی بر اوبونتو (Ubuntu) میتواند به کاربران لوکال با سطح دسترسی محدود اجازه دهد در شرایط خاص به دسترسی root دست پیدا کنند. این ضعف امنیتی ناشی از نحوه مدیریت برخی دایرکتوریهای موقت سیستم است
آسیبپذیری Dirty Frag که با نام Copy Fail 2 نیز شناخته میشود، یک ضعف امنیتی جدی در کرنل لینوکس است. این ضعف به یک کاربر لوکال اجازه میدهد با سوءاستفاده از مدیریت حافظه کش سیستم، سطح دسترسی خود را به root افزایش دهد. در محیطهای کانتینری مانند Kubernetes، این آسیبپذیری میتواند منجر به فرار از کانتینر (Container Escape) و نفوذ به میزبان اصلی شود.

آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) با انتشار هشداری فوری اعلام کرد که مهاجمان سایبری سوءاستفاده فعال از آسیبپذیری Copy Fail را در محیطهای عملیاتی آغاز کردهاند. این ضعف امنیتی بحرانی با شناسه CVE‑2026‑31431 به کاربران لوکال بدون دسترسی ویژه اجازه میدهد با سوءاستفاده از آسیبپذیری Copy Fail سطح دسترسی خود را در سیستمهای لینوکس تا سطح Root افزایش دهند.

یک فریمورک بدافزاری ناشناخته با نام BambooToken که دستکم از سال 2023 فعال است، با بهرهگیری از پروتکل MQTT برای ارتباطات فرماندهی و کنترل (C2)، سیستمهای ویندوز و لینوکس را هدف قرار داده است. بررسیهای جدید نشان میدهد BambooToken در نسخههایی که طی سالهای 2024 و 2025 توسعه یافتهاند، به سرورهای مورد استفاده در اپلیکیشنهای موبایل، سرویسهای حقوقی و مالی و محیطهای توسعه نرمافزار نفوذ کرده و از طریق ارتباطات مبتنی بر MQTT، دستورات مهاجمان را به سیستمهای آلوده منتقل میکند.
پژوهشگران امنیتی شرکت Qualys یک آسیبپذیری اوبونتو دسکتاپ با شدت بالا را در کامپوننت snap-confine از سرویس snapd شناسایی کردهاند که میتواند به یک کاربر لوکال بدون سطح دسترسی ویژه اجازه دهد سطح دسترسی خود را تا سطح Root افزایش دهد. این ضعف امنیتی با شناسه CVE-2026-8933 ردیابی میشود و در صورت اکسپلویت موفق، مهاجم میتواند
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.
آسیبپذیری افزایش سطح دسترسی لوکال در سرویس snapd در سیستمعاملهای مبتنی بر اوبونتو (Ubuntu) میتواند به کاربران لوکال با سطح دسترسی محدود اجازه دهد در شرایط خاص به دسترسی root دست پیدا کنند. این ضعف امنیتی ناشی از نحوه مدیریت برخی دایرکتوریهای موقت سیستم است
آسیبپذیری Dirty Frag که با نام Copy Fail 2 نیز شناخته میشود، یک ضعف امنیتی جدی در کرنل لینوکس است. این ضعف به یک کاربر لوکال اجازه میدهد با سوءاستفاده از مدیریت حافظه کش سیستم، سطح دسترسی خود را به root افزایش دهد. در محیطهای کانتینری مانند Kubernetes، این آسیبپذیری میتواند منجر به فرار از کانتینر (Container Escape) و نفوذ به میزبان اصلی شود.
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) با انتشار هشداری فوری اعلام کرد که مهاجمان سایبری سوءاستفاده فعال از آسیبپذیری Copy Fail را در محیطهای عملیاتی آغاز کردهاند. این ضعف امنیتی بحرانی با شناسه CVE‑2026‑31431 به کاربران لوکال بدون دسترسی ویژه اجازه میدهد با سوءاستفاده از آسیبپذیری Copy Fail سطح دسترسی خود را در سیستمهای لینوکس تا سطح Root افزایش دهند.
