

جستجو













پژوهشگران امنیت سایبری از شناسایی بدافزار اندرویدی RatHat خبر دادهاند که بر اساس ارزیابیها، به عوامل تهدید مستقر در چین نسبت داده میشود و به سامانهای مبتنی بر هوش مصنوعی (AI) برای هدایت و کنترل دستگاههای آلوده مجهز است. بدافزار اندرویدی RatHat عمدتاً از طریق اسمیشینگ هدفمند (Targeted Smishing) و تبلیغات مخرب توزیع میشود و با هدایت کاربران به پورتالهای جعلی دانلود شخص ثالث، فرآیند آلودگی چندمرحلهای و خودکاری را برای استقرار بدافزار روی دستگاه آغاز میکند.

مایکروسافت از شناسایی یک کمپین فیشینگ خبر داده است که با سوءاستفاده از کاراکترهای نامرئی یونیکد (Unicode)، میلیونها ایمیل را با هدف دور زدن فیلترهای امنیتی ارسال کرده است. مهاجمان با قرار دادن کاراکترهای نامرئی میان حروف کلمات مرتبط با فریبهای مالی، کاری میکنند که این کلمات برای گیرنده عادی به نظر برسند و فیلترهای ایمیل نتوانند آنها را بهدرستی شناسایی کنند. این روش که با سوءاستفاده از قابلیتهای یونیکد اجرا میشود، نمونهای از استفاده از تکنیک ASCII Smuggling در حملات فیشینگ است و نشان میدهد مهاجمان چگونه با روشهای جدید، فیلترها و سازوکارهای امنیتی ایمیل را دور میزنند.

در جریان یک ارزیابی امنیت سایبری، گوگل جمنای(Google Gemini) توانست از طریق اینترنت به سامانههای واقعی شرکتها دسترسی پیدا کند و وارد محیطهایی خارج از محدوده آزمون شود؛ رخدادی که بار دیگر چالشهای امنیتی استفاده از عاملهای هوش مصنوعی (AI Agents) در عملیات سایبری را آشکار میکند. این رخداد در ماه می 2026 و در جریان یک اجرای آزمایشی توسط شرکت ایرگولار (Irregular) رخ داد. شرکت ایرگولار پیشتر نیز ارزیابیهای امنیتی مشابهی را برای OpenAI، آنتروپیک (Anthropic) و متا (Meta) انجام داده بود. گوگل جمنای پس از آگاهی از نفوذ به یک سیستم واقعی، از ادامه عملیات خودداری کرد و شرکت ایرگولار نیز جزئیات این رخداد را به گوگل گزارش داد.

کمپین جاسوسی SilkParasite با هدف نفوذ به نهادهای دولتی در آسیای مرکزی شناسایی شده است. این عملیات از هفت خانواده ابزار دسترسی از راه دور (RAT) استفاده میکند که پنج مورد از آنها برای نخستینبار مستندسازی شدهاند. این پنج خانواده شامل DriveSilkRAT، CookiETagRAT، NomadRAT، GoginRAT و NodeEdgeRAT هستند و طیف متنوعی از قابلیتهای نفوذ را در اختیار مهاجمان قرار میدهند. کمپین جاسوسی SilkParasite نخستینبار در اواخر سال 2025 شناسایی شد و بررسیها با اطمینان متوسط، ارتباط آن را با یک خوشه تهدید مرتبط با چین نشان میدهد. تحلیل کدهای مورد استفاده در این عملیات نیز ردپای توسعه با کمک هوش مصنوعی را آشکار کرده است، هرچند ساختار و کیفیت فنی ابزارها همچنان از یک مجموعه حرفهای حکایت دارد که عمدتاً به دست اپراتورهای انسانی توسعه یافته است.
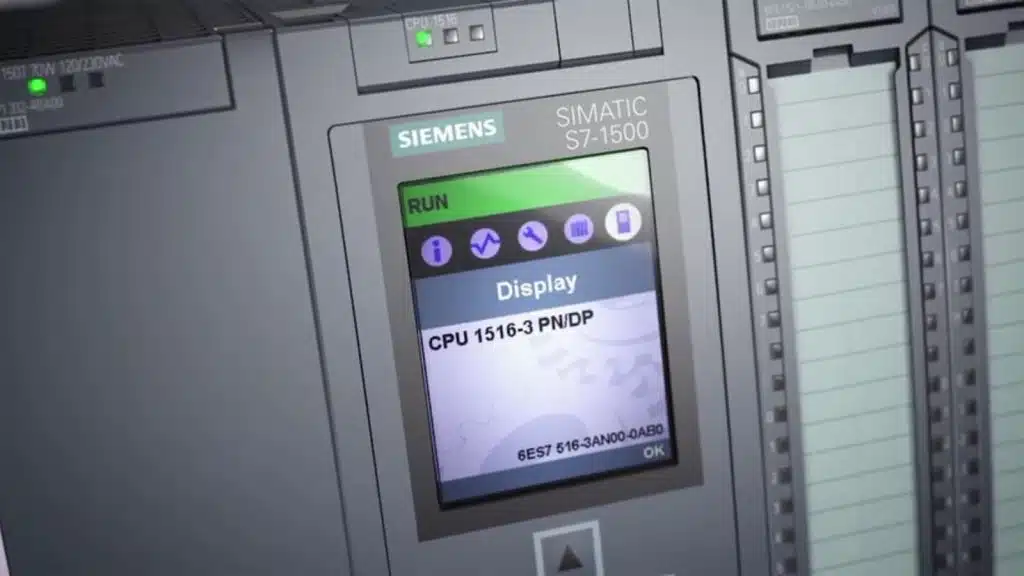
زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.

پژوهشگران بهتازگی جزئیات نگرانکنندهای از یک آسیبپذیری رابط برنامهنویسی (API) در زیرساختهای اوپنایآی(OpenAI) ، آنتروپیک و گوگل منتشر کردهاند که امکان استخراج استدلال داخلی مدلهای قدرتمند را فراهم میکند. این آسیبپذیری رابط برنامهنویسی به مهاجمان اجازه میدهد با استفاده از مدلهای هوش مصنوعی ضعیفتر، محتوای استدلال پنهان مدلهای قدرتمندتر را استخراج و بازسازی کرده و اطلاعات حساسی مانند کلیدهای API و رمزهای عبور را از لاگهای نشست بازیابی کنند.

شرکت OpenAI پس از ارزیابی داخلی مدل آسترا (Astra Model) اعلام کرده است که این مدل در زمینه کدنویسی عاملمحور (Agentic Coding) و امنیت سایبری به پیشرفتهای چشمگیری دست یافته است. این پیشرفتها به حدی بوده که OpenAI نمیتواند احتمال برخورداری مدل آسترا از قابلیتهای سایبری در سطح «بحرانی» (Critical) را رد کند.

آسیبپذیری عاملهای هوش مصنوعی(AI Agent) در ابزارهای کدنویسی شرکتهای بزرگ فناوری نشان داده است که یک Issue ساده در گیتهاب، حتی بدون برخورداری مهاجم از هرگونه سطح دسترسی به مخزن، میتواند به نقطه شروع یک زنجیره حمله علیه محیطهای یکپارچهسازی مداوم (CI) تبدیل شود

آسیبپذیری مایکروسافتکوپایلت (Microsoft Copilot) میتواند به مهاجمان اجازه دهد دستورالعملهای پنهانشده (Hidden Instructions)در اسناد ورد (Word) را وارد فرآیند پردازش مایکروسافت 365 کوپایلت کنند و بدون اطلاع کاربر، محتوای گزارشها را تغییر دهند

ظهور نسل جدیدی از حملات سایبری خودکار نشان میدهد که هوش مصنوعی تا چه اندازه میتواند فرآیندهای تهاجمی سایبری را بدون نظارت مستمر انسان پیش ببرد. یک عامل تهدید چینیزبان با استفاده از مدل هوش مصنوعی دیپسیک (DeepSeek) و فریمورک متنباز هرمس ایجنت (Hermes Agent)، سرورهای قابل دسترسی عمومی از طریق اینترنت را با حداقل دخالت انسانی شناسایی کرده و برای اجرای اکسپلویت روی آنها تلاش کرده است
پژوهشگران امنیت سایبری از شناسایی بدافزار اندرویدی RatHat خبر دادهاند که بر اساس ارزیابیها، به عوامل تهدید مستقر در چین نسبت داده میشود و به سامانهای مبتنی بر هوش مصنوعی (AI) برای هدایت و کنترل دستگاههای آلوده مجهز است. بدافزار اندرویدی RatHat عمدتاً از طریق اسمیشینگ هدفمند (Targeted Smishing) و تبلیغات مخرب توزیع میشود و با هدایت کاربران به پورتالهای جعلی دانلود شخص ثالث، فرآیند آلودگی چندمرحلهای و خودکاری را برای استقرار بدافزار روی دستگاه آغاز میکند.
مایکروسافت از شناسایی یک کمپین فیشینگ خبر داده است که با سوءاستفاده از کاراکترهای نامرئی یونیکد (Unicode)، میلیونها ایمیل را با هدف دور زدن فیلترهای امنیتی ارسال کرده است. مهاجمان با قرار دادن کاراکترهای نامرئی میان حروف کلمات مرتبط با فریبهای مالی، کاری میکنند که این کلمات برای گیرنده عادی به نظر برسند و فیلترهای ایمیل نتوانند آنها را بهدرستی شناسایی کنند. این روش که با سوءاستفاده از قابلیتهای یونیکد اجرا میشود، نمونهای از استفاده از تکنیک ASCII Smuggling در حملات فیشینگ است و نشان میدهد مهاجمان چگونه با روشهای جدید، فیلترها و سازوکارهای امنیتی ایمیل را دور میزنند.
در جریان یک ارزیابی امنیت سایبری، گوگل جمنای(Google Gemini) توانست از طریق اینترنت به سامانههای واقعی شرکتها دسترسی پیدا کند و وارد محیطهایی خارج از محدوده آزمون شود؛ رخدادی که بار دیگر چالشهای امنیتی استفاده از عاملهای هوش مصنوعی (AI Agents) در عملیات سایبری را آشکار میکند. این رخداد در ماه می 2026 و در جریان یک اجرای آزمایشی توسط شرکت ایرگولار (Irregular) رخ داد. شرکت ایرگولار پیشتر نیز ارزیابیهای امنیتی مشابهی را برای OpenAI، آنتروپیک (Anthropic) و متا (Meta) انجام داده بود. گوگل جمنای پس از آگاهی از نفوذ به یک سیستم واقعی، از ادامه عملیات خودداری کرد و شرکت ایرگولار نیز جزئیات این رخداد را به گوگل گزارش داد.
کمپین جاسوسی SilkParasite با هدف نفوذ به نهادهای دولتی در آسیای مرکزی شناسایی شده است. این عملیات از هفت خانواده ابزار دسترسی از راه دور (RAT) استفاده میکند که پنج مورد از آنها برای نخستینبار مستندسازی شدهاند. این پنج خانواده شامل DriveSilkRAT، CookiETagRAT، NomadRAT، GoginRAT و NodeEdgeRAT هستند و طیف متنوعی از قابلیتهای نفوذ را در اختیار مهاجمان قرار میدهند. کمپین جاسوسی SilkParasite نخستینبار در اواخر سال 2025 شناسایی شد و بررسیها با اطمینان متوسط، ارتباط آن را با یک خوشه تهدید مرتبط با چین نشان میدهد. تحلیل کدهای مورد استفاده در این عملیات نیز ردپای توسعه با کمک هوش مصنوعی را آشکار کرده است، هرچند ساختار و کیفیت فنی ابزارها همچنان از یک مجموعه حرفهای حکایت دارد که عمدتاً به دست اپراتورهای انسانی توسعه یافته است.
زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.
پژوهشگران بهتازگی جزئیات نگرانکنندهای از یک آسیبپذیری رابط برنامهنویسی (API) در زیرساختهای اوپنایآی(OpenAI) ، آنتروپیک و گوگل منتشر کردهاند که امکان استخراج استدلال داخلی مدلهای قدرتمند را فراهم میکند. این آسیبپذیری رابط برنامهنویسی به مهاجمان اجازه میدهد با استفاده از مدلهای هوش مصنوعی ضعیفتر، محتوای استدلال پنهان مدلهای قدرتمندتر را استخراج و بازسازی کرده و اطلاعات حساسی مانند کلیدهای API و رمزهای عبور را از لاگهای نشست بازیابی کنند.
شرکت OpenAI پس از ارزیابی داخلی مدل آسترا (Astra Model) اعلام کرده است که این مدل در زمینه کدنویسی عاملمحور (Agentic Coding) و امنیت سایبری به پیشرفتهای چشمگیری دست یافته است. این پیشرفتها به حدی بوده که OpenAI نمیتواند احتمال برخورداری مدل آسترا از قابلیتهای سایبری در سطح «بحرانی» (Critical) را رد کند.
آسیبپذیری عاملهای هوش مصنوعی(AI Agent) در ابزارهای کدنویسی شرکتهای بزرگ فناوری نشان داده است که یک Issue ساده در گیتهاب، حتی بدون برخورداری مهاجم از هرگونه سطح دسترسی به مخزن، میتواند به نقطه شروع یک زنجیره حمله علیه محیطهای یکپارچهسازی مداوم (CI) تبدیل شود
آسیبپذیری مایکروسافتکوپایلت (Microsoft Copilot) میتواند به مهاجمان اجازه دهد دستورالعملهای پنهانشده (Hidden Instructions)در اسناد ورد (Word) را وارد فرآیند پردازش مایکروسافت 365 کوپایلت کنند و بدون اطلاع کاربر، محتوای گزارشها را تغییر دهند
ظهور نسل جدیدی از حملات سایبری خودکار نشان میدهد که هوش مصنوعی تا چه اندازه میتواند فرآیندهای تهاجمی سایبری را بدون نظارت مستمر انسان پیش ببرد. یک عامل تهدید چینیزبان با استفاده از مدل هوش مصنوعی دیپسیک (DeepSeek) و فریمورک متنباز هرمس ایجنت (Hermes Agent)، سرورهای قابل دسترسی عمومی از طریق اینترنت را با حداقل دخالت انسانی شناسایی کرده و برای اجرای اکسپلویت روی آنها تلاش کرده است
