

جستجو















پژوهشگران امنیتی نشان دادهاند که میتوان به دستگاههای IoT (اینترنت اشیا) از طریق فایروال نفوذ کرد — آن هم بدون نیاز به هرگونه آسیبپذیری نرمافزاری و حتی بدون وجود IP عمومی.این مدل حمله، یک تغییر بزرگ در چشمانداز تهدیدات IoT ایجاد میکند، زیرا: نیازی به اکسپلویت نیست نیازی به دسترسی


دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای

دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که
تهدیدات سایبری روز به روز پیچیدهتر و تکامل یافتهتر میشوند. امروزه امنیت سایبری برای محافظت از داراییهای دیجیتال در برابر حملات پیشرفته، بسیار حائز اهمیت میباشد. از این رو، نیاز به اقدامات امنیتی پیشرفته و تمرکز بر آگاهی از امنیت سایبری بیشتر خواهد شد. ما در این مقاله با استناد
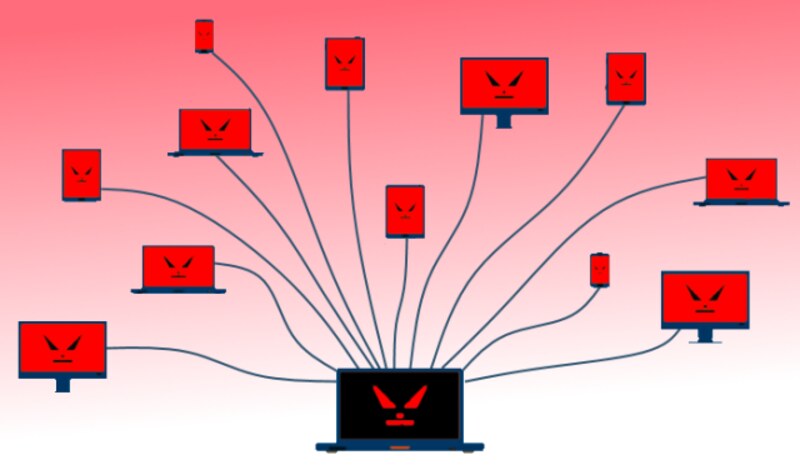
یک گروه تهدید کننده به نام Matrix، بات نتی را راه اندازی کرده است که به طور خاص بر روی نفوذ به دستگاههای اینترنت اشیاء (IoT) متمرکز است. بات نت Matrix از آسیب پذیریها، دادههای لاگین ضعیف یا پیشفرض و پیکربندیهای اشتباه در دستگاههای IoT و سیستمهای سازمانی سوء استفاده
این روزها یک حمله بات نتی، در حال سوء استفاده از یک آسیب پذیری روز صفر در مدلهایی از دستگاههای GeoVision است که دیگر پشتیبانی نمیشوند و در تلاش است تا بات نت Mirai را نصب کند. این بات نت طیف وسیعی از دوربینهای امنیتی و دستگاههای NVR شبکه را
بدافزار AndroxGh0st، یک ابزار حمله ابری مبتنی بر پایتون میباشد که به دلیل نفوذ به اپلیکیشنهای لاراول (Laravel ) با هدف دستیابی به دادههای حساس سرویسهایی مانند وب آمازون AWS)، SendGrid و Twilio) شناخته شده است. AndroxGh0st در حملاتی استفاده میشود که از مجموعه بزرگتری از نقصهای امنیتی استفاده میکنند که
سیسکو حداقل از هجدهم مارس 2024 در مورد افزایش جهانی حملات بروت فورس [1] که دستگاههای مختلف از جمله سرویسهای شبکه خصوصی مجازی ([2]VPN)، اینترفیسهای احراز هویت اپلیکیشنهای وب و سرویسهای SSH را هدف قرار می دهند، هشدار صادر کرده است. سیسکو تالوس در گزارش شانزدهم آوریل خود اعلام کرد
پژوهشگران امنیتی نشان دادهاند که میتوان به دستگاههای IoT (اینترنت اشیا) از طریق فایروال نفوذ کرد — آن هم بدون نیاز به هرگونه آسیبپذیری نرمافزاری و حتی بدون وجود IP عمومی.این مدل حمله، یک تغییر بزرگ در چشمانداز تهدیدات IoT ایجاد میکند، زیرا: نیازی به اکسپلویت نیست نیازی به دسترسی
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که
تهدیدات سایبری روز به روز پیچیدهتر و تکامل یافتهتر میشوند. امروزه امنیت سایبری برای محافظت از داراییهای دیجیتال در برابر حملات پیشرفته، بسیار حائز اهمیت میباشد. از این رو، نیاز به اقدامات امنیتی پیشرفته و تمرکز بر آگاهی از امنیت سایبری بیشتر خواهد شد. ما در این مقاله با استناد
یک گروه تهدید کننده به نام Matrix، بات نتی را راه اندازی کرده است که به طور خاص بر روی نفوذ به دستگاههای اینترنت اشیاء (IoT) متمرکز است. بات نت Matrix از آسیب پذیریها، دادههای لاگین ضعیف یا پیشفرض و پیکربندیهای اشتباه در دستگاههای IoT و سیستمهای سازمانی سوء استفاده
این روزها یک حمله بات نتی، در حال سوء استفاده از یک آسیب پذیری روز صفر در مدلهایی از دستگاههای GeoVision است که دیگر پشتیبانی نمیشوند و در تلاش است تا بات نت Mirai را نصب کند. این بات نت طیف وسیعی از دوربینهای امنیتی و دستگاههای NVR شبکه را
بدافزار AndroxGh0st، یک ابزار حمله ابری مبتنی بر پایتون میباشد که به دلیل نفوذ به اپلیکیشنهای لاراول (Laravel ) با هدف دستیابی به دادههای حساس سرویسهایی مانند وب آمازون AWS)، SendGrid و Twilio) شناخته شده است. AndroxGh0st در حملاتی استفاده میشود که از مجموعه بزرگتری از نقصهای امنیتی استفاده میکنند که
سیسکو حداقل از هجدهم مارس 2024 در مورد افزایش جهانی حملات بروت فورس [1] که دستگاههای مختلف از جمله سرویسهای شبکه خصوصی مجازی ([2]VPN)، اینترفیسهای احراز هویت اپلیکیشنهای وب و سرویسهای SSH را هدف قرار می دهند، هشدار صادر کرده است. سیسکو تالوس در گزارش شانزدهم آوریل خود اعلام کرد
