








هکرهای کره شمالی، کشور کامبوج و احتمالاً سایر کشورهای جنوب شرق آسیا را توسط یک بکدور و تروجان دسترسی از راه دور (RAT) جدید به نام VeilShell، مورد هدف قرار دادهاند. تیم تحقیقاتی Securonix، این حملاتِ در حال انجام را کشف و SHROUDED#SLEEP نامگذاری کرده است و آن را به

هکرهای کره شمالی در حملات اخیر خود علیه ژاپن و کره جنوبی از دو نوع بدافزار جدید به نامهای KLogEXE و FPSpy استفاده کردهاند. این حملات به گروه Kimsuky (کیمسوکی) نسبت داده شده است. این گروه با نامهای APT43، ARCHIPELAGO، Black Banshee، Emerald Sleet (Thallium سابق)، Sparkling Pisces، Springtail و

ما در چند هفته گذشته، شاهد افزایش مجدد فعالیتهای گروههای همسو با اهداف کره شمالی بودهایم که چندین پکیج را در رجیستری npm منتشر کردند. این اقدام آنها نشان دهنده تلاشهای هماهنگ و بی وقفه برای نفوذ به توسعه دهندگان توسط بدافزار و سرقت داراییهای ارزهای دیجیتال قربانیان است. آخرین

هکرهای کره شمالی در حملات اخیر خود از یک آسیب پذیری روز صفر در مرورگر گوگل کروم (CVE-2024-7971) که به تازگی پچ شده است، برای استقرار روت کیت FudModule سوء استفاده کردند. این آسیب پذیری پس از ایجاد سطح دسترسی SYSTEM توسط اکسپلویت کرنل ویندوز مورد سوء استفاده قرار گرفته

Kimsuky (کیمسوکی) یک گروه سایبری تحت حمایت کره شمالی است که عمدتاً نهادهای کره جنوبی از جمله اتاقهای فکر، مؤسسات دولتی و بخش دانشگاهی را مورد هدف قرار میدهد. این گروه اخیرا با استفاده از افزونه TRANSLATEXT در مرورگر گوگل کروم، اطلاعات حساس دانشگاهیان کره جنوبی را به سرقت برده
شرکت سیمانتک یک بکدور لینوکسی جدید به نام Gomir را کشف کرده است که توسط گروه جاسوسی Springtail کره شمالی (معروف به Kimsuky ) توسعه یافته است. به نظر میرسد که Gomir (یا Linux.Gomir)، نسخه لینوکسی بکدور ویندوزی GoBear میباشد که در حملات اخیر Springtail استفاده شده است. Gomir با

Kimsuky (کیمسوکی)، یک گروه سایبری تحت حمایت کره شمالی است. این گروه در حملات اخیر خود، شرکتهای فعال در حوزه کریپتو (ارز دیجیتال) در کره جنوبی را توسط یک بدافزار جدید مبتنی بر Golang به نام بدافزار Durian مورد هدف قرار داده است. Durian در واقع به عنوان یک بکدور
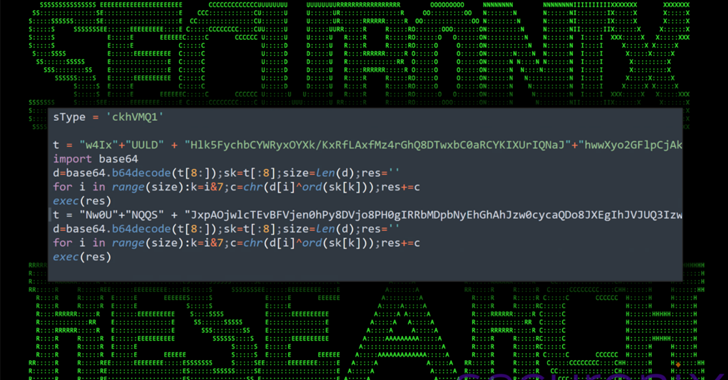
تیم تحقیقاتی Securonix ، یک دسته حملات مهندسی اجتماعی جدید را با عنوان DEV#POPPER شناسایی کرده است که توسعه دهندگان نرم افزار را از طریق مصاحبههای شغلی جعلی مورد هدف قرار میدهند. مقصود از این حملات، استقرار یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون بر روی سیستم

گزارش اخیر شرکت امنیت سایبری Avast حاکی از آن است که هکرهای کره شمالی از مکانیزم به روزرسانی آنتیویروس eScan برای ایجاد بکدورهایی در شبکه شرکتهای بزرگ و استقرار ماینرهای ارزهای دیجیتال از طریق بدافزار GuptiMiner سوء استفاده کردهاند. محققان، این بدافزار را به عنوان یک تهدید بسیار پیچیده توصیف

گروه مرتبط با کره شمالی معروف به Kimsuky (کیمسوکی) در حال تغییر تاکتیکهای خود مشاهده شده است. گروه Kimsuky اخیرا از فایلهای CHM (Compiled HTML Help یا راهنمای HTML کامپایل شده) ویندوز به عنوان بُرداری برای ارائه بدافزار به منظور جمع آوری داده های حساس استفاده کرده است. گروه Kimsuky
هکرهای کره شمالی، کشور کامبوج و احتمالاً سایر کشورهای جنوب شرق آسیا را توسط یک بکدور و تروجان دسترسی از راه دور (RAT) جدید به نام VeilShell، مورد هدف قرار دادهاند. تیم تحقیقاتی Securonix، این حملاتِ در حال انجام را کشف و SHROUDED#SLEEP نامگذاری کرده است و آن را به
هکرهای کره شمالی در حملات اخیر خود علیه ژاپن و کره جنوبی از دو نوع بدافزار جدید به نامهای KLogEXE و FPSpy استفاده کردهاند. این حملات به گروه Kimsuky (کیمسوکی) نسبت داده شده است. این گروه با نامهای APT43، ARCHIPELAGO، Black Banshee، Emerald Sleet (Thallium سابق)، Sparkling Pisces، Springtail و
ما در چند هفته گذشته، شاهد افزایش مجدد فعالیتهای گروههای همسو با اهداف کره شمالی بودهایم که چندین پکیج را در رجیستری npm منتشر کردند. این اقدام آنها نشان دهنده تلاشهای هماهنگ و بی وقفه برای نفوذ به توسعه دهندگان توسط بدافزار و سرقت داراییهای ارزهای دیجیتال قربانیان است. آخرین
هکرهای کره شمالی در حملات اخیر خود از یک آسیب پذیری روز صفر در مرورگر گوگل کروم (CVE-2024-7971) که به تازگی پچ شده است، برای استقرار روت کیت FudModule سوء استفاده کردند. این آسیب پذیری پس از ایجاد سطح دسترسی SYSTEM توسط اکسپلویت کرنل ویندوز مورد سوء استفاده قرار گرفته
Kimsuky (کیمسوکی) یک گروه سایبری تحت حمایت کره شمالی است که عمدتاً نهادهای کره جنوبی از جمله اتاقهای فکر، مؤسسات دولتی و بخش دانشگاهی را مورد هدف قرار میدهد. این گروه اخیرا با استفاده از افزونه TRANSLATEXT در مرورگر گوگل کروم، اطلاعات حساس دانشگاهیان کره جنوبی را به سرقت برده
شرکت سیمانتک یک بکدور لینوکسی جدید به نام Gomir را کشف کرده است که توسط گروه جاسوسی Springtail کره شمالی (معروف به Kimsuky ) توسعه یافته است. به نظر میرسد که Gomir (یا Linux.Gomir)، نسخه لینوکسی بکدور ویندوزی GoBear میباشد که در حملات اخیر Springtail استفاده شده است. Gomir با
Kimsuky (کیمسوکی)، یک گروه سایبری تحت حمایت کره شمالی است. این گروه در حملات اخیر خود، شرکتهای فعال در حوزه کریپتو (ارز دیجیتال) در کره جنوبی را توسط یک بدافزار جدید مبتنی بر Golang به نام بدافزار Durian مورد هدف قرار داده است. Durian در واقع به عنوان یک بکدور
تیم تحقیقاتی Securonix ، یک دسته حملات مهندسی اجتماعی جدید را با عنوان DEV#POPPER شناسایی کرده است که توسعه دهندگان نرم افزار را از طریق مصاحبههای شغلی جعلی مورد هدف قرار میدهند. مقصود از این حملات، استقرار یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون بر روی سیستم
گزارش اخیر شرکت امنیت سایبری Avast حاکی از آن است که هکرهای کره شمالی از مکانیزم به روزرسانی آنتیویروس eScan برای ایجاد بکدورهایی در شبکه شرکتهای بزرگ و استقرار ماینرهای ارزهای دیجیتال از طریق بدافزار GuptiMiner سوء استفاده کردهاند. محققان، این بدافزار را به عنوان یک تهدید بسیار پیچیده توصیف
گروه مرتبط با کره شمالی معروف به Kimsuky (کیمسوکی) در حال تغییر تاکتیکهای خود مشاهده شده است. گروه Kimsuky اخیرا از فایلهای CHM (Compiled HTML Help یا راهنمای HTML کامپایل شده) ویندوز به عنوان بُرداری برای ارائه بدافزار به منظور جمع آوری داده های حساس استفاده کرده است. گروه Kimsuky
