

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





آزمایشگاه FortiGuard در ژانویه 2024، یک فایل PDF را به زبان پرتغالی شناسایی نمود که یک بدافزار چند منظوره معروف به Byakugan را توزیع میکرد. گزارشی از این بدافزار در حین بررسی آن منتشر شد. این گزارش تنها تجزیه و تحلیل مختصری از همپوشانی بین آن حمله و این یافته

Resecurity نسخه جدیدی از بدافزار JSOutProx را شناسایی کرده است که سازمانها و سرویسهای مالی را در مناطق APAC (آسیا و اقیانوسیه) و MENA (خاورمیانه و شمال آفریقا) مورد هدف قرار میدهد. JSOutProx یک فریمورک حمله پیچیده است که از جاوا اسکریپت و دات نت و از ویژگی سریالسازی (serialization)
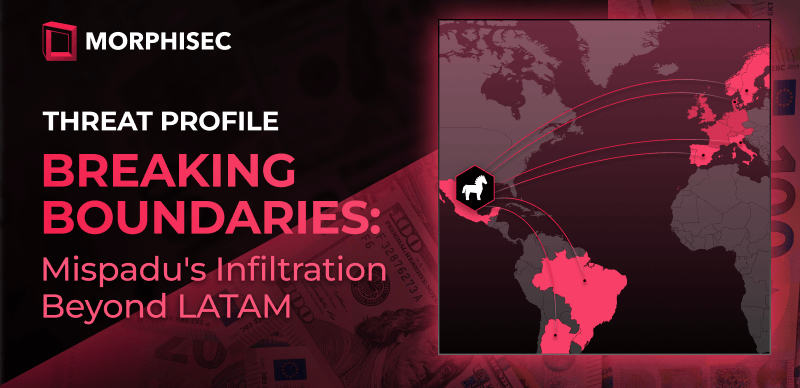
آزمایشگاه Morphisec اخیراً، افزایش قابل توجهی را در فعالیتهای مرتبط با بدافزار Mispadu شناسایی کرده است. Mispadu یک تروجان بانکی میباشد که اولین بار توسط ESET در سال 2019 شناسایی و نامگذاری شده است. این تروجان در ابتدا بر روی کشورهای آمریکای لاتین و افراد اسپانیایی زبان متمرکز بود اما

یک گروه فیشینگ جدید اخیرا مشاهده شده است که تمرکز خود را به منطقه آمریکای لاتین معطوف کرده است تا پیلودهای مخرب را در سیستمهای ویندوز مستقر کند. کارلا آگرگادو، محقق Trustwave SpiderLabs در این خصوص اذعان داشت که ایمیل فیشینگ حاوی یک پیوست ZIP میباشد که پس از استخراج،

Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
محققان امنیتی، نسخه جدیدی از تروجان بانکی Vultur مختص اندروید را کشف کردند که شامل قابلیت های کنترل از راه دور پیشرفته تر و مکانیزم گریز (Evasion) بهبود یافته است که اپراتورهای خود را قادر میسازد تا از راه دور با یک دستگاه تلفن همراه تعامل داشته باشند و داده

محققان Proofpoint اخیراً فعالیت جدیدی توسط گروه سایبری TA450 که با نامهای MuddyWater، Mango Sandstorm و Static Kitten نیز شناخته میشود را مشاهده کردهاند که در آن، این گروه از یک فریب مهندسی اجتماعی با مضمون پرداخت و حقوق برای نفوذ به کارمندان اسرائیلی در سازمانهای چندملیتی بزرگ استفاده کرده

محققان امنیت سایبری موج جدیدی از حملات فیشینگ را شناسایی کردهاند که هدف آن ارائه یک بدافزار رباینده اطلاعات در حال تکامل به نام StrelaStealer است. حملات فیشینگ اخیر StrelaStealer، بیش از یکصد سازمان را در اتحادیه اروپا و ایالات متحده مورد هدف قرار داده است. این دسته حملات به

بکدور WINELOADER در حملات سایبری اخیر، نهادهای دیپلماتیک را توسط طعمههای فریبنده فیشینگ مورد هدف قرار داده است. این فعالیت مخرب به یک گروه هکری مرتبط با سرویس اطلاعات خارجی روسیه (SVR) نسبت داده شده است که مسئول نفوذ به SolarWinds و مایکروسافت نیز میباشد. این یافتهها از سوی Mandiant

امنیت سیستمهای کنترل صنعتی (ICS)، حوزه حائز اهمیتی است که شامل حفاظت از سیستمهای اتوماسیون صنعتی، سخت افزار و نرم افزار یکپارچه طراحی شده برای نظارت و کنترل بر عملکرد ماشین آلات و دستگاههای مرتبط در محیطهای صنعتی میشود. مستند پیش رو، به بررسی چشم انداز تهدیدات سیستمهای اتوماسیون صنعتی
آزمایشگاه FortiGuard در ژانویه 2024، یک فایل PDF را به زبان پرتغالی شناسایی نمود که یک بدافزار چند منظوره معروف به Byakugan را توزیع میکرد. گزارشی از این بدافزار در حین بررسی آن منتشر شد. این گزارش تنها تجزیه و تحلیل مختصری از همپوشانی بین آن حمله و این یافته
Resecurity نسخه جدیدی از بدافزار JSOutProx را شناسایی کرده است که سازمانها و سرویسهای مالی را در مناطق APAC (آسیا و اقیانوسیه) و MENA (خاورمیانه و شمال آفریقا) مورد هدف قرار میدهد. JSOutProx یک فریمورک حمله پیچیده است که از جاوا اسکریپت و دات نت و از ویژگی سریالسازی (serialization)
آزمایشگاه Morphisec اخیراً، افزایش قابل توجهی را در فعالیتهای مرتبط با بدافزار Mispadu شناسایی کرده است. Mispadu یک تروجان بانکی میباشد که اولین بار توسط ESET در سال 2019 شناسایی و نامگذاری شده است. این تروجان در ابتدا بر روی کشورهای آمریکای لاتین و افراد اسپانیایی زبان متمرکز بود اما
یک گروه فیشینگ جدید اخیرا مشاهده شده است که تمرکز خود را به منطقه آمریکای لاتین معطوف کرده است تا پیلودهای مخرب را در سیستمهای ویندوز مستقر کند. کارلا آگرگادو، محقق Trustwave SpiderLabs در این خصوص اذعان داشت که ایمیل فیشینگ حاوی یک پیوست ZIP میباشد که پس از استخراج،
Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
محققان امنیتی، نسخه جدیدی از تروجان بانکی Vultur مختص اندروید را کشف کردند که شامل قابلیت های کنترل از راه دور پیشرفته تر و مکانیزم گریز (Evasion) بهبود یافته است که اپراتورهای خود را قادر میسازد تا از راه دور با یک دستگاه تلفن همراه تعامل داشته باشند و داده
محققان Proofpoint اخیراً فعالیت جدیدی توسط گروه سایبری TA450 که با نامهای MuddyWater، Mango Sandstorm و Static Kitten نیز شناخته میشود را مشاهده کردهاند که در آن، این گروه از یک فریب مهندسی اجتماعی با مضمون پرداخت و حقوق برای نفوذ به کارمندان اسرائیلی در سازمانهای چندملیتی بزرگ استفاده کرده
محققان امنیت سایبری موج جدیدی از حملات فیشینگ را شناسایی کردهاند که هدف آن ارائه یک بدافزار رباینده اطلاعات در حال تکامل به نام StrelaStealer است. حملات فیشینگ اخیر StrelaStealer، بیش از یکصد سازمان را در اتحادیه اروپا و ایالات متحده مورد هدف قرار داده است. این دسته حملات به
بکدور WINELOADER در حملات سایبری اخیر، نهادهای دیپلماتیک را توسط طعمههای فریبنده فیشینگ مورد هدف قرار داده است. این فعالیت مخرب به یک گروه هکری مرتبط با سرویس اطلاعات خارجی روسیه (SVR) نسبت داده شده است که مسئول نفوذ به SolarWinds و مایکروسافت نیز میباشد. این یافتهها از سوی Mandiant
امنیت سیستمهای کنترل صنعتی (ICS)، حوزه حائز اهمیتی است که شامل حفاظت از سیستمهای اتوماسیون صنعتی، سخت افزار و نرم افزار یکپارچه طراحی شده برای نظارت و کنترل بر عملکرد ماشین آلات و دستگاههای مرتبط در محیطهای صنعتی میشود. مستند پیش رو، به بررسی چشم انداز تهدیدات سیستمهای اتوماسیون صنعتی
