

توضیحات
آسیب پذیری CVE-2026-36425 در درایور کرنل OPSWAT AppRemover با نام ardrv.sys و در نسخه 2017.10.02.1551 و نسخه های قدیمی تر آن وجود دارد. این ضعف امنیتی به نحوه مدیریت درخواست های ورودی در کنترل کننده IOCTL با شناسه 0x2420031 مربوط است؛ به گونه ای که درایور پیش از پردازش درخواست خاتمه پردازه، مجوزهای لازم را به درستی بررسی نمیکند. در نتیجه، یک کاربر لوکال با سطح دسترسی پایین میتواند به دستگاه درایور دسترسی پیدا کرده و درخواست خاتمه پردازه ها را ارسال کند. مهاجم با سوءاستفاده از این قابلیت میتواند پردازه های محافظت شده، از جمله پردازه های مربوط به نرمافزارهای امنیتی را هدف قرار دهد.
این آسیب پذیری در رکورد رسمی در دسته «مدیریت نادرست سطح دسترسی» (Improper Privilege Management) قرار گرفته و مطابق با CWE-269 طبقه بندی شده است. این ضعف زمانی رخ میدهد که یک نرم افزار، مجوزهای دسترسی را به درستی مدیریت نکند و امکان اجرای عملیات حساس را در اختیار کاربر غیرمجاز قرار دهد. در این مورد، درایور درخواست های خاتمه پردازه را بدون اعتبارسنجی مناسب سطح دسترسی کاربر پردازش میکند.
با این حال، در پژوهشی دیگر که در گیت هاب منتشر شده، این آسیب پذیری در دسته «کنترل دسترسی نادرست» (Improper Access Control) مطابق با CWE-284 قرار گرفته است. این تفاوت به نحوه توصیف ضعف مربوط میشود؛ CWE-284 به طور کلی به ضعف در سازوکارهای کنترل دسترسی اشاره دارد، در حالی که CWE-269 مشخصاً بر مدیریت نادرست سطح دسترسی و مجوزهای کاربران تمرکز میکند. بنابراین، هر دو دسته بندی میتوانند جنبهای از این آسیب پذیری را توصیف کنند؛ با این حال، شناسه ثبت شده در رکورد رسمی CWE-269 است.
طبق تحلیل فنی منتشرشده در گیت هاب، درایور از طریق Object دستگاه \\.\ardrv در دسترس کاربران لوکال قرار دارد و درخواست های خاتمه پردازه را با سه روش در سطح کرنل اجرا میکند. روش نخست، دست کاری حافظه پردازه و بازنویسی محتوای آن با دستورهای INT3 است که میتواند منجر به کرش پردازه شود. روش دوم، خاتمه مستقیم پردازه با استفاده از توابع ObOpenObjectByPointer و ZwTerminateProcess است. روش سوم نیز از سازوکار Job Object و تابع ZwTerminateJobObject برای خاتمه پردازه از مسیر جایگزین استفاده میکند.
بر اساس این گزارش، درایور پیش از اجرای این عملیات، مجوزهای دسترسی کاربر را به درستی بررسی نکرده و محدودیت های حفاظتی لازم را برای پردازه های حساس اعمال نمیکند. در نتیجه، مهاجم لوکال میتواند از این آسیب پذیری برای خاتمه دادن به پردازه های آنتی ویروس، ابزارهای EDR و سایر نرم افزارهای امنیتی سوءاستفاده کند.
در رکورد رسمی، این آسیب پذیری با امتیاز 6.5 از 10 و شدت متوسط (Medium) ثبت شده و تأثیری بر دسترس پذیری (Availability) سیستم برای آن در نظر گرفته نشده است. با این حال، در تحلیل فنی منتشرشده در گیت هاب، به امکان خاتمه پردازه ها، از جمله پردازه های نرمافزارهای امنیتی و احتمال بروز انکار سرویس (DoS) اشاره شده است. همچنین، در حالی که رکورد رسمی بردار حمله را شبکه ای در نظر گرفته، شرح آسیب پذیری و پژوهش فنی بر دسترسی لوکال تأکید دارند.
شرکت OPSWAT این آسیب پذیری را در ژوئن 2026 پچ کرده است. طبق اطلاعیه رسمی شرکت، درایور قدیمی ardrv.sys دیگر در OESIS Framework و MetaDefender Endpoint استفاده نمیشود و درایور جدید libwasys.sys نسخه 10.3.5429.0 جایگزین آن شده است. همچنین، مایکروسافت از اول سپتامبر 2026 درایور آسیب پذیر ardrv.sys را به فهرست درایورهای مسدود شده اضافه کرده است. برای دریافت پچ امنیتی، کاربران باید OESIS Framework را به نسخه منتشرشده در 25 ژوئن 2026 یا جدید تر و MetaDefender Endpoint را به نسخه 7.6.2606.1036 یا بالاتر بروزرسانی کنند. طبق اعلام OPSWAT، در نسخه های جدید این محصولات، درایور آسیب پذیر با نسخه جایگزین شده و پچ امنیتی اعمال شده است.
CVSS
| Score | Severity | Version | Vector String |
| 6.5 | MEDIUM | 3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N |
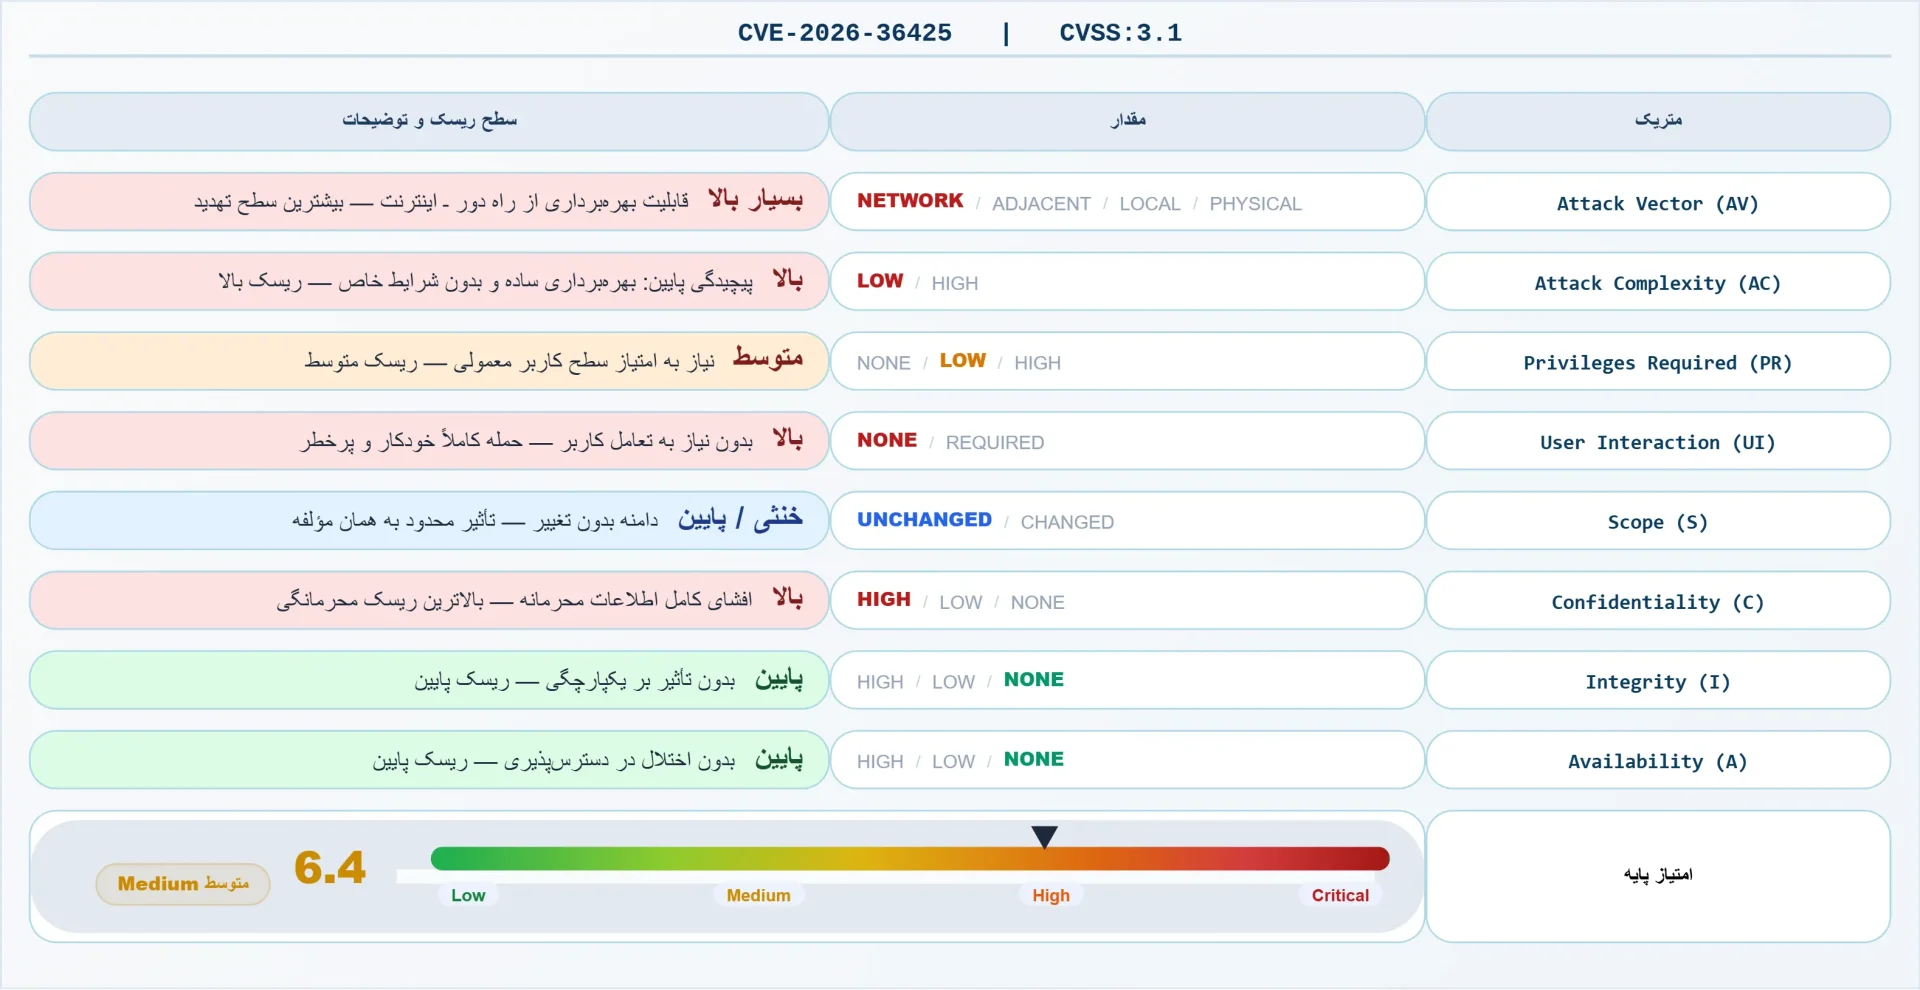
لیست محصولات آسیب پذیر
| Versions | Product |
| 2017.10.02.1551 and earlier | OPSWAT AppRemover Driver (ardrv.sys) |
لیست محصولات بروز شده
| Versions | Product |
| 10.3.5429.0 (libwasys.sys replacement driver) | OPSWAT AppRemover Driver |
| June 25, 2026 release or later | OPSWAT OESIS Framework |
| 7.6.2606.1036 or later | OPSWAT MetaDefender Endpoint |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکس شده در گوگل با دامنه .ir که OPSWAT را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 1,020 | site:.ir “OPSWAT” | OPSWAT |
نتیجه گیری
این آسیب پذیری در درایور کرنل ardrv.sys محصول OPSWAT به کاربران لوکال اجازه میدهد بدون اعتبارسنجی سطح دسترسی، پردازه ها را خاتمه دهند. سوءاستفاده از این ضعف امنیتی میتواند با خاتمه دادن به پردازه های نرم افزارهای امنیتی، عملکرد آنها را مختل و سازوکارهای حفاظتی سیستم را تضعیف کند. برای کاهش ریسک سوءاستفاده از این آسیب پذیری، اقدامات زیر توصیه میشود:
- بروزرسانی محصولات OPSWAT: OESIS Framework باید به نسخه منتشر شده در 25 ژوئن 2026 یا جدیدتر و MetaDefender Endpoint به نسخه 6.2606.1036 یا بالاتر بروزرسانی شود. در این نسخه ها، درایور آسیب پذیر ardrv.sys با درایور libwasys.sys نسخه 10.3.5429.0 جایگزین شده و پچ امنیتی اعمال شده است. بروزرسانی این محصولات مهم ترین اقدام برای رفع آسیب پذیری و جلوگیری از سوءاستفاده از آن است.
- مسدود سازی درایور آسیب پذیر: اطمینان حاصل شود که سازوکار مسدود سازی درایورهای آسیب پذیر مایکروسافت فعال است و sys در فهرست مسدود سازی قرار دارد. مایکروسافت این درایور را از اول سپتامبر 2026 به فهرست مسدود سازی خود اضافه کرده است. این اقدام به جلوگیری از بارگذاری درایور آسیب پذیر و کاهش احتمال سوءاستفاده از آن کمک میکند.
- بررسی و شناسایی پردازه های مشکوک: لاگ های امنیتی و سیستمی برای شناسایی خاتمه غیر منتظره پردازه ها، به ویژه پردازه های آنتی ویروس و ابزارهای EDR بررسی شوند. این اقدام به شناسایی نشانه های احتمالی سوءاستفاده از آسیب پذیری و تشخیص تلاش برای مختل کردن عملکرد ابزارهای امنیتی کمک میکند.
اجرای این اقدامات، به ویژه بروزرسانی محصولات OPSWAT و مسدودسازی درایور آسیب پذیر، ریسک سوءاستفاده از این ضعف امنیتی برای خاتمه پردازه های محافظت شده و مختل کردن عملکرد نرم افزارهای امنیتی را کاهش میدهد.
امکان استفاده در تاکتیک های MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
مهاجم برای بهره برداری از این آسیب پذیری نیاز به دسترسی محلی (Local Access) به سیستم هدف دارد. این دسترسی میتواند از طریق یک حساب کاربری معمولی با سطح دسترسی پایین (Low-Privileged User) به دست آید.
Execution (TA0002)
هسته اصلی آسیب پذیری در فاز اجرای کد قرار دارد. درایور ardrv.sys یک شیء دستگاه (\\.\ardrv) را در معرض دید قرار میدهد که هیچ اعتبارسنجی امتیازی برای آن وجود ندارد. هر پردازه در سطح کاربری میتواند با باز کردن این دستگاه و ارسال یک درخواست IOCTL با کد 0x2420031 به همراه شناسه پردازه (PID) هدف، درخواست خاتمه آن پردازه را ارسال کند. درایور سه روش مختلف برای متوقف کردن پردازه هدف پیاده سازی میکند که همگی در حالت کرنل (Kernel Mode) و با دسترسی SYSTEM اجرا میشوند.
Privilege Escalation (TA0004)
این آسیب پذیری در دسته Exploitation for Privilege Escalation (T1068) قرار میگیرد. مهاجم از یک موقعیت کاربر محلی با امتیاز پایین شروع کرده و با سوءاستفاده از درایور، به قابلیت هایی در سطح کرنل دست مییابد که معادل دسترسی SYSTEM است. این افزایش اختیار به مهاجم اجازه میدهد تا پردازه هایی را خاتمه دهد که در حالت عادی حتی یک مدیر سیستم نیز نمیتواند به راحتی آنها را متوقف کند، از جمله پردازه های محافظت شده با PPL (Protected Process Light). این قابلیت به مهاجم اجازه میدهد تا لایه های دفاعی endpoint را که برای متوقف کردن زنجیره حمله طراحی شده اند، از کار بیندازد.
Impact (TA0040)
قابلیت ارسال درخواست خاتمه پردازه بدون بررسی مجوزها میتواند برای متوقف کردن پردازه های حساس یا امنیتی مورد سوءاستفاده قرار گیرد. برای مثال، اگر درایور اجازه دهد پردازه ای که کاربر عادی مجاز به خاتمه دادن آن نیست هدف قرار گیرد، مهاجم ممکن است عملکرد ابزارهای امنیتی یا سرویس های حیاتی را مختل کند. این رفتار مستقیماً با تاکتیک Impact مرتبط است، زیرا هدف آن میتواند کاهش دسترس پذیری یا مختل کردن عملکرد سیستم باشد. با این حال، CVSS منتشرشده اثر مستقیم بر Availability را None ارزیابی کرده است؛ بنابراین نباید ادعا کرد که این آسیب پذیری به تنهایی الزاماً موجب ازکارافتادن کل سیستم میشود.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-36425
- https://www.cvedetails.com/cve/CVE-2026-36425/
- https://www.opswat.com/blog/security-update-addressing-the-opswat-legacy-appremover-driver-and-cve-2026-36425
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-36425
- https://vuldb.com/vuln/379651
- https://github.com/redteamfortress/CVE-2026-36425
- https://www.virustotal.com/gui/file/2248347b2ec49f07268a44816ebb6265677093ec277f825de1a76700ab25e3bc
- https://www.virustotal.com/gui/file/07c5209bf83065fe760f4fee4ed2308b0c523671f68ca73a3854c2c8c28c0541
- https://nvd.nist.gov/vuln/detail/cve-2026-36425
- https://cwe.mitre.org/data/definitions/269.html
گزارش اثبات آسیبپذیری CVE-2026-36425
اطلاعات آسیبپذیری
عنوان: آسیبپذیری عدم اعتبارسنجی مجوز در IOCTL درایور کرنل OPSWAT AppRemover منجر به خاتمه غیرمجاز پردازهها
شناسه: CVE-2026-36425
وضعیت مشاوره: Advisory / Public PoC Available / Vendor Patched
امتیاز: CVSS: 6.5 (Medium)
محصول: OPSWAT AppRemover Driver
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- درایور ardrv.sys نسخه v2017.10.02.1551 و پایین تر
- نسخه های قدیمی AppRemover و برخی محصولات مبتنی بر OESIS Framework که این درایور را در خود داشتهاند
محیطهای درگیر
- سیستم های Windows 10 و Windows 11 (x64) که درایور آسیب پذیر روی آن ها بارگذاری شده است
- محصولات OPSWAT که از OESIS Framework استفاده میکنند (OPSWAT, MetaDefender, Endpoint)
کامپوننتهای آسیبپذیر
- درایور هسته ardrv.sys
- شیء دستگاه \\.\ardrv، رابط دستگاه که برای همه کاربران قابل دسترسی است
- هندلر IOCTL با کد 0x2420031
ریشه مشکل (Root Cause Analysis)
ریشه اصلی این آسیب پذیری به عدم اعتبارسنجی مجوز (Privilege Validation) در پردازشگر IOCTL درایور ardrv.sys بازمیگردد
در معماری Windows، درایور kernel-mode میتواند عملیاتی انجام دهد که پردازه های عادی در سطح User-mode اجازه انجام مستقیم آن ها را ندارند. بنابراین، هر درایوری که عملیات حساس را از طریق Device Object و IOCTL در اختیار برنامه های در سطح user-mode قرار میدهد، باید هم دسترسی به Device Object و هم مجوز انجام عملیات را به درستی کنترل کند.
در این مورد، کاربر محلی غیرمدیر میتواند به رابط درایور دسترسی پیدا کند و درخواست خاتمه پردازه را بدون اعتبارسنجی مناسب مجوز ارسال کند
بر اساس تحلیل منتشرشده، پردازشگر آسیب پذیر در درایور ardrv.sys میتواند از سه مسیر متمایز برای خاتمه پردازه استفاده کند که همگی از حالت کرنل اجرا میشوند و هیچکدام اعتبارسنجی فراخواننده را انجام نمیدهند:
- در مسیر نخست، درایور با فراخوانی KeAttachProcess به فضای آدرس پردازه هدف متصل میشود؛ این تابع زمینه حافظه پردازه هدف را به thread فعلی متصل میکند تا دسترسی به حافظه آن ممکن شود سپس 4096 صفحه اول حافظه پردازه با مقدار 0xCC (دستورالعمل INT3) بازنویسی میشود تا پردازه با خرابی حافظه crash کند.
- در مسیر دوم، درایور با استفاده از ObOpenObjectByPointer یک هندلر به شیء پردازه هدف باز میکند؛ این تابع اشاره گر به شیء کرنل را دریافت کرده و با اعمال DesiredAccess موردنظر (در اینجا PROCESS_TERMINATE) یک هندل معتبر بازمیگرداند. سپس با فراخوانی ZwTerminateProcess و ارسال همان هندل، پردازه و تمام thread های آن خاتمه مییابند.
- در مسیر سوم که به عنوان جایگزین (fallback) استفاده میشود، درایور یک Job Object ایجاد کرده، پردازه هدف را به آن اختصاص میدهد و در نهایت با ZwTerminateJobObject کل Job و به تبع آن تمام پردازه های عضو را خاتمه میدهد.
هر سه روش از یک IOCTL با کد 0x2420031 و از سوی هر کاربر محلی بدون نیاز به دسترسی مدیریتی قابل فراخوانی هستند. در نتیجه هر کاربر محلی با دسترسی سطح پایین میتواند هر پردازه ای را روی سیستم خاتمه دهد، از جمله پردازه های محافظت شده (PPL) و سرویس های امنیتی مانند EDR و آنتیویروس.
بخش آسیبپذیر
رفتار ناامن سیستم:
دستگاه درایور بدون محدودیت دسترسی در دسترس هر کاربر محلی است و IOCTL خاتمه پردازه هیچ بررسی سطح دسترسی انجام نمیدهد. این طراحی به مهاجم با دسترسی کاربر معمولی اجازه میدهد از سطح کرنل وردازه های محافظت شده را از بین متوقف کند.
نحوه سوءاستفاده مهاجم:
- مهاجم به Device Object درایور دسترسی پیدا میکند
- درخواست IOCTL مربوط به عملیات خاتمه پردازه را ارسال میکند
- درایور، بدون بررسی مناسب مجوز درخواست کننده، درخواست را پردازش میکند
- عملیات خاتمه پردازه در kernel-mode انجام میشود
- در صورت انتخاب پردازه امنیتی یا حیاتی، سرویس مربوطه ممکن است متوقف یا دچار اختلال شود
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک ابزار دور زدن دفاع (Defense Evasion) بسیار قدرتمند در زنجیره حمله محلی محسوب میشود که در تکنیک BYOVD (Bring Your Own Vulnerable Driver) استفاده میشود.
پیشنیازهای بهرهبرداری (Prerequisites)
- دسترسی محلی به سیستم (مهاجم باید بتواند کد را روی سیستم هدف اجرا کند)
- امکان بارگذاری درایور کرنل (در صورت عدم وجود قبلی، نیاز به تکنیک های BYOVD یا نصب نرم افزار حاوی درایور)
- عدم نیاز به دسترسی Administrator برای ارسال IOCTL
- عدم نصب وصله امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- محدود کردن دسترسی به Device Object با Security Descriptor مناسب
- مطابق طراحی محصول، دسترسی تنها به حساب های موردنیاز مانند Administrators، LocalService و SYSTEM اعطا میشود
- اعتبارسنجی مجوز درخواست کننده پیش از اجرای هر عملیات حساس در IOCTL handler
- اعتبارسنجی PID و پارامترهای درخواست و بررسی مجاز بودن عملیات روی پردازه هدف
- جلوگیری از اجرای عملیات خاتمه پردازه برای درخواست های غیرمجاز
- ثبت رویدادهای مرتبط با استفاده غیرعادی از رابط درایور
- محافظت از فرآیندهای حیاتی و PPL در برابر خاتمه غیرمجاز
- اصل Fail Secure، هرگونه درخواست از درخواست کننده ی ناشناس باید رد شود
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- بروزرسانی OESIS Framework
- بروزرسانی MetaDefender Endpoint
- درایور قدیمی و آسیب پذیر را حذف یا با نسخه اصلاح شده جایگزین کنید
- حذف یا غیرفعال کردن درایور قدیمی ardrv.sys در صورت وجود
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- پیاده سازی Application Control (مانند WDAC یا AppLocker) برای جلوگیری از بارگذاری درایورهای آسیب پذیر
- فعال سازی Driver Signature Enforcement و مسدودسازی درایورهای ناشناس
- استفاده از راهکارهای EDR برای شناسایی تلاش های بارگذاری درایورهای آسیب پذیر (BYOVD)
- استفاده از سیاست های WDAC / HVCI برای محدود کردن بارگذاری درایورهای آسیب پذیر
- بررسی سیستم برای وجود فایل های ardrv.sys و حذف آن ها
اقدامات بلندمدت برای کاهش ریسک:
- سیاست بروزرسانی منظم
- ارزیابی امنیتی درایورهای شخص ثالث قبل از استقرار
- استقرار SBOM برای ردیابی نسخه درایورها و وابستگی ها
- سیاست سختگیرانه برای جلوگیری از بارگذاری درایورهای امضا شده قدیمی و آسیب پذیر (BYOVD mitigation)
- پیاده سازی فرآیندهای منظم تست نفوذ (Penetration Testing) و ارزیابی امنیتی برای کشف زود هنگام آسیب پذیری های مشابه در زیرساخت
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- ایجاد سرویس درایور جدید با type=kernel در رجیستری (HKLM\SYSTEM\CurrentControlSet\Services\<random_name>)
- اتصال به شیء دستگاه \\.\ardrv توسط پردازه های غیرمجاز
- بارگذاری درایور از مسیر TEMP با نام فایل تصادفی
- استفاده از NtLoadDriver برای بارگذاری درایور
- خاتمه ناگهانی پردازه های امنیتی (EDR/AV) بدون دلیل مشخص
- رخدادهای غیرمعمول در Windows Service Control Manager و ابزارهای EDR
منابع پیشنهادی برای مانیتورینگ و پایش:
- راهکارهای EDR (CrowdStrike, SentinelOne, Microsoft Defender for Endpoint) برای شناسایی رفتارهای BYOVD
- سیستم های SIEM برای تحلیل مرکزی لاگ های ایجاد سرویس و بارگذاری درایور
- لاگ های Sysmon (Event ID 6 – Driver Load)
- مانیتورینگ ایجاد سرویس های هسته و دسترسی به device objects
واکنش به حادثه (Incident Response)
- ایزوله سازی فوری سیستم آلوده از شبکه
- اعمال فوری بروزرسانی
- جمع آوری و حفظ لاگ های Sysmon، لاگ های امنیتی، و رویدادهای بارگذاری درایور
- بررسی وجود درایور ardrv.sys در سیستم (C:\Windows\System32\drivers\ یا مسیرهای TEMP)
- بررسی سرویس های درایور برای سرویس های ناشناس با type=kernel
- بررسی ترافیک و دستگاه های متصل برای نشانه های نفوذ به دستگاه
- تغییر تمام رمزهای عبور و کلیدهای مرتبط
- نصب فوری وصله امنیتی و بروزرسانی فوری
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
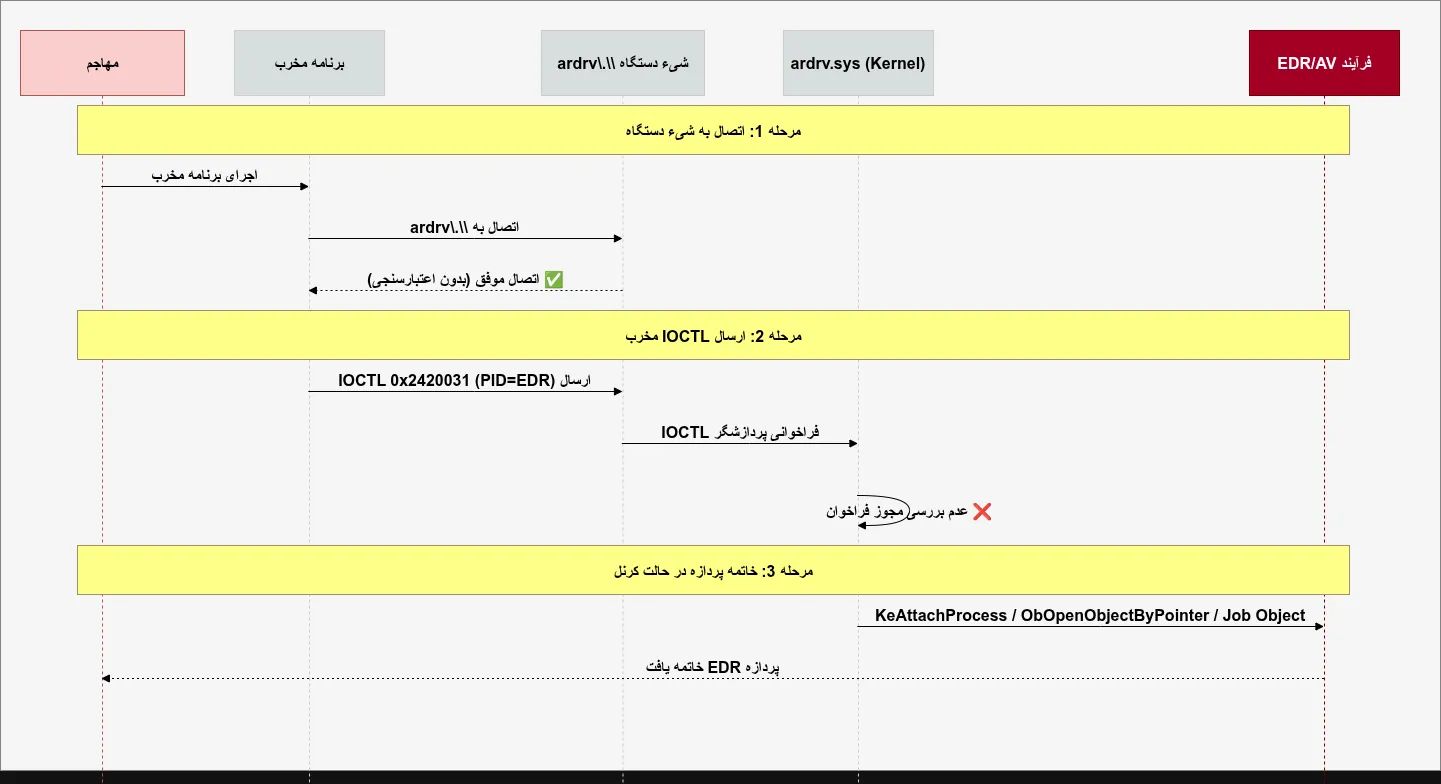
در نمودار زیر (شکل ۱)، مهاجم با یک حساب کاربری سطح پایین، از نقص کنترل دسترسی در درایور ardrv.sys برای خاتمه پردازه EDR استفاده میکند.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیب پذیری را در محیط ایزوله و کنترل شده با استفاده از نسخه آسیب پذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیب پذیر درایور ardrv.sys است
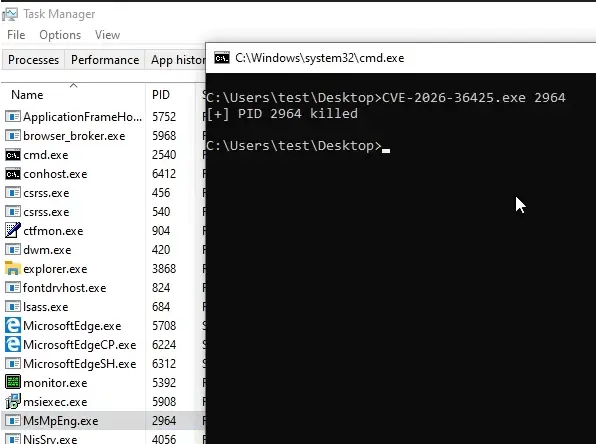
- اجرای PoC در محیط آزمایشگاهی منجر به اثبات crash یا خاتمه پردازه MsMpEng.exe از Microsoft Defender Antivirus شد، در حالی که در حالت عادی، بستن این پردازه ممکن نیست
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود
رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-36425
https://nvd.nist.gov/vuln/detail/cve-2026-36425
https://cwe.mitre.org/data/definitions/269.html
https://github.com/gongchuang1089/EDRKiller/
https://github.com/redteamfortress/CVE-2026-36425
https://www.opswat.com/docs/mdsdk/release-notes/cve-2026-36425
OPSWAT AppRemover
CVE-2026-36425 – Improper Access Control in Kernel Driver Leading to Arbitrary Process Termination (BYOVD)
Affects
- OPSWAT AppRemover (utility for cleanly removing third-party applications)
- Versions:
- ardrv.sys v2017.10.02.1551 and earlier
- Components:
- Kernel driver (
ardrv.sys) - IOCTL handler (
0x2420031)
- Kernel driver (
- Files:
ardrv.sys(16 vulnerable driver variants identified, all validly signed by OPSWAT)
- Functions:
DriverEntry- IOCTL dispatch chain
Affected Products (embedding the vulnerable driver):
- OESIS Framework
- MetaDefender Endpoint
- Other OPSWAT products that included
ardrv.sysas a component
NOT VULNERABLE:
- OESIS Framework versions released June 25, 2026 or later (replaced
ardrv.syswithlibwasys.sysv10.3.5429.0) - MetaDefender Endpoint v7.6.2606.1036 or later
- Systems where the legacy
ardrv.sysdriver has been removed or disabled - Microsoft has added
ardrv.systo its block list effective September 1, 2026
Description
CVE-2026-36425 is a medium-severity improper access control vulnerability in OPSWAT’s legacy AppRemover kernel driver (ardrv.sys), discovered by researcher Jehad Abudagga (@j3h4ck) .
The driver exposes a device object (\\.\ardrv) that is accessible to any local user without privilege validation. The IOCTL handler 0x2420031 performs process termination on a caller-supplied PID using three distinct methods, all executing in kernel context :
- Memory corruption: Attaches to the target process via
KeAttachProcessand overwrites the first 4096 pages with0xCC(INT3 breakpoints), forcing a crash. - Direct termination: Opens the process via
ObOpenObjectByPointerand callsZwTerminateProcess. - Job object termination: Creates a Job Object, assigns the target process to it, and terminates the entire job via
ZwTerminateJobObject.
All three methods lack caller validation, privilege checks, and protection for critical or PPL-protected processes. This enables Bring Your Own Vulnerable Driver (BYOVD) attacks, where an attacker loads the signed driver to terminate security software (EDR, antivirus) and disable system protections .
Key technical characteristics:
- CWE: CWE-269 (Improper Privilege Management) / CWE-284 (Improper Access Control)
- CVSS v3.1 Score: 6.5 (Medium)
- Attack vector: Network (CVSS) / Local (practical)
- Authentication required: Yes (attacker must have local user access)
- User interaction: None
- Public PoC: Yes – multiple repositories available
- Active exploitation: Confirmed – VulnCheck KEV listed (August 26, 2026)
Attack Vector
Primary Attack Vector:
Local (requires local user access to load the vulnerable driver)
Attack Scenario (BYOVD):
- An attacker obtains a low-privileged local account or code execution on a target Windows system.
- The attacker loads the signed
ardrv.sysdriver (one of 16 variants) usingsc.exe createandsc.exe start. - The attacker runs a PoC tool (e.g.,
ardrvkiller.exe <PID>) that opens the\\.\ardrvdevice and sends IOCTL0x2420031with the target process PID . - The driver terminates the target process from kernel mode without any privilege validation.
- The attacker terminates EDR/AV agents, PPL-protected processes, or other security software, disabling system protections.
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | LOCAL (practical) / NETWORK (CVSS) |
| Attack Complexity | LOW |
| Privileges Required | LOW (any local user) |
| User Interaction | NONE |
| Scope | UNCHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | NONE |
| Availability Impact | NONE |
| Exploit Availability | Yes – public PoC on GitHub |
| Active Exploitation | Confirmed – VulnCheck KEV |
Conditions Affecting Risk:
- The vulnerable
ardrv.sysdriver must be present on the system (bundled with OPSWAT products) - Attacker must have local user access to load the driver
- Windows systems without driver blocklist protection (prior to September 1, 2026, when Microsoft added
ardrv.systo its block list)
Impact
Successful exploitation allows a local attacker to:
- Terminate any process on the system, including EDR, antivirus, and PPL-protected security processes
- Disable security software, enabling further attacks without detection
- Bypass endpoint protections through a BYOVD attack technique
- Cause denial of service by terminating critical system processes
- Weaken the security posture of the affected system
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Access to protected system resources |
| Integrity | NONE | No data modification (per CVSS) |
| Availability | NONE | No service disruption (per CVSS) |
Important: The practical impact is security control bypass – the ability to terminate security software is a critical enabler for subsequent attacks. The CVSS score (6.5) does not fully reflect the operational risk in environments where the driver is present .
Observed Exploitation & Threat Activity
- Discovery: Jehad Abudagga (@j3h4ck)
- CVE Request Submitted: February 25, 2026
- CVE Published: July 16, 2026
- Public PoC: Yes –
redteamfortress/CVE-2026-36425on GitHub (24 stars, 18 files) - Additional PoC:
gongchuang1089/EDRKiller(tool that exploits the vulnerability to terminate EDR processes) - In-the-Wild Exploitation: Confirmed – VulnCheck KEV listed August 26, 2026, with reported exploitation observed
- CISA SSVC Assessment: Exploitation: None (as of July 17, 2026, before VulnCheck KEV listing)
- EPSS Score: 0.42%
Disclosure Timeline:
| Date | Event |
|---|---|
| February 25, 2026 | CVE request submitted |
| June 16, 2026 | PoC repository created |
| June 17, 2026 | CVE-2026-36425 published |
| June 25, 2026 | OPSWAT released security fix |
| July 16, 2026 | NVD published CVE record |
| August 26, 2026 | VulnCheck KEV listing – active exploitation confirmed |
| September 1, 2026 | Microsoft added ardrv.sys to block list |
Vendor Response (OPSWAT):
OPSWAT confirmed the vulnerability was identified and fixed in June 2026. The legacy ardrv.sys driver was deprecated and replaced with libwasys.sys v10.3.5429.0. The fix was released June 25, 2026, and affected customers were notified. OPSWAT also notified Microsoft, which added ardrv.sys to its driver block list effective September 1, 2026 .
Severity & Metrics
- CVSS v3.1 (CISA-ADP): Medium (6.5)
- Attack Vector: NETWORK
- Attack Complexity: LOW
- Privileges Required: LOW
- User Interaction: NONE
- Scope: UNCHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: NONE
- Availability Impact: NONE
Vector String: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N
Relevant CWE:
- CWE-269 – Improper Privilege Management
- CWE-284 – Improper Access Control (PoC classification)
MITRE ATT&CK Technique: T1068 (Exploitation for Privilege Escalation) / T1562.001 (Impair Defenses: Disable or Modify Tools)
Patch & Vendor Status
- Official Patch Available: Yes – OPSWAT replaced the vulnerable driver in OESIS Framework and MetaDefender Endpoint on June 25, 2026
- Vendor: OPSWAT, Inc.
- Fix Details: The legacy
ardrv.sysdriver was deprecated and replaced withlibwasys.sysv10.3.5429.0, which was thoroughly reviewed and tested to ensure it does not contain the security flaw
Fixed Versions:
| Product | Fixed Version |
|---|---|
| OESIS Framework | Version released June 25, 2026 or later |
| MetaDefender Endpoint | v7.6.2606.1036 or later |
Microsoft Driver Blocklist:
ardrv.sysadded to Microsoft’s driver block list effective September 1, 2026
Update Methods:
| Action | Method |
|---|---|
| Update OESIS Framework | Upgrade to the June 25, 2026 release or later |
| Update MetaDefender Endpoint | Upgrade to v7.6.2606.1036 or later |
| Verify driver removal | Check that ardrv.sys is no longer present on the system |
| Enable Microsoft driver blocklist | Ensure Windows is configured to honor the blocklist (effective September 1, 2026) |
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Update OPSWAT products | Upgrade OESIS Framework and MetaDefender Endpoint to the latest versions |
Remove or disable ardrv.sys |
If AppRemover functionality is not required, remove or disable the vulnerable driver |
| Verify driver absence | Check systems for the presence of ardrv.sys (16 variants) using the hashes from the PoC repository |
| Enable Microsoft driver blocklist | Ensure Windows is updated to receive the blocklist (effective September 1, 2026) |
Short-Term Defensive Measures
If patching cannot be applied immediately:
- Block the driver via security software – Use EDR or application control to prevent loading of
ardrv.sys - Restrict local user access – Limit who can log into affected systems
- Monitor for BYOVD activity – Watch for unusual driver loading events, especially
ardrv.sys - Enable HVCI (Hypervisor-Enforced Code Integrity) where available
Important Note: The vulnerability is actively exploited. Patching or blocking the driver is critical .
Long-term Defensive Measures
- Implement a BYOVD defense strategy – Use Microsoft’s vulnerable driver blocklist and maintain an allowlist of permitted drivers
- Maintain an inventory of kernel drivers across the organization
- Audit third-party software components for embedded vulnerable drivers
- Monitor vendor security advisories for OPSWAT and other security software vendors
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| Windows Event Logs | Monitor for driver load events (Event ID 7045 – Service Control Manager) |
| EDR / SIEM | Detect loading of ardrv.sys and unexpected process termination events |
| Microsoft Vulnerable Driver Blocklist | Ensure the blocklist is enabled and updated |
| File Integrity Monitoring (FIM) | Detect presence of ardrv.sys on endpoints |
Indicators of Attempted Exploitation:
- Loading of
ardrv.sys– Especially from unexpected locations or by non-system processes - Unexpected termination of security processes – EDR/AV agents, PPL-protected processes
- Use of
sc.exe create/sc.exe startto load the driver - Presence of PoC tools (
ardrvkiller.exe,EDRKiller) on endpoints - Driver hashes matching known variants (16 SHA256 hashes available in the PoC repository)
Detection Strategy:
- Inventory systems for the presence of
ardrv.sysusing the known hashes - Check driver load events in Windows Event Logs
- Monitor for unexpected security process termination – correlate with driver load events
- Verify Microsoft driver blocklist status on Windows systems
Vulnerable Driver Hashes (sample):
| Driver Variant | SHA256 |
|---|---|
| ardrv_1.sys | 0B4C5A2D24810748DE8CE6FB3D6A3E8ACD0305272D6425FA054632410D23EC80 |
| ardrv_2.sys | 1C5129B4D63F2D5252B5B02A0A7D655DAC3B6EAC23DD4ED92B4DD55F243387FF |
| ardrv_5.sys | 07C5209BF83065FE760F4FEE4ED2308B0C523671F68CA73A3854C2C8C28C0541 |
Post-Incident Response
If exploitation is suspected:
- Isolate affected system from the network immediately
- Preserve forensic evidence (Windows Event Logs, driver load history, process termination events, memory dumps)
- Identify which processes were terminated – check for gaps in security logging
- Remove the vulnerable driver – Delete
ardrv.sysand associated services - Update OPSWAT products to versions that replace the driver
- Audit for further compromise – If security software was disabled, assume the system may have been compromised
- Rebuild system from a trusted, clean installation if compromise is confirmed
- Document and report findings to internal security teams
For Enterprise Environments:
- Apply OPSWAT updates through enterprise deployment tools
- Deploy Microsoft’s driver blocklist to all Windows systems
- Scan all endpoints for the presence of
ardrv.sysusing known hashes - Monitor for BYOVD attack patterns across the environment
References
- https://nvd.nist.gov/vuln/detail/CVE-2026-36425
- https://github.com/redteamfortress/CVE-2026-36425
- https://www.opswat.com/docs/mdsdk/release-notes/cve-2026-36425
- https://www.opswat.com/blog/security-update-addressing-the-opswat-legacy-appremover-driver-and-cve-2026-36425
- https://cwe.mitre.org/data/definitions/269.html
