

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی








گروه باج افزار RansomHouse که بهعنوان یک سرویس باجافزاری (RaaS) فعالیت میکند، اخیراً رمزگذار خود را بهطور قابل توجهی ارتقا داده و از یک مدل ساده و خطی به یک معماری رمزگذاری چندلایه و چندمرحلهای مهاجرت کرده است. این تغییر، تنها یک بهبود فنی نیست؛ بلکه مستقیماً باعث: افزایش قدرت

در فصل سوم سال ۲۰۲۵، پژوهشگران Check Point به مهلک ترین دوره پراکندگی در اکوسیستم باجافزار رسیدهاند؛ جایی که ۸۵ گروه فعال باجافزار و اخاذی — بیشترین میزان ثبتشده تاکنون — شناسایی شدهاند. بازاری که زمانی تحت سلطه چند غول RaaS بود، اکنون به دهها عملیات کوچک، با عُمرهای کوتاه

موج جدیدی از فعالیت های مخرب بار دیگر نشان میدهد که Loader شناختهشدهٔ GootLoader بازگشته و اینبار با بهکارگیری «ترفند فونت سفارشی» (custom WOFF2 با glyph substitution) و یک تغییر ساده در ساختار آرشیوهای ZIP سعی میکند شناسایی خودکار را دور بزند و payloadهای مخرب را روی سایتهای WordPress مستقر

🔸 باجافزار چیست؟ باجافزار نوعی نرمافزار مخرب است که دسترسی به سیستم یا دادهها را مسدود یا رمزگذاری میکند تا زمانی که قربانی مبلغی را به مهاجمان پرداخت کند.این نوع حمله سایبری یکی از شایعترین و مخربترین تهدیدات در دنیای دیجیتال است که افراد، سازمانها و زیرساختهای حیاتی را در
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) تأیید کرده که یک آسیبپذیری با شدت بالا در هسته لینوکس (Linux Kernel) اکنون در حملات ransomware مورد اکسپلویت قرار گرفته است. این نقص امنیتی با شناسه CVE-2024-1086، در تاریخ ۳۱ ژانویه ۲۰۲۴ بهعنوان یک ضعف use-after-free در مؤلفهی netfilter: nf_tables شناسایی

گروه باجافزاری Qilin (شناختهشده با نامهای Agenda، Gold Feather و Water Galura) از ابتدای ۲۰۲۵ تا کنون—بهترتیب ماهها جز ژانویه—هر ماه بیش از ۴۰ قربانی اعلام کرده و در ژوئن رکورد ۱۰۰ انتشار را در سایت دادههای منتشرشدهی خود ثبت کرده است. این گروه RaaS (Ransomware-as-a-Service) از حدود جولای ۲۰۲۲
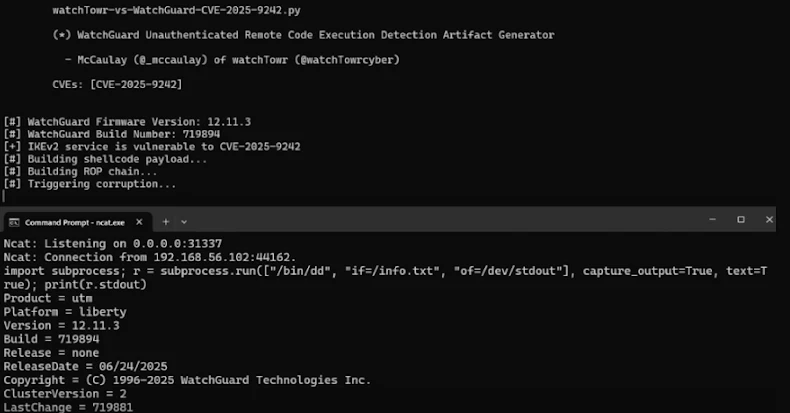
پژوهشگران امنیت سایبری جزئیات یک آسیبپذیری بحرانی در سیستمعامل WatchGuard Fireware را فاش کردند که میتواند به مهاجمان اجازه دهد بدون نیاز به احراز هویت، کد دلخواه خود را روی دستگاه اجرا کنند. این نقص امنیتی با شناسه CVE-2025-9242 و امتیاز 9.3 CVSS، بهعنوان یک آسیبپذیری Out-of-Bounds Write در فرآیند
پژوهشگران امنیتی اخیراً یک بکدور جدید مبتنی بر Rust را کشف کردهاند که با نام ChaosBot شناخته میشود و میتواند به اپراتورهای مهاجم امکان شناسایی شبکه و اجرای دستورات دلخواه روی سیستمهای آلوده را بدهد. شرکت eSentire جزئیات فنی این تهدید را در گزارشی منتشر کرده است. ChaosBot چیست؟ ChaosBot

🔐 یک باگ حیاتی در ابزار GoAnywhere MFT که توسط شرکت Fortra توسعه داده شده، حالا بهطور فعال در حملات باجافزاری (Ransomware) مورد سوءاستفاده قرار میگیرد.مایکروسافت اعلام کرده که گروه سایبری موسوم به Storm-1175 — وابسته به عملیات باجافزاری Medusa — از این آسیبپذیری با شناسهی CVE-2025-10035 برای نفوذ به

حملات ادامهدار باجافزار Akira به دستگاههای SonicWall SSL VPN حملات باجافزار Akira که دستگاههای SonicWall SSL VPN را هدف قرار میدهند، همچنان در حال پیشرفت هستند. در جدیدترین گزارشها، دیده شده که مهاجمان با وجود فعال بودن احراز هویت چند مرحلهای (MFA) با رمز یکبار مصرف (OTP)، موفق به ورود
گروه باج افزار RansomHouse که بهعنوان یک سرویس باجافزاری (RaaS) فعالیت میکند، اخیراً رمزگذار خود را بهطور قابل توجهی ارتقا داده و از یک مدل ساده و خطی به یک معماری رمزگذاری چندلایه و چندمرحلهای مهاجرت کرده است. این تغییر، تنها یک بهبود فنی نیست؛ بلکه مستقیماً باعث: افزایش قدرت
در فصل سوم سال ۲۰۲۵، پژوهشگران Check Point به مهلک ترین دوره پراکندگی در اکوسیستم باجافزار رسیدهاند؛ جایی که ۸۵ گروه فعال باجافزار و اخاذی — بیشترین میزان ثبتشده تاکنون — شناسایی شدهاند. بازاری که زمانی تحت سلطه چند غول RaaS بود، اکنون به دهها عملیات کوچک، با عُمرهای کوتاه
موج جدیدی از فعالیت های مخرب بار دیگر نشان میدهد که Loader شناختهشدهٔ GootLoader بازگشته و اینبار با بهکارگیری «ترفند فونت سفارشی» (custom WOFF2 با glyph substitution) و یک تغییر ساده در ساختار آرشیوهای ZIP سعی میکند شناسایی خودکار را دور بزند و payloadهای مخرب را روی سایتهای WordPress مستقر
🔸 باجافزار چیست؟ باجافزار نوعی نرمافزار مخرب است که دسترسی به سیستم یا دادهها را مسدود یا رمزگذاری میکند تا زمانی که قربانی مبلغی را به مهاجمان پرداخت کند.این نوع حمله سایبری یکی از شایعترین و مخربترین تهدیدات در دنیای دیجیتال است که افراد، سازمانها و زیرساختهای حیاتی را در
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) تأیید کرده که یک آسیبپذیری با شدت بالا در هسته لینوکس (Linux Kernel) اکنون در حملات ransomware مورد اکسپلویت قرار گرفته است. این نقص امنیتی با شناسه CVE-2024-1086، در تاریخ ۳۱ ژانویه ۲۰۲۴ بهعنوان یک ضعف use-after-free در مؤلفهی netfilter: nf_tables شناسایی
گروه باجافزاری Qilin (شناختهشده با نامهای Agenda، Gold Feather و Water Galura) از ابتدای ۲۰۲۵ تا کنون—بهترتیب ماهها جز ژانویه—هر ماه بیش از ۴۰ قربانی اعلام کرده و در ژوئن رکورد ۱۰۰ انتشار را در سایت دادههای منتشرشدهی خود ثبت کرده است. این گروه RaaS (Ransomware-as-a-Service) از حدود جولای ۲۰۲۲
پژوهشگران امنیت سایبری جزئیات یک آسیبپذیری بحرانی در سیستمعامل WatchGuard Fireware را فاش کردند که میتواند به مهاجمان اجازه دهد بدون نیاز به احراز هویت، کد دلخواه خود را روی دستگاه اجرا کنند. این نقص امنیتی با شناسه CVE-2025-9242 و امتیاز 9.3 CVSS، بهعنوان یک آسیبپذیری Out-of-Bounds Write در فرآیند
پژوهشگران امنیتی اخیراً یک بکدور جدید مبتنی بر Rust را کشف کردهاند که با نام ChaosBot شناخته میشود و میتواند به اپراتورهای مهاجم امکان شناسایی شبکه و اجرای دستورات دلخواه روی سیستمهای آلوده را بدهد. شرکت eSentire جزئیات فنی این تهدید را در گزارشی منتشر کرده است. ChaosBot چیست؟ ChaosBot
🔐 یک باگ حیاتی در ابزار GoAnywhere MFT که توسط شرکت Fortra توسعه داده شده، حالا بهطور فعال در حملات باجافزاری (Ransomware) مورد سوءاستفاده قرار میگیرد.مایکروسافت اعلام کرده که گروه سایبری موسوم به Storm-1175 — وابسته به عملیات باجافزاری Medusa — از این آسیبپذیری با شناسهی CVE-2025-10035 برای نفوذ به
حملات ادامهدار باجافزار Akira به دستگاههای SonicWall SSL VPN حملات باجافزار Akira که دستگاههای SonicWall SSL VPN را هدف قرار میدهند، همچنان در حال پیشرفت هستند. در جدیدترین گزارشها، دیده شده که مهاجمان با وجود فعال بودن احراز هویت چند مرحلهای (MFA) با رمز یکبار مصرف (OTP)، موفق به ورود
