شرکت سیسکو تأیید کرده است که یک تهدید کننده چینی به نام Salt Typhoon احتمالا با سوءاستفاده از یک نقص امنیتی شناخته شده (CVE-2018-0171) و بهدستآوردن اطلاعات لاگین قربانیان، به شبکههای مخابراتی بزرگ ایالات متحده نفوذ کرده است. به گفتهی تیم سیسکو تالوس، این تهدید کننده توانسته است به مدت

در اینجا برخی از پیشبینیهای کلیدی تهدیدات امنیت سایبری برای شرکتهای صنعتی در سال ۲۰۲۵ بر اساس روندهای نوظهور آورده شده است: عوامل کلیدی موثر بر توسعه چشم انداز جهانی تهدیدات سایبری خلاقیت و نوآوری نوآوریها در حال تغییر زندگی کنونی ما هستند. امروزه جهان در آستانه یک انقلاب فنی

مهاجمان در حملات باج افزاری اخیر، میزبانهای VMware ESXi را توسط SSH Tunneling مورد نفوذ قرار میدهند. آنها با سوء استفاده از سرویس SSH داخلی ESXi که بهطور معمول برای مدیریت از راه دور استفاده میشود، تونلهای مخفی به سرورهای فرماندهی و کنترل (C2) خود ایجاد میکنند. این روش به

به گزارش BeyondTrust، یک آسیب پذیری روز صفر، موجب افشای اطلاعات 17 مشتری سرویس SaaS این شرکت به دلیل دسترسی غیرمجاز به یک کلید API هک شده گشته است. این نفوذ که به گروه هکری Silk Typhoon نسبت داده شده، اولین بار در تاریخ پنجم دسامبر 2024 شناسایی گردید. مهاجمان

تحقیقات اخیر محققان امنیت سایبری Imperva، منجر به شناسایی یک کمپین سایبری پیچیده شده است که زیرساختهای وب اندونزی، به ویژه اپلیکیشنهای مبتنی بر PHP و پلتفرمهای Moodle LMS را هدف قرار میدهد. این کمپین که در بحبوحه سرکوب قمار آنلاین توسط اندونزی پدیدار شده است، شامل رباتهای مبتنی بر

یک گروه سایبری تحت حمایت دولت چین به نام RedDelta، در سالهای اخیر به طور فعال در کمپینهای جاسوسی با هدف نفوذ به نهادهای دولتی و دیپلماتیک مغولستان، تایوان، میانمار، ویتنام و کامبوج به منظور استقرار نسخه سفارشی بکدور PlugX بین جولای 2023 تا دسامبر 2024 شرکت داشته است. RedDelta

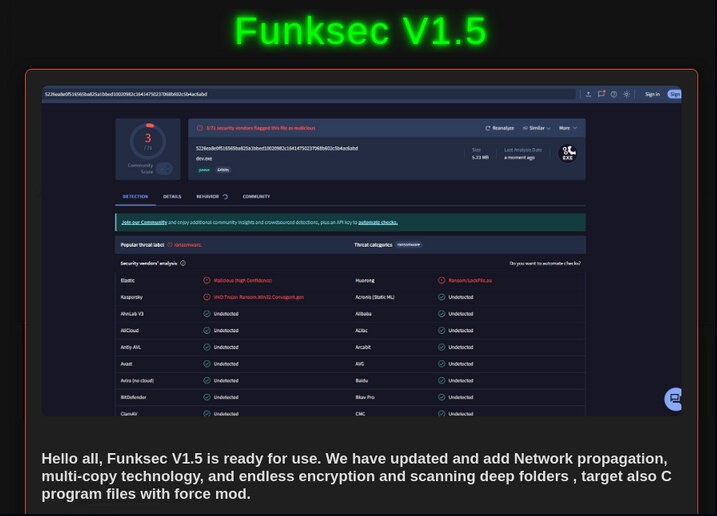
محققان امنیت سایبری یک خانواده باج افزار مبتنی بر هوش مصنوعی (AI) به نام FunkSec را شناسایی کردهاند که از اواخر سال ۲۰۲۴ آغاز به کار کرده و تا به امروز بیش از ۸۵ قربانی داشته است. FunkSec قربانیان را با استفاده از تاکتیکهای اخاذی مضاعف، ترکیب سرقت و رمزگذاری

نتایج تحقیقات اخیر محققان کسپرسکی حاکی از آن است که بکدور EAGERBEE اکنون ارائه دهندگان خدمات اینترنتی (ISP) و نهادهای دولتی خاورمیانه را مورد نفوذ قرار داده است. این بدافزار که با هکرهای تحت حمایت دولت چین مرتبط میباشد، به روز رسانیهای قابل توجهی را تجربه کرده است که قابلیتها

اکسپلویتها و آسیب پذیریها در سه ماهه سوم ۲۰۲۴ دنیای سایبری در سه ماهه سوم سال 2024 شاهد افزایش قابل توجهی در تعداد و پیچیدگی تهدیدات به ویژه در حوزه اکسپلویتها و آسیب پذیریها بود. این دوره با افزایش قابل توجه در تعداد آسیب پذیری های ثبت شده ، افزایش

تکامل تهدیدات سایبری طی یک دهه گذشته به طرز چشمگیری تسریع یافته و پیچیدگی حملات نیز بیشتر شده است. روندهای کلیدی در تکامل تهدیدات سایبری عبارتند از: فناوریهای نوظهور: ظهور دستگاههای 5G و IoT باعث افزایش سطح حمله شده و شبکهها را در برابر باج افزار و حملات DDOS آسیب