دو آسیب پذیری بحرانی در پلاگین آنتی اسپم CleanTalk وردپرس کشف شده است که بیش از ۲۰۰هزار سایت را در معرض هک قرار میدهند. این افزونه در واقع ” Anti-Spam by CleanTalk” نام دارد. این آسیب پذیریها که با شناسههای CVE-2024-10542 و CVE-2024-10781 دنبال میشوند به مهاجمان احراز هویت نشده

یک آسیب پذیری بحرانی دور زدن احراز هویت در افزونه Really Simple Security وردپرس (قبلاً Really Simple SSL نامیده میشد) شناسایی شده است که میتواند به هکرها از راه دور اجازه دهد تا دسترسی مدیریتی کامل به وب سایتهای آسیب پذیر داشته باشند. این آسیب پذیری بر هر دو نسخه

توسعه دهندگان پلاگین Jetpack وردپرس، چهاردهم اکتبر ۲۰۲۴، به روزرسانی امنیتی را برای رفع یک آسیب پذیری بحرانی منتشر کردند. این آسیب پذیری که در ویژگی فرم تماس Jetpack وجود دارد، به کاربر لاگین شده اجازه میدهد تا به فرمهای ارسال شده توسط سایر بازدیدکنندگان سایت دسترسی پیدا کند. Jetpack

این هفته، درگیری بین WordPress، Automattic (صاحب WordPress.com و WooCommerce) و ارائه دهنده WP Engine بر سر مشارکت در پروژه منبع باز وردپرس، استفاده از برند و انتقاد رهبران این نهادها شدت یافت. توسعه دهندگان وردپرس با توقف به روزرسانی افزونهها، دسترسی WP Engine و مشتریان آن را به منابع

محققان امنیت سایبری یک آسیب پذیری مهم را در پلاگین LiteSpeed Cache وردپرس (لایت اسپید کش یا LSCWP) شناسایی کردهاند که میتواند به کاربران احراز هویت نشده اجازه دهد تا سطح دسترسی admin را بدست آورند. LiteSpeed Cache یکی از پرکاربردترین و محبوبترین افزونههای کش در وردپرس است که برای بهبود
![حمله زنجیره تامین Polyfill[.]io](https://vulnerbyte.com/wp-content/uploads/2024/07/Polyfill-Supply-Chain-Attack-1.png)
تیم فارنزیک Sansec درگزارش بیست و پنجم ژوئن 2024 خود، اعلام کرد که حمله زنجیره تامین Polyfill[.]io به بیش از ۳۸۰,۰۰۰ هاست را شناسایی کرده است. ماجرا از این قرار است که cdn.polyfill.io یا سرویس CDN جاوا اسکریپت Polyfill.io، شروع به انتشار کدهای مخرب به کاربران وب سایتهایی کرده است

یک حمله زنجیره تامین علیه پلاگین های WordPress.org شناسایی شده است. این حمله توسط تیم اطلاعات تهدید Wordfence در بیست و چهارم ژوئن ۲۰۲۴ شناسایی گردید اما به نظر میرسد که تزریقهای مخرب بین بیست و یکم و بیست دوم ژوئن رخ دادهاند. یک مهاجم سایبری، کد منبع حداقل پنج

تصور کنید از وب سایت مورد نظر خود با همان آدرس همیشگی بازدید کردهاید اما این بار نوتیفیکیشنی دریافت میکنید که اعلام میکند مرورگر شما نیاز به به روز رسانی دارد. آنچه که رخ خواهد داد این است که پس از دانلود و اجرای به روزرسانی، بکدور BadSpace بر روی

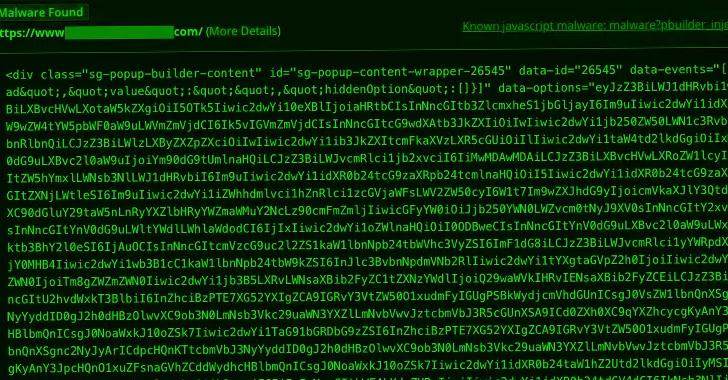
یک کمپین بدافزار جدید از یک نقص امنیتی با شدت بالا در پلاگین Popup Builder وردپرس به منظور تزریق کد مخرب جاوا اسکریپت سوء استفاده کرده است. طبق اظهارات Sucuri، این کمپین در طول سه هفته گذشته به بیش از ۳,۹۰۰ سایت نفوذ کرده است. پوجا سریواستاوا، محقق امنیتی Sucuri،

یافتههای جدید Sucuri نشان میدهد که عوامل تهدید با استفاده از تزریقهای مخرب جاوا اسکریپت، حملات بروت فورس (brute-force) را علیه سایتهای وردپرس به انجام رساندهاند. دنیس سینگوبکو، محقق امنیتی Sucuri اعلام کرد که این حملات، به شکل حملات بروت فورس توزیع شده رخ داده است و وب سایت های