

جستجو














هکرها با سوءاستفاده از دو آسیبپذیری بحرانی در پلاگین miniOrange SAML 2.0 SSO برای وردپرس، میتوانند احراز هویت را دور بزنند، پاسخهای SAML را جعل کنند و با سطح دسترسی ادمین وارد سایت شوند. این دو آسیبپذیری در پلاگین miniOrange SAML 2.0 SSO با شناسههای CVE-2026-61979 و CVE-2026-15981، شناسایی شدهاند و گزارشها از تلاش مهاجمان برای سوءاستفاده از این ضعفها حکایت دارد.
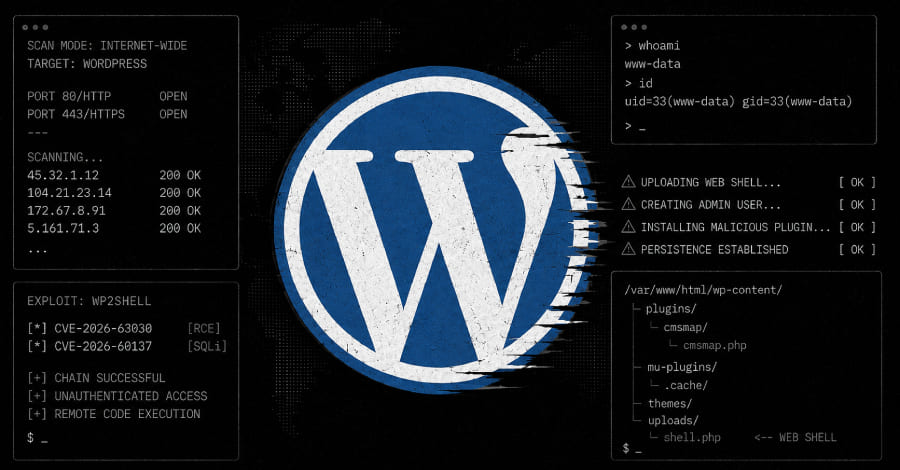
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند

آسیبپذیری WP Maps Pro به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، در وبسایتهای وردپرسی دارای نسخههای آسیبپذیر این پلاگین حساب ادمین ایجاد کرده و کنترل کامل سایت را در اختیار بگیرند. این آسیبپذیری WP Maps Pro که با شناسه CVE-2026-8732 ردیابی میشود

یک آسیبپذیری خواندن فایل (File Read) در پلاگین Smart Slider شناسایی شده است که بیش از 500 هزار وبسایت وردپرسی را در معرض ریسک قرار میدهد. این آسیبپذیری به کاربران احراز هویتشده، حتی با سطح دسترسی subscriber، اجازه میدهد به فایلهای دلخواه سرور دسترسی پیدا کنند.
هکرها با سوءاستفاده از دو آسیبپذیری بحرانی در پلاگین miniOrange SAML 2.0 SSO برای وردپرس، میتوانند احراز هویت را دور بزنند، پاسخهای SAML را جعل کنند و با سطح دسترسی ادمین وارد سایت شوند. این دو آسیبپذیری در پلاگین miniOrange SAML 2.0 SSO با شناسههای CVE-2026-61979 و CVE-2026-15981، شناسایی شدهاند و گزارشها از تلاش مهاجمان برای سوءاستفاده از این ضعفها حکایت دارد.
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
آسیبپذیری WP Maps Pro به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، در وبسایتهای وردپرسی دارای نسخههای آسیبپذیر این پلاگین حساب ادمین ایجاد کرده و کنترل کامل سایت را در اختیار بگیرند. این آسیبپذیری WP Maps Pro که با شناسه CVE-2026-8732 ردیابی میشود
یک آسیبپذیری خواندن فایل (File Read) در پلاگین Smart Slider شناسایی شده است که بیش از 500 هزار وبسایت وردپرسی را در معرض ریسک قرار میدهد. این آسیبپذیری به کاربران احراز هویتشده، حتی با سطح دسترسی subscriber، اجازه میدهد به فایلهای دلخواه سرور دسترسی پیدا کنند.
