

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





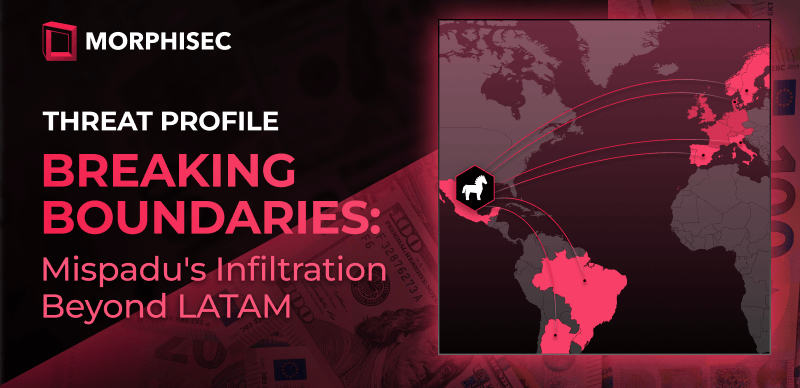
آزمایشگاه Morphisec اخیراً، افزایش قابل توجهی را در فعالیتهای مرتبط با بدافزار Mispadu شناسایی کرده است. Mispadu یک تروجان بانکی میباشد که اولین بار توسط ESET در سال 2019 شناسایی و نامگذاری شده است. این تروجان در ابتدا بر روی کشورهای آمریکای لاتین و افراد اسپانیایی زبان متمرکز بود اما

یک گروه فیشینگ جدید اخیرا مشاهده شده است که تمرکز خود را به منطقه آمریکای لاتین معطوف کرده است تا پیلودهای مخرب را در سیستمهای ویندوز مستقر کند. کارلا آگرگادو، محقق Trustwave SpiderLabs در این خصوص اذعان داشت که ایمیل فیشینگ حاوی یک پیوست ZIP میباشد که پس از استخراج،

Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
آزمایشگاه Morphisec اخیراً، افزایش قابل توجهی را در فعالیتهای مرتبط با بدافزار Mispadu شناسایی کرده است. Mispadu یک تروجان بانکی میباشد که اولین بار توسط ESET در سال 2019 شناسایی و نامگذاری شده است. این تروجان در ابتدا بر روی کشورهای آمریکای لاتین و افراد اسپانیایی زبان متمرکز بود اما
یک گروه فیشینگ جدید اخیرا مشاهده شده است که تمرکز خود را به منطقه آمریکای لاتین معطوف کرده است تا پیلودهای مخرب را در سیستمهای ویندوز مستقر کند. کارلا آگرگادو، محقق Trustwave SpiderLabs در این خصوص اذعان داشت که ایمیل فیشینگ حاوی یک پیوست ZIP میباشد که پس از استخراج،
Cofense Intelligence در بیست و یکم فوریه 2024، یک گروه فیشینگ را شناسایی کرد که بخش نفت و گاز را به منظور استقرار بدافزار Rhadamanthys ، یک رباینده اطلاعات پیشرفته مورد هدف قرار داده بود. این رباینده در قالب “بدافزار به عنوان یک سرویس” یا MaaS ارائه میشود. بدافزار Rhadamanthys
