سازوکار توزیع بدافزار SmartLoader در کمپین FakeGit
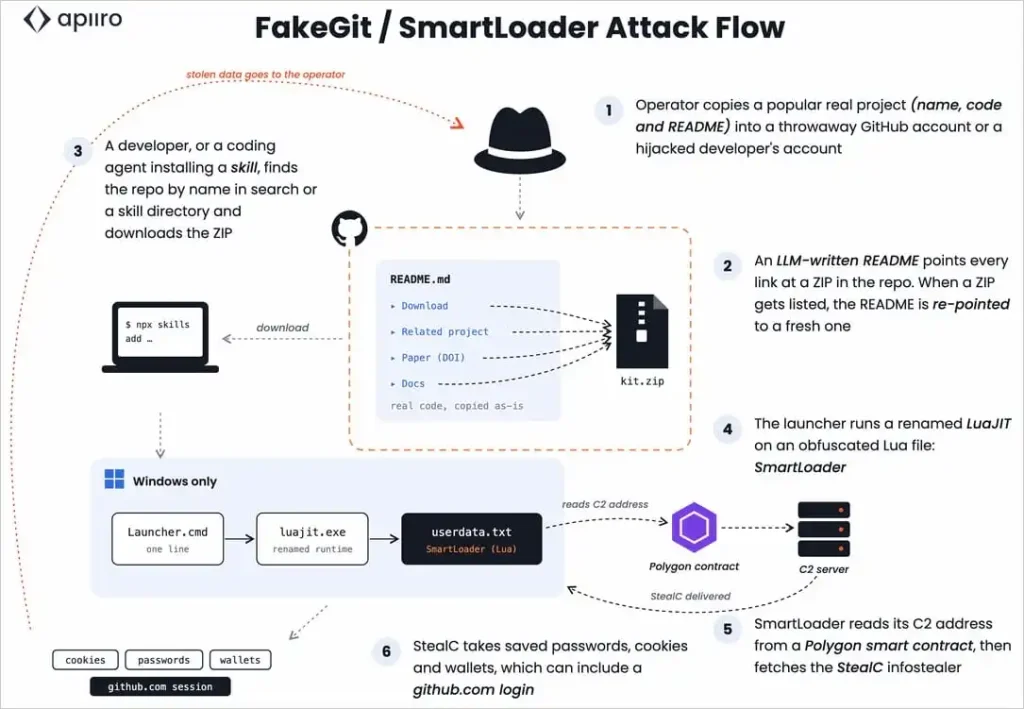
مخازن مخرب گیتهاب با استفاده از فایلهای راهنمای README که ظاهری معتبر و قابلاعتماد دارند، کاربران را به دانلود بدافزار ترغیب میکنند. در این فایلها، گزینه دریافت فایل کاربر را به یک آرشیو ZIP هدایت میکند که حاوی پیلود اولیه حمله، یعنی بدافزار SmartLoader است. این بدافزار نیز برای توزیع و استقرار سایر بدافزارها به کار میرود.
فعالیتهای مشابه با پیلودهای مختلف دستکم از ماه ژانویه مشاهده شدهاند، اما نام FakeGit در ماه جولای و در گزارش پژوهشگران درباره این عملیات مطرح شد. در همان ماه، پژوهشگران شرکت فعال در حوزه مرورگرهای سازمانی آیلند (Island) گزارشی منتشر کردند که از شناسایی 7600 مخزن جعلی در گیتهاب با هدف توزیع بدافزار SmartLoader خبر میداد.
پژوهشگران آیلند در این گزارش اعلام کردند که 800 مورد از این مخازن مخرب، در قالب Skillهای هوش مصنوعی یا سرورهای MCP که در رجیستریها و کاتالوگهای عمومی هوش مصنوعی قرار گرفته بودند، ظاهر شدند.
گزارش جدید پژوهشگران شرکت فعال در حوزه امنیت زنجیره تأمین نرمافزار اَپیرو (Apiiro) نشان میدهد که این عملیات در 4 اکتبر از سر گرفته شده و اکنون 17,610 مخزن گیتهاب را برای توزیع بدافزار به کار میگیرد.
عاملان این عملیات تنها طی 34 ساعت بیش از 13 هزار مخزن را در گیتهاب منتشر کردند و در اوج فعالیت، سرعت انتشار به 2,999 مخزن در ساعت رسید.
پژوهشگران اَپیرو با بررسی نمونهای از کامیتها (Commits)، یعنی ثبت تغییرات در مخازن، دریافتند که در 97 درصد موارد، تغییرات فقط به فایل README محدود بوده است. همچنین، در 88 درصد موارد، گزینه دانلود در این فایل کاربران را به آرشیو ZIP حاوی بدافزار SmartLoader هدایت میکرد.
پژوهشگران تأکید کردند که مهاجمان برای ازسرگیری این عملیات نیازی به ایجاد مخازن جدید نداشتند؛ چراکه مخازن موردنظر از قبل وجود داشتند و مهاجمان تنها مقصد لینکهای دانلود را تغییر داده بودند. به این ترتیب، آنها توانستند بدون ایجاد مخازن جدید، از مخازن موجود برای توزیع دوباره بدافزار استفاده کنند.
تداوم فعالیت FakeGit با وجود حذف مخازن مخرب
به گفته پژوهشگران، یکی از دلایل تداوم فعالیت FakeGit این است که فهرستهای مورد استفاده برای شناسایی و حذف مخازن مخرب، تنها بخش کوچکی از این مخازن را پوشش میدهند. افزون بر این، پیلودهای قرارگرفته در فهرستهای مسدودسازی و نسخههای پشتیبان آنها همچنان در دسترس هستند. در نتیجه، مهاجمان میتوانند تنها با تغییر لینکهای دانلود و بدون نیاز به غیرفعال کردن مخازن موجود، به توزیع بدافزار ادامه دهند.
پژوهشگران شرکت اَپیرو در گزارش خود اعلام کردند که پیش از انتشار این گزارش، 71 درصد از مخازن مخرب در سامانه URLhaus ثبت نشده بودند. همچنین آنها تأکید کردند که بلاکلیست DNS در سطح دامنه نمیتواند دسترسی به یک فایل مشخص در گیتهاب را مسدود کند، مگر اینکه دسترسی به کل پلتفرم گیتهاب نیز مسدود شود.
پژوهشگران توضیح دادند که آرشیوهای حاوی بدافزار ممکن است در بخشهای مختلف گیتهاب در دسترس باشند، از جمله:
- فورکها (Forks) و نسخههای قدیمیتر فایلها
- فایلهای قابل دانلود ضمیمهشده به انتشارهای گیتهاب (Release Assets)
- پیوستهای بخش Issue
- مخازن جداگانهای که برای میزبانی فایلهای دانلود ایجاد شدهاند
به همین دلیل، حذف یک فایل یا لینک دانلود بهتنهایی برای متوقف کردن توزیع بدافزار کافی نیست؛ زیرا مهاجمان میتوانند لینک را به نسخه دیگری از همان فایل مخرب هدایت کنند که همچنان در دسترس است.
توصیههای امنیتی برای جلوگیری از آلودگی و محافظت از حساب گیتهاب
با توجه به شیوه فعالیت کمپین FakeGit، پژوهشگران اَپیرو سه توصیه عملی ارائه کرده اند:
- پیش از هر دانلود مالک مخزن (حساب کاربری یا سازمان) و سابقه آن را بررسی کنید به ویژه که بخشی از مخازن با حسابهای توسعه دهندگان واقعی منتشر شدهاند.
- Skillهای هوش مصنوعی و سرورهای MCP را فقط از رجیستریهای رسمی یا مخازن رسمی شرکت سازنده نصب کنید، نه از مخازن عمومی ناشناس.
- در صورت مشاهده شواهد اجرای SmartLoader روی سیستم، فرض کنید حساب گیتهاب شما بهخطر افتاده است: همه نشستهای فعال را خاتمه دهید، توکنهای دسترسی (Access Tokens) را باطل کنید و برای احراز هویت از کلیدهای عبور (Passkeys) استفاده نمایند.