وضعیت پچ امنیتی در لیبرهآفیس و آپاچی اوپنآفیس
لیبرهآفیس در بهروزرسانیهای منتشرشده در 5 اکتبر، آسیبپذیری CVE-2026-63277 را برطرف کرده است. این پروژه به کاربران توصیه میکند نرمافزار خود را به نسخه 26.2.5 یا 26.8.0 بهروزرسانی کنند؛ زیرا نسخههای قدیمیتر همچنان تحت تأثیر این آسیبپذیری قرار دارند.
در مقابل، آپاچی اوپنآفیس هنوز آسیبپذیری با شناسه CVE-2026-59265 را برطرف نکرده است. این آسیبپذیری تمام نسخههای این نرمافزار تا نسخه فعلی 4.1.16 را تحت تأثیر قرار میدهد. طبق اعلام پروژه، قرار است پچ امنیتی این آسیبپذیری در نسخه 4.1.17 منتشر شود؛ نسخهای که همچنان در حال آزمایش است.
تا زمان انتشار پچ امنیتی، کاربران آپاچی اوپنآفیس میتوانند با غیرفعال کردن پشتیبانی از جاوا در تنظیمات نرمافزار، ریسک اجرای این حمله را کاهش دهند. خودداری از باز کردن فایلهای صفحهگسترده از منابع نامعتبر نیز راهکار دیگری برای پیشگیری از این حمله است.
اجرای کد مخرب با فایل صفحهگسترده
این حمله با ترکیب چند قابلیت معمول در نرمافزارهای آفیس انجام میشود که هرکدام بهتنهایی کاربردی عادی دارند، اما در کنار هم میتوانند زمینه اجرای کد مخرب را فراهم کنند. در نرمافزار Calc در مجموعههای لیبرهآفیس و آپاچی اوپنآفیس، قابلیتی با عنوان «محدوده پایگاه داده» (Database Range) وجود دارد که امکان دریافت داده از منابع خارجی و بهروزرسانی خودکار آنها را فراهم میکند.
این منبع خارجی میتواند یک فایل پایگاه داده مستقل با قالب ODB باشد که آدرس آن در فایل صفحهگسترده درج شده است. هنگامی که کاربر فایل صفحهگسترده را باز میکند، نرمافزار محدوده پایگاه داده را بهروزرسانی کرده و فایل ODB را از آدرس مشخصشده دریافت میکند. این فایل میتواند درایور پایگاه داده مبتنی بر جاوا (JDBC) و محل قرارگیری کد آن را مشخص کند. کد درایور ممکن است در یک فایل JAR حاوی کد جاوا قرار داشته باشد یا از طریق یک سرور راه دور ارائه شود.
در مرحله بعد، نرمافزار فایل JAR را دریافت و درایور را اجرا میکند. اگر این درایور حاوی کد مخرب باشد، مهاجم میتواند از این سازوکار برای اجرای کد دلخواه خود استفاده کند، بدون آنکه نرمافزار هشدار امنیتی معمول را نمایش دهد. این هشدار معمولاً پیش از اجرای ماکرو و برای دریافت تأیید کاربر درباره اعتماد به سند نمایش داده میشود.
به گفته پژوهشگران، این آسیبپذیری ناشی از ترکیب چند قابلیت عادی نرمافزار است که در کنار یکدیگر، امکان اجرای کد مهاجم را بدون تأیید کاربر فراهم میکنند.
جزئیات فنی حمله به لیبرهآفیس و اوپنآفیس
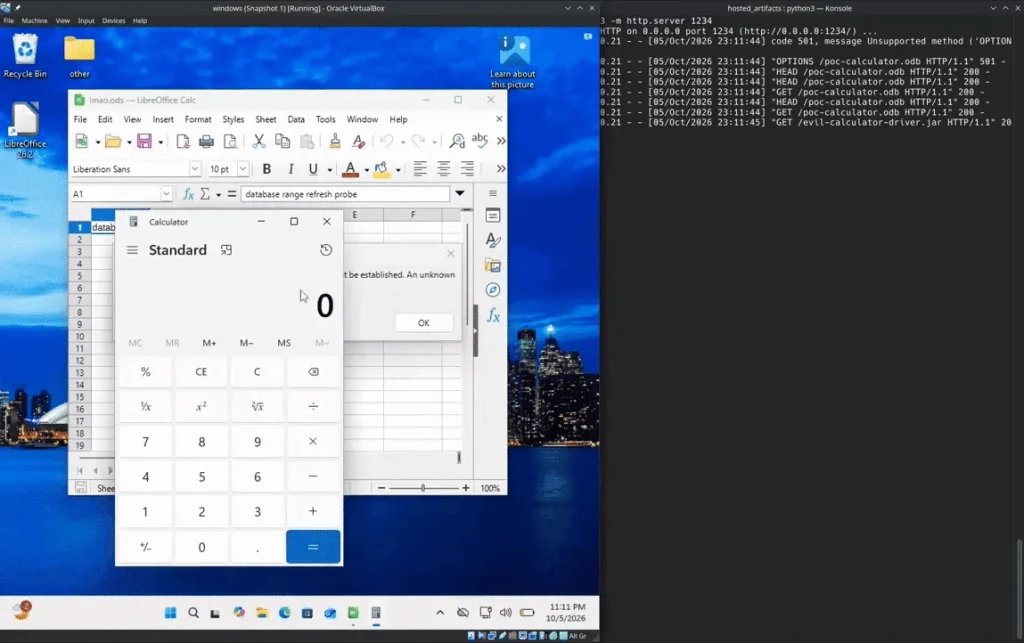
در نمونه اثبات مفهومی (PoC) این حمله، درایور پس از اجرا، اپلیکیشن ماشینحساب را باز میکند. این اپلیکیشن صرفاً برای نمایش نحوه عملکرد حمله انتخاب شده است، اما همین روش میتواند برای اجرای هر کد جاوای دلخواه مهاجم نیز به کار گرفته شود.
پژوهشگران این حمله را روی سیستمعاملهای ویندوز و لینوکس (Linux) آزمایش کردهاند و نتایج بررسیها نشان میدهد که این روش به سیستمعامل خاصی محدود نمیشود.
در نمایش عملی حمله، پژوهشگران برای سادهتر شدن آزمایش، فایلهای مخرب را روی همان دستگاه قرار داده بودند. بااینحال، در یک حمله واقعی، مهاجم میتواند فایل پایگاه داده و کد مخرب را روی سروری تحت کنترل خود میزبانی کرده و از طریق فایل صفحهگسترده، نرمافزار را به دریافت این فایلها از سرور وادار کند.
آسیبپذیری لیبرهآفیس بهطور مستقل از سوی ریک دی یاگر (Rick de Jager) از تیم امنیتی V12 و همچنین توماس رینسما (Thomas Rinsma) و ادواردو جراچی (Edoardo Geraci) از آزمایشگاه امنیتی Codean Labs گزارش شده است. پروژه آپاچی نیز شناسایی آسیبپذیری مشابه در آپاچی اوپنآفیس را به پژوهشگران Codean Labs نسبت داده است.
تیم V12 نمونه اثبات مفهومی (PoC) این حمله را برای هر دو نرمافزار منتشر کرده است. پچ امنیتی لیبرهآفیس نیز توسط کائولان مکنامارا (Caolán McNamara) از شرکت Collabora Productivity توسعه یافته است.