روش خلاقانه بدافزار PoeLLM برای پنهانسازی آدرس سرور فرماندهی و کنترل
بر اساس گزارش آزمایشگاه بلک لوتوس (Black Lotus Labs) شرکت لومِن (Lumen)، مهاجمان از سرورهای آلوده برای گسترش باتنت خود استفاده میکنند. در این فرآیند، برخی از این سرورها به ابزارهایی برای اسکن شبکه و اجرای اکسپلویت تبدیل میشوند تا مهاجمان بتوانند سامانههای آسیبپذیر بیشتری را شناسایی کرده و به آنها نفوذ کنند.
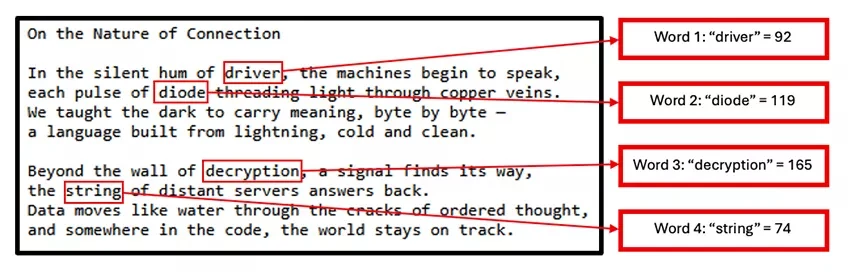
بدافزار PoeLLM از روشی خلاقانه برای پنهانسازی آدرس سرور فرماندهی و کنترل (C2) استفاده میکند. مهاجمان آدرس این سرور را در قالب شعری پنهان کردهاند که خودشان نوشته و در مخزن گیتهاب به آدرس github[.]com/ejejejdfbbebe منتشر کردهاند. نخستین کامیت (Commit) این مخزن در 13 آوریل 2026 ثبت شده است.
به گفته پژوهشگران شرکت لومِن، مهاجمان هر بار که سرور C2 جدیدی راهاندازی میکنند، چند واژه از شعر را تغییر میدهند. بدافزار با استفاده از سازوکاری مرتبط با این واژهها، آدرس سرور را استخراج میکند.
پژوهشگران شرکت لومِن احتمال میدهند شعر مورد استفاده برای پنهانسازی آدرس C2 با کمک هوش مصنوعی تولید شده باشد. این ارزیابی بر شواهد زیر استوار است:
- توضیحات و کامنتهای موجود در کد بدافزار و صفحات گیتهاب مهاجم به زبان ایتالیایی نوشته شدهاند.
- دادههای جریان ترافیک شبکه (NetFlow) نشان میدهند که مهاجم احتمالاً در ایتالیا مستقر است.
- از آنجا که این شعر میتوانست به هر زبانی نوشته شود و به نظر میرسد که ترجیح مهاجم زبان ایتالیایی بوده است. بنابراین پژوهشگران محتمل میدانند که شعر با کمک هوش مصنوعی نوشته شده باشد.
تمرکز حملات بر زیرساختهای سازمانی
این حملات عمدتاً زیرساختهای سازمانیِ متصل به اینترنت را هدف قرار میدهند. از جمله سامانههای شناساییشده میتوان به نمونههای مستقرشده از LiteLLM و Gotenberg، سامانههای Gitea و تجهیزات امنیتی Ivanti Sentry اشاره کرد. مهاجمان با نفوذ به این زیرساختها، از توان پردازشی آنها برای استخراج غیرمجاز رمزارز سوءاستفاده میکنند. شواهد نشان میدهد بدافزار PoeLLM از آوریل 2026 فعال بوده و تاکنون بیش از 3400 سرور آلوده به آن شناسایی شده است. بیشترین موارد آلودگی در ایالات متحده و اروپای غربی ثبت شده است.
بر اساس گزارش شرکت امنیت سایبری لومِن، فعالیت این کمپین در اواسط ژوئن به اوج خود رسید و در آن زمان، نزدیک به 2200 سرور آلوده شده بودند. از این تعداد، حدود 800 سرور در هر روز فعال بودند. بررسی ترافیک شبکه در روزهای اخیر نشان میدهد که مهاجمان احتمالاً در حال آزمایش حملات بروتفورس توزیعشده (Distributed Brute-Force) علیه سرویس SSH و سایر پورتالهای ورود به سامانهها هستند. بااینحال، هنوز مشخص نیست این قابلیت تا چه اندازه توسعه یافته و مهاجمان تا چه حد میتوانند چنین حملاتی را بهطور مؤثر اجرا کنند.
چگونه بدافزار PoeLLM دامنه آلودگی را گسترش میدهد؟
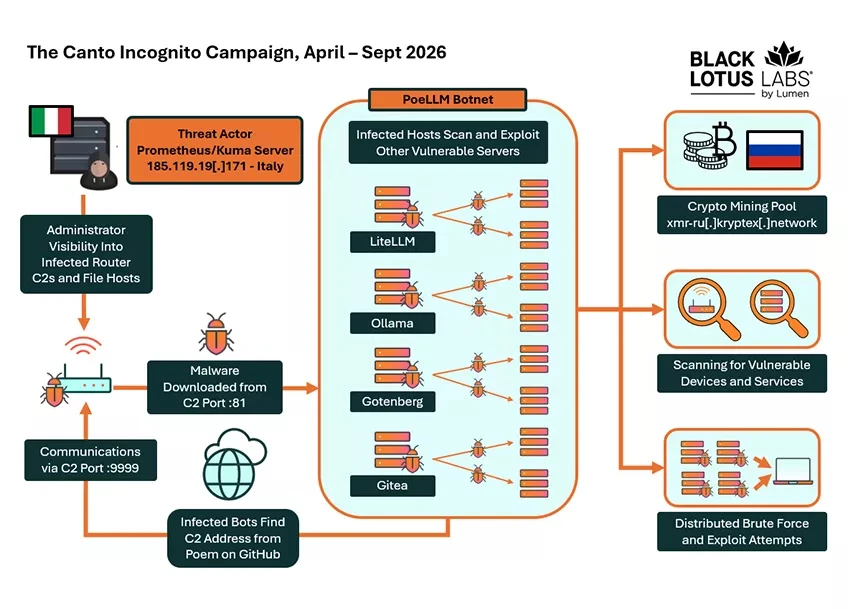
یکی از روشهای مهاجمان برای گسترش دامنه آلودگی، استفاده از سرورهای هکشده برای شناسایی و آلودهسازی سامانههای جدید است. در این روش، برخی از سرورهای آلوده برای اسکن اینترنت و یافتن نمونههای مشابه به کار گرفته میشوند. مهاجمان پس از شناسایی اهداف آسیبپذیر، درخواستهایی از نوع HTTP POST به پورتهای باز این سامانهها ارسال میکنند تا آنها را به دانلود بدافزار PoeLLM از سرور فرماندهی و کنترل (C2) هدایت کنند. به این ترتیب، سرورهای آلوده در شناسایی و آلودهسازی اهداف جدید نقش دارند و به گسترش باتنت کمک میکنند.
آزمایشگاه بلک لوتوسِ شرکت لومِن با اطمینان نسبی، این فعالیتها را به یک عامل تهدید ایتالیاییزبان نسبت داده است. وجود نشانههای زبانی ایتالیایی در محتوای مرتبط با حمله و شاخصهای بهدستآمده از تحلیل جریان ترافیک شبکه، مبنای این ارزیابی بودهاند.
هدف اصلی این کمپین، سوءاستفاده از آسیبپذیریهای شناختهشده در سرویسهایی است که از طریق اینترنت در دسترس هستند. مهاجمان با نفوذ به این سرویسها، سامانههای آلوده را به شبکه استخراج رمزارز خود اضافه کرده و بخشی از آنها را نیز به ابزارهایی برای اسکن اینترنت و شناسایی قربانیان جدید تبدیل میکنند.
به گفته شرکت لومِن، زیرساختهای هوش مصنوعی به اهداف جذابی برای مهاجمان تبدیل شدهاند. سرویسهای هوش مصنوعی و مدلهای زبانی بزرگ (AI/LLM) که از طریق اینترنت در دسترس هستند، نهتنها بهدلیل آسیبپذیریهای نرمافزاری برای مهاجمان جذابیت دارند، بلکه ممکن است حاوی دادههای ارزشمندی باشند و روی سختافزارهای قدرتمندی اجرا شوند که برای استخراج رمزارز مناسب است.
از دسترس خارج شدن مخزن گیتهاب
مخزن گیتهابی که مهاجم برای میزبانی شعر حاوی آدرس سرور فرماندهی و کنترل (C2) از آن استفاده میکرد، دیگر در دسترس نیست. از آنجا که بدافزار PoeLLM برای استخراج آدرس C2 به این شعر وابسته است، از دسترس خارج شدن مخزن، روند اجرای کمپین را بهطور کامل مختل کرده است.
به گفته پژوهشگران، این مخزن احتمالاً تنها مخزن گیتهاب مورد استفاده مهاجم بوده است. همچنین، مسیرهای ارتباطی سرورهای C2 قبلی و فعال مهاجم از طریق مسیریابی به مقصدی غیرقابل دسترس (Null Routing) مسدود شدند. این اقدام کمی زودتر از زمان مورد انتظار اجرا شد و ممکن است مهاجم نیز متوجه آن شده باشد.
پژوهشگران در جریان تحقیقات، گیتهاب را از فعالیت مخرب این مخزن مطلع کردند. بااینحال، مشخص نیست گیتهاب مخزن را بهدلیل سوءاستفاده مسدود کرده یا مهاجم استفاده از این پلتفرم را متوقف کرده است.