

جستجو














نهادهای مجری قانون در کشورهای مختلف با همکاری شرکای بخش خصوصی، در یک عملیات مشترک بینالمللی برای مختل کردن باتنت Sality، دامنهها و زیرساختهای مرتبط با این شبکه را هدف قرار دادند. هدف این عملیات، قطع ارتباط باتنت Sality با دستگاههای آلوده و از کار انداختن زیرساخت مورد استفاده اپراتور آن بود. این شبکه بر پایه معماری همتابههمتا (P2P) فعالیت میکرد. این عملیات با حمایت یوروپل (Europol) و یوروجاست (Eurojust) انجام شد و طی آن، وزارت دادگستری ایالات متحده (DOJ)، اداره تحقیقات فدرال آمریکا (FBI) و سرویس تحقیقات جنایی وزارت دفاع آمریکا (DCIS)، دامنههای مرتبط با Sality را در ایالات متحده توقیف کردند. همزمان، مقامهای بلغارستان، مجارستان و رومانی نیز دامنههای دیگری مرتبط با این شبکه را که در اروپا میزبانی میشدند، توقیف کردند.

پژوهشگران امنیت سایبری یک خانواده جدید و مستندنشده از باتنت Evooo1Bot را شناسایی کردهاند؛ این باتنت لینوکسی (Linux Botnet) بخش مهمی از قابلیتهای خود را از کد منبع باتنت Mirai گرفته است. باتنت Evooo1Bot علاوه بر قابلیتهای مبتنی بر Mirai، میتواند دستگاههای متصل به اینترنت را به پروکسی SOCKS5 تبدیل کند؛ قابلیتی که به مهاجمان امکان میدهد از دستگاههای آلوده بهعنوان واسطهای برای هدایت ترافیک و اجرای عملیات بعدی استفاده کنند.

باتنت Tengu که نمونهای جدید از خانواده Mirai است با بهرهگیری از واچداگ (Watchdog) سختافزاری میتواند پس از خاتمه پردازه اصلی توسط تیمهای امنیتی، دستگاه لینوکسی آلوده را بهصورت خودکار ریبوت (Reboot) کند؛ قابلیتی که به سایر مکانیزمهای پایداری (Persistence) این بدافزار فرصت میدهد پس از ریبوت دستگاه، آن را دوباره اجرا کنند

یک مهاجم روسیزبان با نام bandcampro از ابزار متنباز Gemini CLI گوگل برای اجرای عملیات هک و مدیریت یک باتنت در مقیاس کوچک استفاده کرد. Gemini CLI یک ابزار هوش مصنوعی مجهز به قابلیتهای عامل هوش مصنوعی (AI Agent Capabilities) است

پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است

مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
باتنت C0XMO به عنوان گونهای جدید از خانواده Gafgyt، با سوءاستفاده از یک آسیبپذیری در فریمور روترهای DD-WRT گسترش مییابد و علاوه بر اجرای حملات انکار سرویس توزیعشده (DDoS)، سایر بدافزارهای موجود روی دستگاههای آلوده را نیز حذف میکند
باتنت C0XMO به عنوان گونهای جدید از خانواده Gafgyt، با سوءاستفاده از یک آسیبپذیری در فریمور روترهای DD-WRT گسترش مییابد و علاوه بر اجرای حملات انکار سرویس توزیعشده (DDoS)، سایر بدافزارهای موجود روی دستگاههای آلوده را نیز حذف میکند
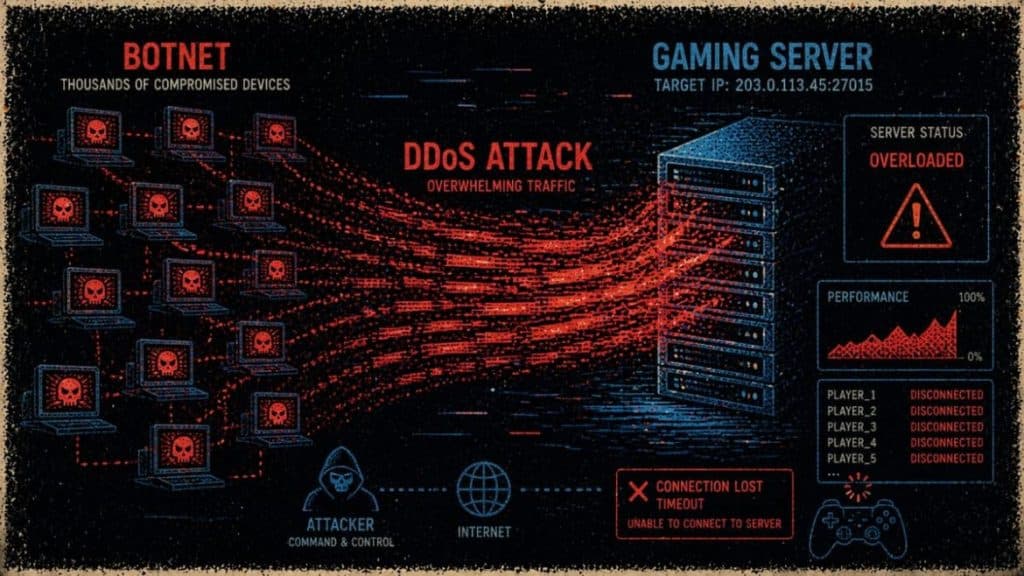
یک کمپین جدید حمله سایبری نشان میدهد که مهاجمان با سوءاستفاده از سرورهای Jenkins با پیکربندی نادرست، موفق شدهاند زیرساختی برای ایجاد باتنت DDoS طراحی کنند و سرورهای بازی آنلاین را هدف قرار دهند. بررسیهای فنی نشان میدهد باتنت DDoS بهطور خاص برای ایجاد اختلال در زیرساختهای گیمینگ توسعه داده شده
🔎 یک عامل تهدید (Threat Actor) با نام Detour Dog که پشت پردهی کمپینهای توزیع بدافزار Strela Stealer قرار دارد، شناسایی شده است. طبق گزارش شرکت Infoblox، این گروه کنترل دامنههایی را در اختیار دارد که مرحلهی اول این بدافزار را میزبانی میکنند؛ مرحلهای که با بکدوری به نام StarFish
نهادهای مجری قانون در کشورهای مختلف با همکاری شرکای بخش خصوصی، در یک عملیات مشترک بینالمللی برای مختل کردن باتنت Sality، دامنهها و زیرساختهای مرتبط با این شبکه را هدف قرار دادند. هدف این عملیات، قطع ارتباط باتنت Sality با دستگاههای آلوده و از کار انداختن زیرساخت مورد استفاده اپراتور آن بود. این شبکه بر پایه معماری همتابههمتا (P2P) فعالیت میکرد. این عملیات با حمایت یوروپل (Europol) و یوروجاست (Eurojust) انجام شد و طی آن، وزارت دادگستری ایالات متحده (DOJ)، اداره تحقیقات فدرال آمریکا (FBI) و سرویس تحقیقات جنایی وزارت دفاع آمریکا (DCIS)، دامنههای مرتبط با Sality را در ایالات متحده توقیف کردند. همزمان، مقامهای بلغارستان، مجارستان و رومانی نیز دامنههای دیگری مرتبط با این شبکه را که در اروپا میزبانی میشدند، توقیف کردند.
پژوهشگران امنیت سایبری یک خانواده جدید و مستندنشده از باتنت Evooo1Bot را شناسایی کردهاند؛ این باتنت لینوکسی (Linux Botnet) بخش مهمی از قابلیتهای خود را از کد منبع باتنت Mirai گرفته است. باتنت Evooo1Bot علاوه بر قابلیتهای مبتنی بر Mirai، میتواند دستگاههای متصل به اینترنت را به پروکسی SOCKS5 تبدیل کند؛ قابلیتی که به مهاجمان امکان میدهد از دستگاههای آلوده بهعنوان واسطهای برای هدایت ترافیک و اجرای عملیات بعدی استفاده کنند.
باتنت Tengu که نمونهای جدید از خانواده Mirai است با بهرهگیری از واچداگ (Watchdog) سختافزاری میتواند پس از خاتمه پردازه اصلی توسط تیمهای امنیتی، دستگاه لینوکسی آلوده را بهصورت خودکار ریبوت (Reboot) کند؛ قابلیتی که به سایر مکانیزمهای پایداری (Persistence) این بدافزار فرصت میدهد پس از ریبوت دستگاه، آن را دوباره اجرا کنند
یک مهاجم روسیزبان با نام bandcampro از ابزار متنباز Gemini CLI گوگل برای اجرای عملیات هک و مدیریت یک باتنت در مقیاس کوچک استفاده کرد. Gemini CLI یک ابزار هوش مصنوعی مجهز به قابلیتهای عامل هوش مصنوعی (AI Agent Capabilities) است
پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است
مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
باتنت C0XMO به عنوان گونهای جدید از خانواده Gafgyt، با سوءاستفاده از یک آسیبپذیری در فریمور روترهای DD-WRT گسترش مییابد و علاوه بر اجرای حملات انکار سرویس توزیعشده (DDoS)، سایر بدافزارهای موجود روی دستگاههای آلوده را نیز حذف میکند
باتنت C0XMO به عنوان گونهای جدید از خانواده Gafgyt، با سوءاستفاده از یک آسیبپذیری در فریمور روترهای DD-WRT گسترش مییابد و علاوه بر اجرای حملات انکار سرویس توزیعشده (DDoS)، سایر بدافزارهای موجود روی دستگاههای آلوده را نیز حذف میکند
یک کمپین جدید حمله سایبری نشان میدهد که مهاجمان با سوءاستفاده از سرورهای Jenkins با پیکربندی نادرست، موفق شدهاند زیرساختی برای ایجاد باتنت DDoS طراحی کنند و سرورهای بازی آنلاین را هدف قرار دهند. بررسیهای فنی نشان میدهد باتنت DDoS بهطور خاص برای ایجاد اختلال در زیرساختهای گیمینگ توسعه داده شده
🔎 یک عامل تهدید (Threat Actor) با نام Detour Dog که پشت پردهی کمپینهای توزیع بدافزار Strela Stealer قرار دارد، شناسایی شده است. طبق گزارش شرکت Infoblox، این گروه کنترل دامنههایی را در اختیار دارد که مرحلهی اول این بدافزار را میزبانی میکنند؛ مرحلهای که با بکدوری به نام StarFish
