

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





اخیراً یک آسیب پذیری بحرانی در پلتفرم شبکه ابری Aviatrix Controller شناسایی شده است که برای استقرار بکدورها و ماینرهای ارز دیجیتال مورد سوء استفاده قرار گرفته است. این آسیب پذیری که با شناسه CVE-2024-50603 (امتیاز CVSS: 10.0) دنبال میشود، یک نقص امنیتی بحرانی در Aviatrix Controller است که به
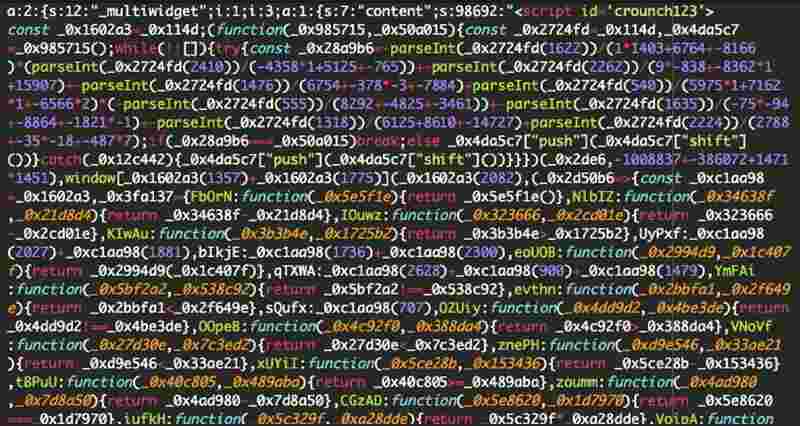
محققان امنیت سایبری یک بدافزار پیچیده اسکیمر کارت اعتباری را شناسایی کردهاند که سایتهای تجارت الکترونیک وردپرس را هدف قرار میدهد و از روشی منحصر به فرد برای فرار از شناسایی استفاده میکند. اسکیمرها نوعی بدافزار هستند که اطلاعات حساس کاربران مانند دادههای کارت اعتباری، اطلاعات لاگین یا دیگر دادههای

نوع جدیدی از بدافزار رباینده اطلاعات Banshee که بر سیستم عامل macOS متمرکز میباشد، شناسایی شده است. نسخه جدید Banshee از یک الگوریتم رمزگذاری رشتهای مشتق شده از موتور آنتی ویروس XProtect اپل برای دور زدن آنتی ویروس استفاده میکند. این بدافزار قادر به سرقت اطلاعات حساس مانند دادههای لاگین

در پی گسترش آتشسوزی در منطقه منلو پارک کالیفرنیا و نزدیک شدن آن به دفتر مرکزی شرکت متا، شایعاتی مبنی بر احتمال قطعی سراسری سرویسهای این شرکت از جمله اینستاگرام، واتساپ و فیسبوک در فضای مجازی منتشر شده است. در روزهای اخیر، موجی از نگرانی در میان کاربران شبکههای اجتماعی

یک گروه سایبری تحت حمایت دولت چین به نام RedDelta، در سالهای اخیر به طور فعال در کمپینهای جاسوسی با هدف نفوذ به نهادهای دولتی و دیپلماتیک مغولستان، تایوان، میانمار، ویتنام و کامبوج به منظور استقرار نسخه سفارشی بکدور PlugX بین جولای 2023 تا دسامبر 2024 شرکت داشته است. RedDelta
اخیراً یک آسیب پذیری بحرانی در پلتفرم شبکه ابری Aviatrix Controller شناسایی شده است که برای استقرار بکدورها و ماینرهای ارز دیجیتال مورد سوء استفاده قرار گرفته است. این آسیب پذیری که با شناسه CVE-2024-50603 (امتیاز CVSS: 10.0) دنبال میشود، یک نقص امنیتی بحرانی در Aviatrix Controller است که به
محققان امنیت سایبری یک بدافزار پیچیده اسکیمر کارت اعتباری را شناسایی کردهاند که سایتهای تجارت الکترونیک وردپرس را هدف قرار میدهد و از روشی منحصر به فرد برای فرار از شناسایی استفاده میکند. اسکیمرها نوعی بدافزار هستند که اطلاعات حساس کاربران مانند دادههای کارت اعتباری، اطلاعات لاگین یا دیگر دادههای
نوع جدیدی از بدافزار رباینده اطلاعات Banshee که بر سیستم عامل macOS متمرکز میباشد، شناسایی شده است. نسخه جدید Banshee از یک الگوریتم رمزگذاری رشتهای مشتق شده از موتور آنتی ویروس XProtect اپل برای دور زدن آنتی ویروس استفاده میکند. این بدافزار قادر به سرقت اطلاعات حساس مانند دادههای لاگین
در پی گسترش آتشسوزی در منطقه منلو پارک کالیفرنیا و نزدیک شدن آن به دفتر مرکزی شرکت متا، شایعاتی مبنی بر احتمال قطعی سراسری سرویسهای این شرکت از جمله اینستاگرام، واتساپ و فیسبوک در فضای مجازی منتشر شده است. در روزهای اخیر، موجی از نگرانی در میان کاربران شبکههای اجتماعی
یک گروه سایبری تحت حمایت دولت چین به نام RedDelta، در سالهای اخیر به طور فعال در کمپینهای جاسوسی با هدف نفوذ به نهادهای دولتی و دیپلماتیک مغولستان، تایوان، میانمار، ویتنام و کامبوج به منظور استقرار نسخه سفارشی بکدور PlugX بین جولای 2023 تا دسامبر 2024 شرکت داشته است. RedDelta
