

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی





یک ارزیابی امنیتی جامع توسط Eclypsium از سه مدل فایروال Palo Alto Networks، منجر به کشف آسیب پذیری مختلف شده است که بر فریمور دستگاهها تأثیر میگذارند. این آسیب پذیریها و نقصهای امنیتی میتوانند به مهاجمان اجازه دهند تا ابتداییترین حفاظتهای یکپارچگی مانند Secure Boot(بوت امن) را دور بزنند و
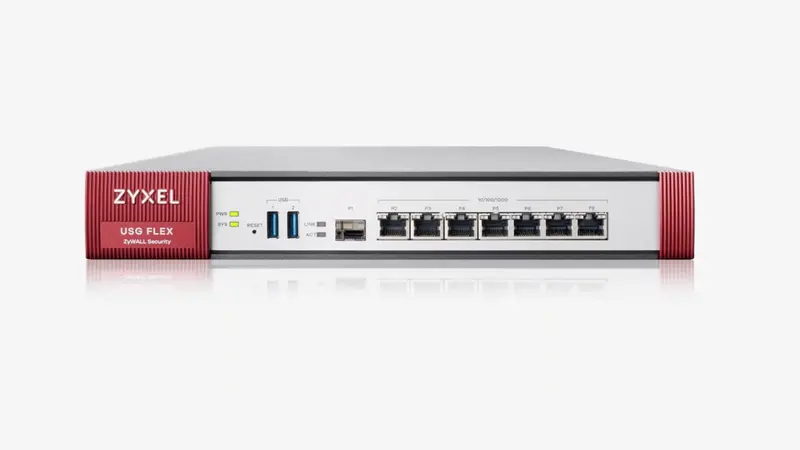
شرکت Zyxel ، بیست و پنجم ژانویه ۲۰۲۵ هشدار داد که یک Signature Update معیوب و مشکل ساز باعث شده است تا برخی از فایروالهای USG FLEX و سری ATP این شرکت وارد یک شوند. به این معنا که دستگاه فایروال پس از روشن شدن نمیتواند به طور کامل بوت

ایوانتی (Ivanti) چندی پیش در اوایل ژانویه ۲۰۲۵، در خصوص یک آسیب پذیری بحرانی (CVE-2025-0282) که بر محصولات Ivanti Connect Secure (نسخههای پیش از 22.7R2.5)، Ivanti Policy Secure (نسخههای پیش از 22.7R1.2) و Ivanti Neurons (نسخههای پیش از 22.7R2.3) این شرکت تاثیر میگذارد، هشدار داد. اکنون پس از گذشت چند
اخیرا یک آسیب پذیری XSS در phpmyadmin، ابزار منبع باز برای مدیریت دیتابیسهای MySQL شناسایی شده است. این آسیب پذیری که با شناسه CVE-2025-24530 دنبال میشود، به مهاجمان اجازه میدهد تا از طریق ویژگی “ Check tables“، حملات XSS را آغاز کنند. CVE-2025-24530 بر نسخههای سری 5.x تا پیش از


خبرهای اخیر در مورد آسیب پذیری بحرانی CVE-2025-21298 در Microsoft Outlook ، نگرانیهای قابل توجهی را در جامعه امنیت سایبری ایجاد کرده است. این آسیب پذیری اجرای کد از راه دورِ (RCE) بدون کلیک (zero-click) که امتیاز CVSS 9.8 را دریافت کرده است، به مهاجمان اجازه میدهد تا کدهای مخرب
یک ارزیابی امنیتی جامع توسط Eclypsium از سه مدل فایروال Palo Alto Networks، منجر به کشف آسیب پذیری مختلف شده است که بر فریمور دستگاهها تأثیر میگذارند. این آسیب پذیریها و نقصهای امنیتی میتوانند به مهاجمان اجازه دهند تا ابتداییترین حفاظتهای یکپارچگی مانند Secure Boot(بوت امن) را دور بزنند و
شرکت Zyxel ، بیست و پنجم ژانویه ۲۰۲۵ هشدار داد که یک Signature Update معیوب و مشکل ساز باعث شده است تا برخی از فایروالهای USG FLEX و سری ATP این شرکت وارد یک شوند. به این معنا که دستگاه فایروال پس از روشن شدن نمیتواند به طور کامل بوت
ایوانتی (Ivanti) چندی پیش در اوایل ژانویه ۲۰۲۵، در خصوص یک آسیب پذیری بحرانی (CVE-2025-0282) که بر محصولات Ivanti Connect Secure (نسخههای پیش از 22.7R2.5)، Ivanti Policy Secure (نسخههای پیش از 22.7R1.2) و Ivanti Neurons (نسخههای پیش از 22.7R2.3) این شرکت تاثیر میگذارد، هشدار داد. اکنون پس از گذشت چند
اخیرا یک آسیب پذیری XSS در phpmyadmin، ابزار منبع باز برای مدیریت دیتابیسهای MySQL شناسایی شده است. این آسیب پذیری که با شناسه CVE-2025-24530 دنبال میشود، به مهاجمان اجازه میدهد تا از طریق ویژگی “ Check tables“، حملات XSS را آغاز کنند. CVE-2025-24530 بر نسخههای سری 5.x تا پیش از
خبرهای اخیر در مورد آسیب پذیری بحرانی CVE-2025-21298 در Microsoft Outlook ، نگرانیهای قابل توجهی را در جامعه امنیت سایبری ایجاد کرده است. این آسیب پذیری اجرای کد از راه دورِ (RCE) بدون کلیک (zero-click) که امتیاز CVSS 9.8 را دریافت کرده است، به مهاجمان اجازه میدهد تا کدهای مخرب
