روز: آبان 10, 1404 (فرمت تاریخ آرشیو روزانه)

CISA and NSA Issue Urgent Guidance to Secure WSUS and Microsoft Exchange Servers گروه والنربایت vulnerbyte

🧩 CISA و NSA هشدار فوری دادند: سرورهای WSUS و Microsoft Exchange را ایمن کنید!

آژانس امنیت سایبری و زیرساخت آمریکا (CISA) و آژانس امنیت ملی (NSA) در همکاری با نهادهای همکار از استرالیا و کانادا، راهنمایی فوری برای افزایش امنیت نسخه‌های on-premise سرور Microsoft Exchange منتشر کردند تا از سوءاستفاده‌های احتمالی جلوگیری شود. CISA اعلام کرد: «با محدودسازی دسترسی مدیریتی، فعال‌سازی احراز هویت چندمرحله‌ای،

CISA: High-severity Linux flaw now exploited by ransomware gangs گروه والنربایت vulnerbyte

🔒 CISA: گروه‌های باج‌افزاری آسیب‌پذیری شدید در لینوکس را اکسپلویت می‌کنند!

آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) تأیید کرده که یک آسیب‌پذیری با شدت بالا در هسته لینوکس (Linux Kernel) اکنون در حملات ransomware مورد اکسپلویت قرار گرفته است. این نقص امنیتی با شناسه CVE-2024-1086، در تاریخ ۳۱ ژانویه ۲۰۲۴ به‌عنوان یک ضعف use-after-free در مؤلفه‌ی netfilter: nf_tables شناسایی

Microsoft Edge gets scareware sensor for faster scam detection گروه والنربایت vulnerbyte

🧠 مرورگر مایکروسافت Edge به حسگر جدید مقابله با اسکم‌های کلاهبرداری scareware مجهز شد!

مایکروسافت از حسگر جدیدی در مرورگر Microsoft Edge رونمایی کرده که می‌تواند صفحات Scareware یا همان «ترس‌افزارها» را سریع‌تر شناسایی کرده و به سرویس Defender SmartScreen کمک کند تا آن‌ها را زودتر مسدود کند. 🔍 Scareware چیست؟ در این نوع کلاهبرداری، مهاجمان با نمایش صفحات هشداردهنده و پر سر و

Nation-State Hackers Deploy New Airstalk Malware in Suspected Supply Chain Attack گروه والنربایت vulnerbyte

هکرهای دولتی بدافزار جدید «Airstalk» را در یک حمله مظنون به زنجیره‌تأمین به‌کار گرفتند!

یک گروه تهدید احتمالا وابسته به یک دولت (nation-state) با نام خوشهٔ تهدیدی CL-STA-1009 شناسایی شده است که بدافزار جدیدی به‌نام Airstalk را توزیع می‌کند — بدافزاری که ظاهراً در قالب یک حملهٔ زنجیره‌تأمین (supply-chain attack) مورد استفاده قرار گرفته است. Airstalk با سوءاستفاده از API مربوط به مدیریت دستگاه‌های

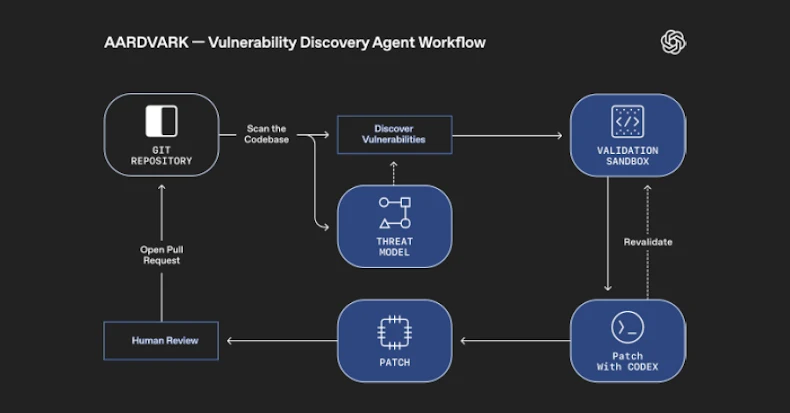
OpenAI Unveils Aardvark: GPT-5 Agent That Finds and Fixes Code Flaws Automatically گروه والنربایت vulnerbyte

OpenAI از Aardvark رونمایی کرد: عامل مبتنی بر GPT-5 برای شناسایی و پچ خودکار نقص‌های کد!

شرکت OpenAI از معرفی یک عامل امنیتی هوشمند (Agentic Security Researcher) خبر داده که با استفاده از مدل زبانی بزرگ GPT-5 ساخته شده و مانند یک پژوهشگر انسانی قادر است کد را اسکن، تحلیل و به‌صورت خودکار پچ (Patch) کند. این عامل با نام Aardvark طراحی شده تا به توسعه‌دهندگان

CISA and NSA Issue Urgent Guidance to Secure WSUS and Microsoft Exchange Servers گروه والنربایت vulnerbyte

🧩 CISA و NSA هشدار فوری دادند: سرورهای WSUS و Microsoft Exchange را ایمن کنید!

آژانس امنیت سایبری و زیرساخت آمریکا (CISA) و آژانس امنیت ملی (NSA) در همکاری با نهادهای همکار از استرالیا و کانادا، راهنمایی فوری برای افزایش امنیت نسخه‌های on-premise سرور Microsoft Exchange منتشر کردند تا از سوءاستفاده‌های احتمالی جلوگیری شود. CISA اعلام کرد: «با محدودسازی دسترسی مدیریتی، فعال‌سازی احراز هویت چندمرحله‌ای،

CISA: High-severity Linux flaw now exploited by ransomware gangs گروه والنربایت vulnerbyte

🔒 CISA: گروه‌های باج‌افزاری آسیب‌پذیری شدید در لینوکس را اکسپلویت می‌کنند!

آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) تأیید کرده که یک آسیب‌پذیری با شدت بالا در هسته لینوکس (Linux Kernel) اکنون در حملات ransomware مورد اکسپلویت قرار گرفته است. این نقص امنیتی با شناسه CVE-2024-1086، در تاریخ ۳۱ ژانویه ۲۰۲۴ به‌عنوان یک ضعف use-after-free در مؤلفه‌ی netfilter: nf_tables شناسایی

Microsoft Edge gets scareware sensor for faster scam detection گروه والنربایت vulnerbyte

🧠 مرورگر مایکروسافت Edge به حسگر جدید مقابله با اسکم‌های کلاهبرداری scareware مجهز شد!

مایکروسافت از حسگر جدیدی در مرورگر Microsoft Edge رونمایی کرده که می‌تواند صفحات Scareware یا همان «ترس‌افزارها» را سریع‌تر شناسایی کرده و به سرویس Defender SmartScreen کمک کند تا آن‌ها را زودتر مسدود کند. 🔍 Scareware چیست؟ در این نوع کلاهبرداری، مهاجمان با نمایش صفحات هشداردهنده و پر سر و

Nation-State Hackers Deploy New Airstalk Malware in Suspected Supply Chain Attack گروه والنربایت vulnerbyte

هکرهای دولتی بدافزار جدید «Airstalk» را در یک حمله مظنون به زنجیره‌تأمین به‌کار گرفتند!

یک گروه تهدید احتمالا وابسته به یک دولت (nation-state) با نام خوشهٔ تهدیدی CL-STA-1009 شناسایی شده است که بدافزار جدیدی به‌نام Airstalk را توزیع می‌کند — بدافزاری که ظاهراً در قالب یک حملهٔ زنجیره‌تأمین (supply-chain attack) مورد استفاده قرار گرفته است. Airstalk با سوءاستفاده از API مربوط به مدیریت دستگاه‌های

OpenAI Unveils Aardvark: GPT-5 Agent That Finds and Fixes Code Flaws Automatically گروه والنربایت vulnerbyte

OpenAI از Aardvark رونمایی کرد: عامل مبتنی بر GPT-5 برای شناسایی و پچ خودکار نقص‌های کد!

شرکت OpenAI از معرفی یک عامل امنیتی هوشمند (Agentic Security Researcher) خبر داده که با استفاده از مدل زبانی بزرگ GPT-5 ساخته شده و مانند یک پژوهشگر انسانی قادر است کد را اسکن، تحلیل و به‌صورت خودکار پچ (Patch) کند. این عامل با نام Aardvark طراحی شده تا به توسعه‌دهندگان