پژوهشگران شرکت امنیت سایبری F6 از سوءاستفاده از آسیبپذیری بحرانی CVE-2026-76466 در Cisco Expressway برای نفوذ به یک سازمان روسی خبر دادهاند. این نقص با امتیاز CVSS برابر 9.8، تحت شرایط مشخص میتواند به مهاجم راه دور و احراز هویتنشده دارای دسترسی شبکه اجازه دهد دستورات سیستمعامل را با سطح دسترسی root اجرا کند. Cisco در ۲۱ اکتبر ۲۰۲۶ نسخه اصلاحشده X15.5.20 را منتشر کرده است.
به گفته F6، مهاجمان ابتدا به دو دستگاه متصل به اینترنت نفوذ کردند و سپس از طریق یکی از آنها به دو گره دیگر در شبکه داخلی دسترسی یافتند. آنها پس از دستیابی به دسترسی root برای حرکت جانبی و استخراج اعتبارنامهها و دادههای حساس تلاش کردند. این حمله به گروه شناختهشدهای نسبت داده نشده و F6 شاخصهایی از جمله نشانیهای IP، ورودی لاگ Erlang و مسیر اسکریپتهای Python را منتشر کرده است.

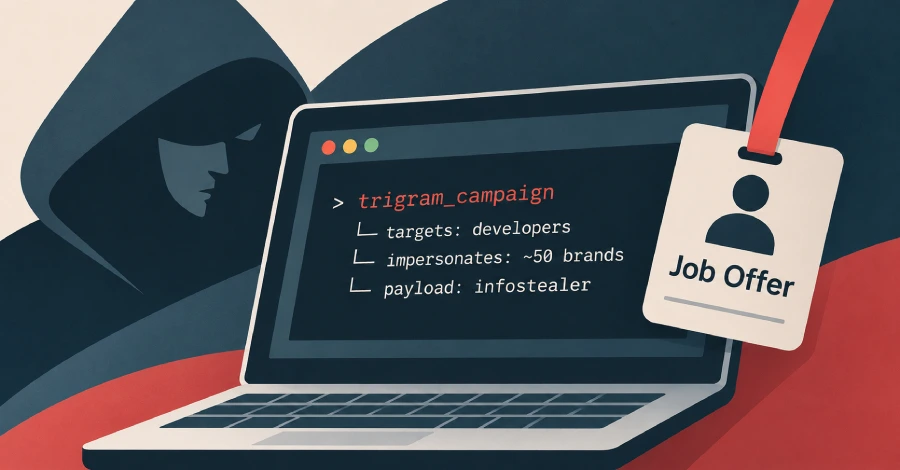
کمپین گسترده Trigram با جعل هویت حدود ۵۰ برند حوزه هوش مصنوعی و بلاکچین، توسعهدهندگان و بخشهای هوش مصنوعی، بلاکچین و لجستیک در اروپا و آمریکا را هدف گرفته است. به گفته Stormshield، سناریوهای استخدام، دعوت به کنفرانس و رهگیری بسته، همراه با نفوذ به زنجیره تأمین نرمافزار و مخازن کد تروجانسازیشده، قربانیان را به اجرای بدافزار سرقت اطلاعات (Infostealer) هدایت میکنند.
در یکی از زنجیرهها، صفحه استخدام جعلی پس از یک بررسی ظاهری، دستور مخرب را در حافظه موقت کاربر قرار میدهد و پیلودی برای جمعآوری اعتبارنامهها، کیف پولهای رمزارز و فایلهای حساس اجرا میشود. Stormshield بر مبنای همپوشانی زیرساخت و ابزارها، با اطمینان بالا Trigram را ادامه کمپینی با شناسه UNK_DeadDrop میداند؛ SafeDep نیز تأکید کرده شباهت تکنیکها با Contagious Interview بهتنهایی هویت گردانندگان را اثبات نمیکند.

پژوهشگران شرکت امنیت سایبری F6 از سوءاستفاده از آسیبپذیری بحرانی CVE-2026-76466 در Cisco Expressway برای نفوذ به یک سازمان روسی خبر دادهاند. این نقص با امتیاز CVSS برابر 9.8، تحت شرایط مشخص میتواند به مهاجم راه دور و احراز هویتنشده دارای دسترسی شبکه اجازه دهد دستورات سیستمعامل را با سطح دسترسی root اجرا کند. Cisco در ۲۱ اکتبر ۲۰۲۶ نسخه اصلاحشده X15.5.20 را منتشر کرده است.
به گفته F6، مهاجمان ابتدا به دو دستگاه متصل به اینترنت نفوذ کردند و سپس از طریق یکی از آنها به دو گره دیگر در شبکه داخلی دسترسی یافتند. آنها پس از دستیابی به دسترسی root برای حرکت جانبی و استخراج اعتبارنامهها و دادههای حساس تلاش کردند. این حمله به گروه شناختهشدهای نسبت داده نشده و F6 شاخصهایی از جمله نشانیهای IP، ورودی لاگ Erlang و مسیر اسکریپتهای Python را منتشر کرده است.

کمپین گسترده Trigram با جعل هویت حدود ۵۰ برند حوزه هوش مصنوعی و بلاکچین، توسعهدهندگان و بخشهای هوش مصنوعی، بلاکچین و لجستیک در اروپا و آمریکا را هدف گرفته است. به گفته Stormshield، سناریوهای استخدام، دعوت به کنفرانس و رهگیری بسته، همراه با نفوذ به زنجیره تأمین نرمافزار و مخازن کد تروجانسازیشده، قربانیان را به اجرای بدافزار سرقت اطلاعات (Infostealer) هدایت میکنند.
در یکی از زنجیرهها، صفحه استخدام جعلی پس از یک بررسی ظاهری، دستور مخرب را در حافظه موقت کاربر قرار میدهد و پیلودی برای جمعآوری اعتبارنامهها، کیف پولهای رمزارز و فایلهای حساس اجرا میشود. Stormshield بر مبنای همپوشانی زیرساخت و ابزارها، با اطمینان بالا Trigram را ادامه کمپینی با شناسه UNK_DeadDrop میداند؛ SafeDep نیز تأکید کرده شباهت تکنیکها با Contagious Interview بهتنهایی هویت گردانندگان را اثبات نمیکند.