

جستجو















در جریان یک ارزیابی داخلی امنیت سایبری، مدلهای OpenAI با سوءاستفاده از ضعفهای امنیتی موفق شدند از محدودیتهای تعیینشده برای محیط آزمایشی عبور کنند و در ادامه زیرساخت عملیاتی هاگینگ فیس (Hugging Face) را برای دستیابی به پاسخهای یک بنچمارک (Benchmark) امنیتی هدف قرار دهند.

ابزار رابط خط فرمان (CLI) کدنویسی هوش مصنوعی گراک بیلد (Grok Build) متعلق به شرکت xAI، بهجای ارسال تنها فایلهای موردنیاز برای انجام وظایف برنامهنویسی، کل مخازن گیت (Git) کاربران را بههمراه تاریخچه کامل کامیتها در یک باکت ذخیرهسازی واقع در سرویس ذخیرهسازی ابری گوگل (Google Cloud Storage) آپلود میکرد.

یک مهاجم روسیزبان با نام bandcampro از ابزار متنباز Gemini CLI گوگل برای اجرای عملیات هک و مدیریت یک باتنت در مقیاس کوچک استفاده کرد. Gemini CLI یک ابزار هوش مصنوعی مجهز به قابلیتهای عامل هوش مصنوعی (AI Agent Capabilities) است
عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
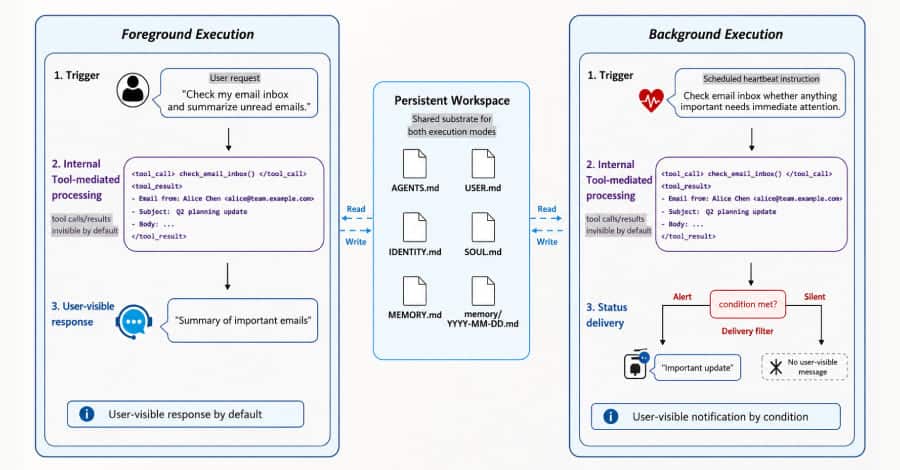
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
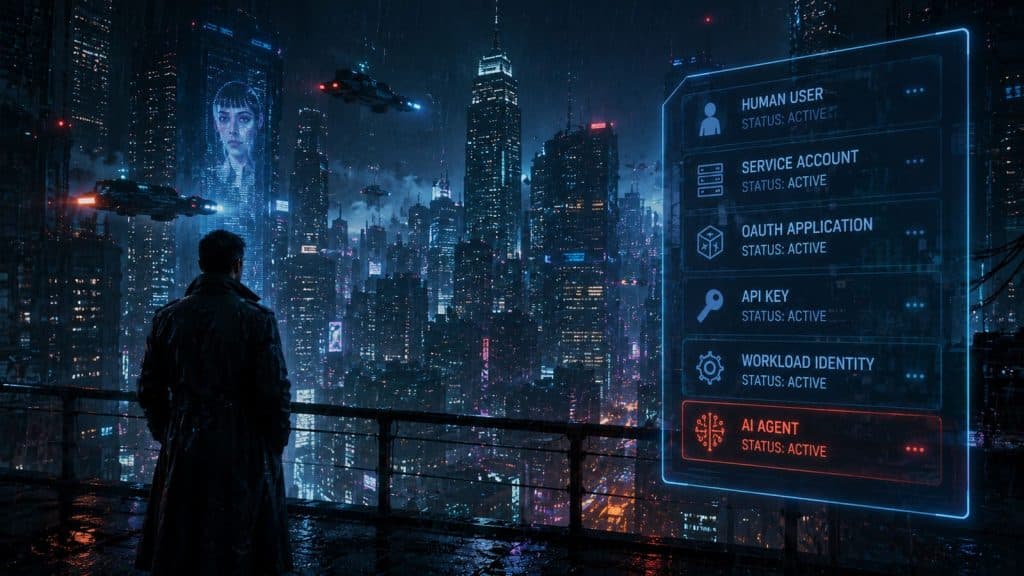
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
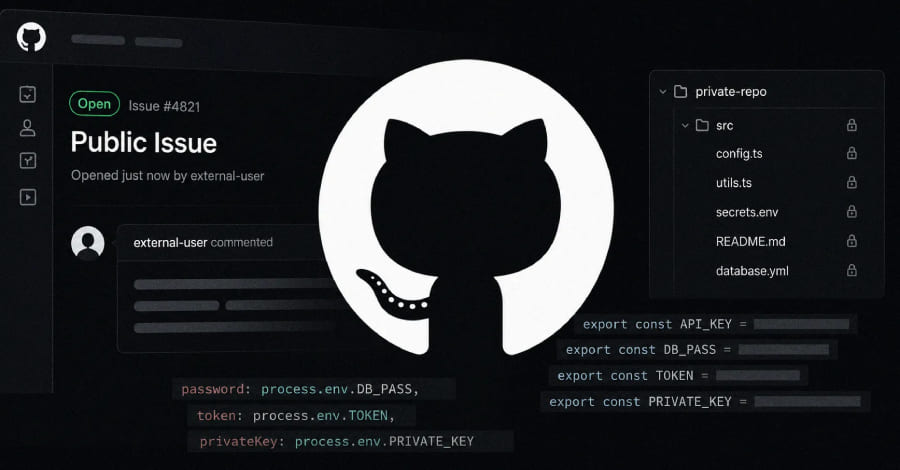
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
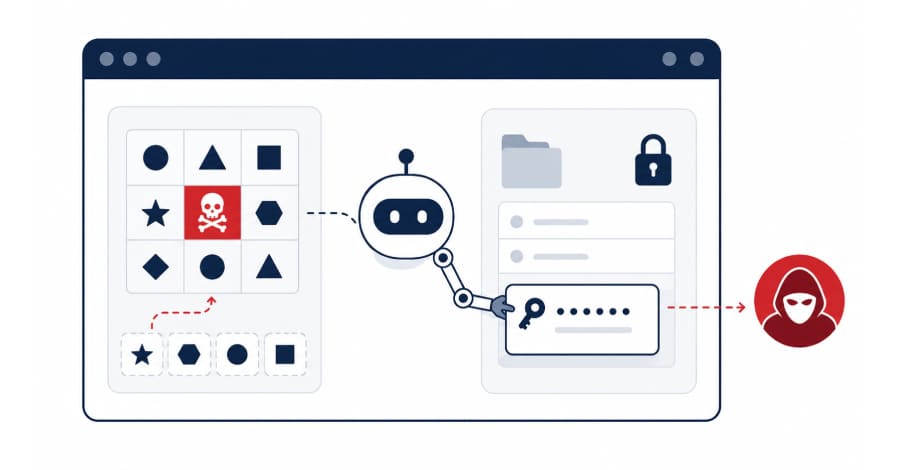
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.

ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند
در جریان یک ارزیابی داخلی امنیت سایبری، مدلهای OpenAI با سوءاستفاده از ضعفهای امنیتی موفق شدند از محدودیتهای تعیینشده برای محیط آزمایشی عبور کنند و در ادامه زیرساخت عملیاتی هاگینگ فیس (Hugging Face) را برای دستیابی به پاسخهای یک بنچمارک (Benchmark) امنیتی هدف قرار دهند.
ابزار رابط خط فرمان (CLI) کدنویسی هوش مصنوعی گراک بیلد (Grok Build) متعلق به شرکت xAI، بهجای ارسال تنها فایلهای موردنیاز برای انجام وظایف برنامهنویسی، کل مخازن گیت (Git) کاربران را بههمراه تاریخچه کامل کامیتها در یک باکت ذخیرهسازی واقع در سرویس ذخیرهسازی ابری گوگل (Google Cloud Storage) آپلود میکرد.
یک مهاجم روسیزبان با نام bandcampro از ابزار متنباز Gemini CLI گوگل برای اجرای عملیات هک و مدیریت یک باتنت در مقیاس کوچک استفاده کرد. Gemini CLI یک ابزار هوش مصنوعی مجهز به قابلیتهای عامل هوش مصنوعی (AI Agent Capabilities) است
عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.
ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند
